




Τρεις στους τέσσερις υπαλλήλους στην Ευρωπαϊκή Ένωση συνάντησαν ύποπτα μηνύματα ηλεκτρονικού ταχυδρομείου, μηνύματα ή συνδέσμους στην εργασία, σύμφωνα με νέα έρευνα του Ευρωβαρόμετρου που δημοσίευσε σήμερα η Ευρωπαϊκή Επιτροπή. Τα αποτελέσματα δημοσιεύθηκαν καθώς ξεκινά ο ευρωπαϊκός μήνας κυβερνοασφάλειας και στα 27 κράτη μέλη.
Το ηλεκτρονικό «ψάρεμα» (phishing) ήταν η πιο κοινή απειλή στον κυβερνοχώρο στον χώρο εργασίας, με το 39% των εργαζομένων να αναφέρουν δόλια μηνύματα ή ιστότοπους που έχουν σχεδιαστεί για να κλέβουν δεδομένα ή να αποκτούν μη εξουσιοδοτημένη πρόσβαση. Οι εργαζόμενοι ανέφεραν επίσης απόπειρες κλοπής προσωπικών δεδομένων (18%) και κωδικών πρόσβασης (16%), επιθέσεις κακόβουλου λογισμικού (17%) και απάτες που δημιουργούνται από τεχνητή νοημοσύνη (AI) (15%).

Τα ευρήματα δείχνουν ένα χάσμα μεταξύ της ευαισθητοποίησης και της καθημερινής πρακτικής. Ενώ το 83% δήλωσε ότι οι πιθανές συνέπειες των κυβερνοεπιθέσεων είναι σοβαρές, μόνο το 48% δήλωσε ότι θα μπορούσε να αναγνωρίσει ένα ψεύτικο βίντεο που δημιουργείται από τεχνητή νοημοσύνη. Συνολικά, μόλις το 18% δήλωσε ότι η οργάνωσή του δεν είχε βιώσει κανένα περιστατικό στον κυβερνοχώρο, από όσο γνωρίζει.
Η επίγνωση είναι υψηλή, αλλά δεν αντικατοπτρίζεται στις καθημερινές συνήθειες
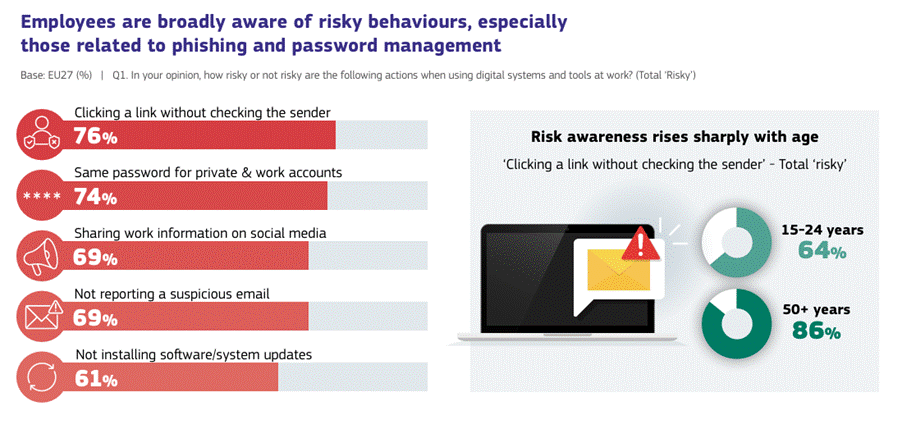
Οι εργαζόμενοι αναγνωρίζουν ευρέως την επικίνδυνη συμπεριφορά, ιδιαίτερα σε σχέση με το ηλεκτρονικό “ψάρεμα” (phishing) και τη διαχείριση κωδικών πρόσβασης. Μεταξύ εκείνων που χρησιμοποιούν ψηφιακά συστήματα και εργαλεία στην εργασία, το 76% δήλωσε ότι το κλικ σε έναν σύνδεσμο χωρίς έλεγχο του αποστολέα είναι επικίνδυνο. Παρόμοιο ποσοστό δήλωσε ότι η χρήση του ίδιου κωδικού πρόσβασης για ιδιωτικούς και εργασιακούς λογαριασμούς είναι επικίνδυνη (74%), ενώ το 69% δήλωσε ότι η ανταλλαγή πληροφοριών σχετικά με την εργασία στα μέσα κοινωνικής δικτύωσης ενέχει κίνδυνο. Οι περισσότεροι υπάλληλοι γνωρίζουν επίσης ότι πρέπει να αναφέρουν ύποπτα μηνύματα ηλεκτρονικού ταχυδρομείου και να εγκαθιστούν ενημερώσεις λογισμικού.
Ωστόσο, αυτή η επίγνωση συχνά αποτυγχάνει να μεταφραστεί στην καθημερινή πρακτική. Ενώ το 72% δήλωσε ότι θα μπορούσε να εντοπίσει ύποπτα μηνύματα ηλεκτρονικού ταχυδρομείου, το 54% δήλωσε ότι ελέγχει τον αποστολέα πριν ανοίξει συνδέσμους και μόλις το 50% είπε ότι κλειδώνει πάντα τον υπολογιστή του όταν φεύγει από το σταθμό εργασίας του.
Οι βασικές συνήθειες κυβερνοϋγιεινής, όπως ο έλεγχος του αποστολέα πριν από το άνοιγμα συνδέσμων και η χρήση ισχυρών κωδικών πρόσβασης, είναι κοινές αλλά ασυνεπείς σε όλο το εργατικό δυναμικό, καθώς αυξάνονται σημαντικά με την ηλικία. Η ευαισθητοποίηση σχετικά με το c yber-οι κίνδυνοι αυξάνονται επίσης σημαντικά με την ηλικία, υπογραμμίζοντας την ανάγκη για στοχευμένη κατάρτιση, ιδίως για τους νεότερους εργαζόμενους ηλικίας 15 έως 24 ετών.
Οι οργανισμοί χρειάζονται περισσότερη κατάρτιση και ετοιμότητα
Ενώ οι περισσότεροι εργαζόμενοι πιστεύουν, σύμφωνα με την έρευνα, ότι ο οργανισμός τους είναι αποτελεσματικός στην προστασία από κυβερνοεπιθέσεις, μόνο οι μισοί περίπου οργανισμοί διαθέτουν βασικά μέτρα κυβερνοασφάλειας και ένα ακόμη τριμηνιαίο σχέδιο για την εισαγωγή τους.
Έξι στους δέκα εργαζόμενους (60%) δήλωσαν ότι έχουν λάβει εκπαίδευση στον κυβερνοχώρο το προηγούμενο έτος, αν και η συμμετοχή μειώνεται απότομα σε μικρότερους οργανισμούς. Ταυτόχρονα, το 85% των ερωτηθέντων ενδιαφέρθηκαν να βελτιώσουν τις δεξιότητές τους στον κυβερνοχώρο, με την έλλειψη χρόνου να αναφέρεται ως το κύριο εμπόδιο κατά 26%.
Τα αποτελέσματα αυτά έρχονται καθώς η Ευρωπαϊκή Ένωση εφαρμόζει κανόνες κυβερνοασφάλειας σε κρίσιμους τομείς, συνδεδεμένα προϊόντα και ψηφιακές υπηρεσίες.
Ιστορικό
Έκτακτο Ευρωβαρόμετρο 576 με θέμα «Κυβερνοασφάλεια στον χώρο εργασίας: ευαισθητοποίηση και ετοιμότητα των εργαζομένων» πραγματοποιήθηκε διαδικτυακά από τις 27 Απριλίου έως τις 8 Μαΐου 2026, με συνεντεύξεις με 25 747 πολίτες της ΕΕ και στα 27 κράτη μέλη. Η έρευνα ρώτησε για περιστατικά κατά τους έξι μήνες πριν από τη διεξαγωγή της.
Ο Ευρωπαϊκός Μήνας Κυβερνοασφάλειας είναι μια ετήσια εκστρατεία κυβερνοασφάλειας που προωθείται από τα κράτη μέλη και δημόσιους και ιδιωτικούς οργανισμούς σε ολόκληρη την Ευρώπη, με την υποστήριξη της Επιτροπής και του ENISA, Οργανισμού της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια. Αυξάνει την ευαισθητοποίηση σχετικά με τους κινδύνους για την ασφάλεια στο διαδίκτυο ως μέρος ενός ευρύτερου πλαισίου πολιτικής της ΕΕ.
Το ευρύτερο πλαίσιο κυβερνοασφάλειας της ΕΕ περιλαμβάνει την οδηγία NIS2, η οποία καθορίζει δεσμευτικές υποχρεώσεις κυβερνοασφάλειας σε κρίσιμους και σημαντικούς τομείς, και την πράξη της ΕΕ για την κυβερνοασφάλεια, η οποία θέσπισε τη μόνιμη εντολή του ENISA και το πλαίσιο πιστοποίησης της κυβερνοασφάλειας της ΕΕ. Η προτεινόμενη αναθεώρηση της πράξης για την κυβερνοασφάλεια αποσκοπεί στην αύξηση των ικανοτήτων και της ανθεκτικότητας στον τομέα της κυβερνοασφάλειας, στην πρόληψη του κατακερματισμού της αγοράς και στην ενίσχυση της ασφάλειας των αλυσίδων εφοδιασμού των τεχνολογιών πληροφοριών και επικοινωνιών της ΕΕ. Διασφαλίζει ότι τα προϊόντα που φθάνουν στους πολίτες της ΕΕ είναι εκ σχεδιασμού ασφαλή στον κυβερνοχώρο μέσω απλούστερης διαδικασίας πιστοποίησης. Η πράξη για την κυβερνοανθεκτικότητα επεκτείνει τις απαιτήσεις ασφάλειας σε συνδεδεμένα προϊόντα και λογισμικό. Η Ακαδημία Δεξιοτήτων Κυβερνοασφάλειας της ΕΕ συντονίζει την αντίδραση της Ευρώπης στην έλλειψη δεξιοτήτων κυβερνοασφάλειας. Η πράξη για την ΤΝ αφορά την ασφάλεια και τη διαφάνεια των συστημάτων ΤΝ, συμπεριλαμβανομένων εκείνων που μπορούν να χρησιμοποιηθούν για τη δημιουργία κυβερνοαπειλών.
Σχόλιο από τον Jake Moore, Παγκόσμιου Συμβούλου Κυβερνοασφάλειας στην ESET
«Η εκπαίδευση στην κυβερνοασφάλεια έχει δείξει στους ανθρώπους πως να ξεχωρίζουν τον κίνδυνο, αλλά αυτό δεν έχει απαραίτητα αλλάξει τον τρόπο με τον οποίο αντιδρούν σε αυτές τις απειλές. Οι κυβερνοεγκληματίες συνεχίζουν να χρησιμοποιούν πρόσθετες τεχνικές για να εξαπατούν τους εργαζομένους όταν είναι αφηρημένοι ή βρίσκονται υπό πίεση και οι απόπειρες ηλεκτρονικού ‘ψαρέματος’ (phishing) έχουν πλέον γίνει μέρος της καθημερινής εργασίας, γεγονός που καθιστά τον εφησυχασμό μέρος του προβλήματος. Η κλιμακούμενη χρήση της τεχνητής νοημοσύνης και ειδικά σχεδιασμένοι πράκτορες (agents) που έχουν στόχο να εξαπατούν πειστικά τους εργαζομένους έχουν επίσης καταστήσει δυσκολότερο τον εντοπισμό.
Οι εγκληματίες έχουν προσαρμοστεί ώστε να επιτίθονται στις επιχειρήσεις με αυτόνομες και αλλεπάλληλες επιθέσεις, καθιστώντας τα πράγματα δυσκολότερα για τους ανθρώπους, καθώς αρκεί μία και μόνο απειλή να περάσει απαρατήρητη για να προκαλέσει προβλήματα. Σύμφωνα με τον παγκόσμιο Δείκτη Κυβερνοετοιμότητας 2026 της ESET, το 61% των επιχειρήσεων φοβάται ότι θα αντιμετωπίσει κυβερνοεπίθεση μέσα στο επόμενο έτος, ενώ το phishing παραμένει μεταξύ των κυβερνοαπειλών που προκαλούν τη μεγαλύτερη ανησυχία. Ως εκ τούτου, οι οργανισμοί πρέπει να προσαρμόσουν τις διαδικασίες επαλήθευσής, ώστε αυτές να μην εξαρτώνται από την ικανότητα των εργαζομένων να αναγνωρίζουν μόνοι τους μια απειλή».