

Η ελληνική διάσταση της Operation KillSwitch
Η διεθνής επιχείρηση KillSwitch, που οδήγησε στην κατάληψη της υποδομής της KillSec και στη σύλληψη τριών υπόπτων, φέρνει στο προσκήνιο όχι μόνο μία ακόμη ομάδα ransomware, αλλά και τον τρόπο με τον οποίο το κυβερνοέγκλημα οργανώνεται πλέον γύρω από μοντέλα Ransomware-as-a-Service. Για τις επιχειρήσεις, το σημαντικότερο μήνυμα βρίσκεται πέρα από τις συλλήψεις: στο πώς λειτουργεί μια σύγχρονη cybercrime υποδομή και στα σημεία όπου δημιουργείται επιχειρησιακός κίνδυνος.
Στις 30 Σεπτεμβρίου 2026, οι αρχές έθεσαν υπό τον έλεγχό τους τον ιστότοπο διαρροής δεδομένων της KillSec, εξασφαλίζοντας τουλάχιστον 110 TB κλεμμένων δεδομένων, ενώ πέντε κεντρικοί servers που χρησιμοποιούσε η ομάδα τέθηκαν επίσης υπό αστυνομικό έλεγχο. Η διεθνής επιχείρηση KillSwitch πραγματοποιήθηκε με τη συμμετοχή αρχών από εννέα χώρες, υπό τον συντονισμό της Eurojust και με την υποστήριξη της Europol. Συνολικά πραγματοποιήθηκαν τρεις προσωρινές συλλήψεις και οκτώ έρευνες σε Ελλάδα, Ρουμανία, Ισπανία και Ηνωμένο Βασίλειο.
Σύμφωνα με τις αρχές, η KillSec συνδέεται με σχεδόν 1.000 ύποπτες κυβερνοεπιθέσεις παγκοσμίως, από τις οποίες περίπου 500 έχουν μέχρι στιγμής επιβεβαιωθεί ως επιτυχείς. Η έρευνα, ωστόσο, συνεχίζεται και οι αριθμοί ενδέχεται να μεταβληθούν καθώς αναλύονται τα ψηφιακά πειστήρια που κατασχέθηκαν.
Για το επαγγελματικό οικοσύστημα της κυβερνοασφάλειας, όμως, η αξία της συγκεκριμένης υπόθεσης δεν βρίσκεται μόνο στην έκταση της δραστηριότητας της KillSec. Βρίσκεται κυρίως στο πώς είχε οργανωθεί η ίδια η δραστηριότητα.
Από την ομάδα ransomware στην «επιχείρηση» RaaS
Η KillSec, γνωστή επίσης ως Kill Security και k1llsec, εντοπίστηκε από την Group-IB το 2024 και χαρακτηρίζεται ως financially motivated Ransomware-as-a-Service (RaaS) operation.
Η βασική ιδέα του RaaS είναι απλή αλλά ιδιαίτερα αποτελεσματική: η ανάπτυξη και λειτουργία της ransomware υποδομής δεν χρειάζεται να πραγματοποιείται αποκλειστικά από μία μικρή ομάδα. Αντίθετα, η ομάδα που ελέγχει την πλατφόρμα μπορεί να παρέχει εργαλεία και υποδομές σε affiliates, οι οποίοι αναλαμβάνουν τις επιθέσεις και στη συνέχεια μοιράζονται τα έσοδα από τα λύτρα.
Αυτό σημαίνει ότι το ransomware μετατρέπεται από ένα malware project σε υπηρεσία με κατανεμημένους ρόλους και οικονομικά κίνητρα.
Η έρευνα της Group-IB εντόπισε στην περίπτωση της KillSec διαφορετικούς ρόλους, μεταξύ των οποίων administrator, developer, negotiator και affiliate. Η διάκριση αυτή είναι ιδιαίτερα σημαντική, καθώς δείχνει ότι η επιτυχία μιας ransomware operation δεν εξαρτάται απαραίτητα από ένα άτομο που γνωρίζει και εκτελεί ολόκληρη την επίθεση.
Αντίθετα, κάθε κρίσιμο στάδιο μπορεί να αποτελεί ξεχωριστή λειτουργία.
Το ransomware αποκτά έτσι χαρακτηριστικά επιχειρησιακού μοντέλου.
Η KillSec ως πλατφόρμα
Η Group-IB είχε αναλύσει ήδη από τον Οκτώβριο του 2024 την πλατφόρμα KillSec 2.0. Επρόκειτο για ένα Tor-based affiliate panel μέσω του οποίου μπορούσαν να διαχειρίζονται θύματα, διαπραγματεύσεις για λύτρα και παραμέτρους των payloads.
Η αρχιτεκτονική αυτή έχει ιδιαίτερη σημασία για την κατανόηση του RaaS. Ο operator δεν χρειάζεται να διαχειρίζεται χειροκίνητα κάθε επίθεση. Δημιουργεί ένα τεχνολογικό οικοσύστημα μέσα στο οποίο μπορούν να δραστηριοποιούνται συνεργάτες.
Στην περίπτωση της KillSec, σύμφωνα με την Group-IB, οι affiliates πλήρωναν αρχικά entry fee 250 δολαρίων και η ομάδα κρατούσε ποσοστό 12% από κάθε ransom. Παράλληλα, οι administrators διατηρούσαν έλεγχο στη δημιουργία των ransomware builds.
Η λογική θυμίζει, από μια σκοτεινή και παράνομη πλευρά, μοντέλα SaaS: κεντρική πλατφόρμα, συνεργάτες, υπηρεσίες, revenue sharing και τεχνική υποστήριξη.
Η διαφορά είναι ότι το «business outcome» είναι η παραβίαση πληροφοριακών συστημάτων και η εκμετάλλευση δεδομένων.
Από την κρυπτογράφηση στην οικονομία των δεδομένων
Ένα ακόμη στοιχείο που κάνει την περίπτωση KillSec ιδιαίτερα ενδιαφέρουσα είναι ότι η κρυπτογράφηση δεν αποτελούσε απαραίτητη προϋπόθεση για την πίεση προς το θύμα.
Η Group-IB διαπίστωσε ότι η KillSec μπορούσε να απαιτεί χρήματα με βάση την κλοπή και την απειλή δημοσιοποίησης δεδομένων. Σε ορισμένες περιπτώσεις, μάλιστα, φέρεται να προσέφερε τα κλεμμένα δεδομένα προς πώληση.
Οι τιμές που έχουν καταγραφεί κυμαίνονταν από περίπου 5.000 δολάρια για δεδομένα μίας εταιρείας έως 500.000 δολάρια για δεδομένα που η ομάδα ισχυριζόταν ότι είχε αποκτήσει από μεγάλη ασφαλιστική εταιρεία.
Η εξέλιξη αυτή έχει ιδιαίτερη σημασία για τα στελέχη ασφάλειας.
Το ransomware δεν πρέπει πλέον να αντιμετωπίζεται αποκλειστικά ως πρόβλημα διαθεσιμότητας συστημάτων. Η επίθεση μπορεί να έχει ως κύριο στόχο την αξία των δεδομένων, ανεξάρτητα από το εάν αυτά κρυπτογραφηθούν.
Αυτό μεταφέρει το κέντρο βάρους από το endpoint protection και το backup strategy σε ένα πολύ ευρύτερο πλαίσιο data security, identity security, cloud security και data governance.
Το cloud ως κρίσιμο σημείο έκθεσης
Η KillSec δεν βασιζόταν απαραίτητα σε ιδιαίτερα εξελιγμένες τεχνικές για την αρχική πρόσβαση.
Σύμφωνα με τη Eurojust, η ομάδα εκμεταλλευόταν poorly secured access points, με ιδιαίτερη έμφαση σε σημεία πρόσβασης που σχετίζονται με cloud storage. Μετά την αρχική πρόσβαση, οι attackers έκλεβαν δεδομένα και τα μετέφεραν στη δική τους υποδομή, χρησιμοποιώντας στη συνέχεια την απειλή δημοσιοποίησης ως μοχλό πίεσης.
Το συγκεκριμένο μοτίβο έχει ιδιαίτερη αξία για τους CISOs.
Η μετάβαση στο cloud έχει αυξήσει σημαντικά την ευελιξία των επιχειρήσεων, έχει όμως παράλληλα διευρύνει το attack surface. Ένα misconfigured storage environment, ένα exposed service, ένα compromised identity ή ένα λανθασμένα ρυθμισμένο access policy μπορεί να αποτελέσει το σημείο από το οποίο ένας attacker θα αποκτήσει πρόσβαση σε δεδομένα πολύ μεγαλύτερης αξίας.
Η ασφάλεια του cloud επομένως δεν είναι απλώς θέμα υποδομής. Είναι θέμα επιχειρησιακού κινδύνου.
Ποιοι βρέθηκαν στο στόχαστρο
Η ανάλυση της Group-IB προσφέρει επίσης μια εικόνα για το επιχειρηματικό ενδιαφέρον πίσω από τις επιλογές στόχων.
Η εταιρεία είχε εντοπίσει 274 οργανισμούς που είχαν δημοσιοποιηθεί ως θύματα στο leak site της KillSec. Οι ΗΠΑ αντιπροσώπευαν περίπου το 35% των καταγεγραμμένων θυμάτων, η Ινδία 17%, ενώ ακολουθούσαν άλλες αγορές. Σε περιφερειακό επίπεδο, η Βόρεια Αμερική αντιστοιχούσε περίπου στο 35% και η περιοχή Ασίας-Ειρηνικού στο 30%.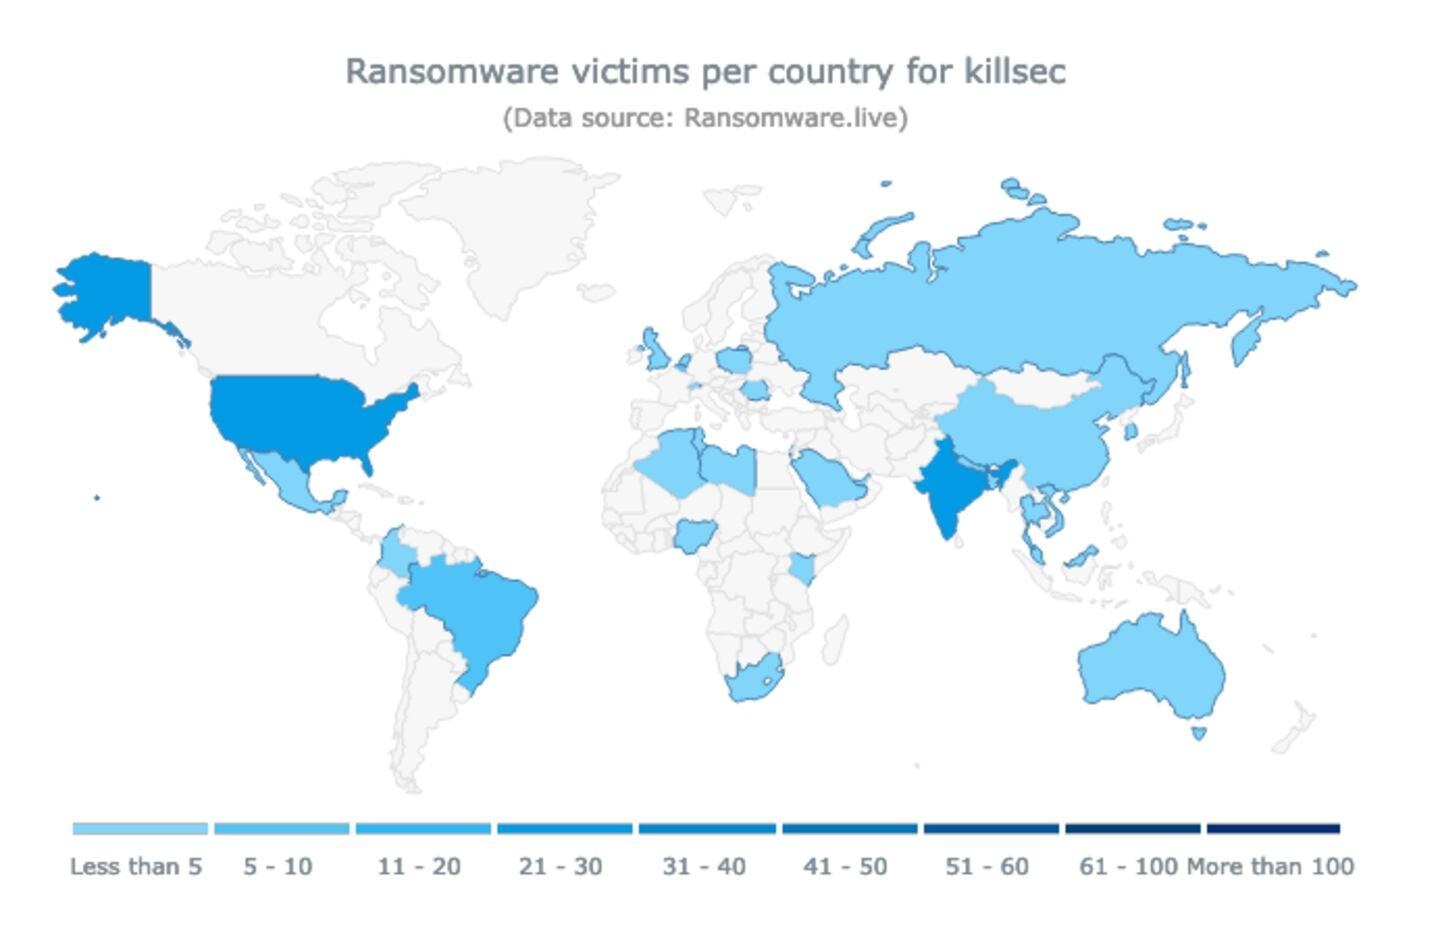
Ιδιαίτερο ενδιαφέρον παρουσιάζει η κλαδική κατανομή.
Οι χρηματοοικονομικές υπηρεσίες και η υγειονομική περίθαλψη ήταν μεταξύ των περισσότερο επηρεασμένων κλάδων, ενώ στη λίστα υπήρχαν επίσης κυβερνητικοί οργανισμοί, μεγάλες επιχειρήσεις, επενδυτικές εταιρείες και μεγάλοι ασφαλιστικοί οργανισμοί.
Η επιλογή δεν είναι τυχαία.
Οι συγκεκριμένοι οργανισμοί διαθέτουν μεγάλο όγκο ευαίσθητων δεδομένων και ταυτόχρονα εξαρτώνται έντονα από τη διαθεσιμότητα των ψηφιακών υπηρεσιών τους. Αυτό δημιουργεί δύο διαφορετικούς μοχλούς πίεσης: την αξία των δεδομένων και το κόστος της επιχειρησιακής διακοπής.
Η μετατόπιση προς τους τεχνολογικούς παρόχους
Ένα ακόμη ενδιαφέρον στοιχείο αφορά την υγειονομική περίθαλψη.
Παρότι η KillSec είχε δηλώσει σε recruitment post τον Ιανουάριο του 2025 ότι τα νοσοκομεία αποτελούσαν off-limits στόχο, από τα τέλη του 2025 η ομάδα φέρεται να μετατόπισε το ενδιαφέρον της προς healthcare software και IT service providers.
Η συγκεκριμένη αλλαγή είναι ενδεικτική της εξέλιξης του cyber risk.
Ένας τεχνολογικός πάροχος μπορεί να διαθέτει πρόσβαση σε πολλά διαφορετικά organizations. Επομένως, η παραβίασή του μπορεί να προσφέρει στον attacker πολλαπλασιαστή επιχειρησιακής αξίας.
Αντί να επιτεθεί σε έναν οργανισμό, ένας attacker που παραβιάζει έναν πάροχο μπορεί δυνητικά να αποκτήσει πρόσβαση σε δεδομένα ή υποδομές πολλών πελατών.
Εδώ το ransomware συναντά το third-party risk και το supply-chain security.
Η ελληνική διάσταση της Operation KillSwitch
Η επιχείρηση έχει και άμεση ελληνική διάσταση.
Η Ελληνική Αστυνομία ανακοίνωσε ότι η Διεύθυνση Δίωξης Κυβερνοεγκλήματος συμμετείχε στην Operation KillSwitch και εντόπισε στην Αθήνα έναν 18χρονο αλλοδαπό, ο οποίος φέρεται να είχε ρόλο developer στην ομάδα. Στην έρευνα της κατοικίας του κατασχέθηκαν φορητός υπολογιστής, τέσσερα κινητά τηλέφωνα, δύο σκληροί δίσκοι και δύο USB storage devices.
Η ΕΛ.ΑΣ. αναφέρει επίσης ότι ο βασικός χειριστής της ομάδας φέρεται να ήταν 16χρονος, ενώ η έρευνα βρίσκεται σε εξέλιξη για την ανάλυση των ψηφιακών πειστηρίων, την ιχνηλάτηση εγκληματικών εσόδων και την ταυτοποίηση ενδεχόμενων επιπλέον επιθέσεων, θυμάτων και εμπλεκόμενων προσώπων.
Η ελληνική συμμετοχή έχει ιδιαίτερη σημασία όχι μόνο λόγω της παρουσίας ενός φερόμενου developer στη χώρα, αλλά και επειδή καταδεικνύει τον διασυνοριακό χαρακτήρα του σύγχρονου cybercrime.
Η υποδομή μπορεί να βρίσκεται σε μία χώρα, ο developer σε άλλη, ο affiliate σε τρίτη, το θύμα σε διαφορετική γεωγραφική περιοχή και οι οικονομικές συναλλαγές να περνούν μέσα από ένα διεθνές δίκτυο ψηφιακών υπηρεσιών.
Το πραγματικό μάθημα για τις επιχειρήσεις
Η Operation KillSwitch είναι αναμφίβολα μια σημαντική επιτυχία των διωκτικών αρχών. Η κατάληψη πέντε κεντρικών servers, του leak site και τουλάχιστον 110 TB κλεμμένων δεδομένων δημιουργεί σημαντικές δυνατότητες για περαιτέρω έρευνα και εντοπισμό θυμάτων.
Για τις επιχειρήσεις, όμως, το σημαντικότερο μήνυμα βρίσκεται αλλού.
Η εξάρθρωση μιας ομάδας δεν εξαλείφει το επιχειρηματικό μοντέλο που την έκανε αποτελεσματική.
Το RaaS επιτρέπει σε διαφορετικούς actors να συνεργάζονται χωρίς να χρειάζεται όλοι να διαθέτουν το ίδιο επίπεδο τεχνικής γνώσης. Η κεντρική ομάδα μπορεί να παρέχει την πλατφόρμα και το malware, οι affiliates να αναλαμβάνουν την πρόσβαση και την επίθεση και άλλοι να αναλαμβάνουν τη διαπραγμάτευση ή τη διαχείριση των δεδομένων.
Αυτό σημαίνει ότι ακόμη και αν μια συγκεκριμένη ομάδα εξαφανιστεί, οι ρόλοι, οι γνώσεις, τα εργαλεία και η αγορά που τη στήριξαν μπορούν να επανεμφανιστούν με διαφορετικό όνομα.
Για τον CISO, συνεπώς, η αντιμετώπιση του ransomware δεν μπορεί να βασίζεται στην παρακολούθηση συγκεκριμένων threat actors.
Χρειάζεται συνεχής έλεγχος του attack surface, αποτελεσματικό vulnerability management, ισχυρή προστασία identities και privileged accounts, ασφαλής διαμόρφωση cloud environments, περιορισμός των third-party access rights και συνεχής παρακολούθηση για data exfiltration.
Εξίσου σημαντική είναι η δυνατότητα γρήγορης ανίχνευσης και απόκρισης. Όσο περισσότερο χρόνο παραμένει ένας attacker μέσα στο περιβάλλον, τόσο μεγαλύτερη είναι η πιθανότητα να εντοπίσει δεδομένα υψηλής αξίας, να κινηθεί πλευρικά και να προετοιμάσει την επόμενη φάση της επίθεσης.
Από το ransomware στο Cybercrime-as-a-Service
Η KillSec αποτελεί ένα ακόμη παράδειγμα μιας ευρύτερης τάσης.
Το cybercrime οικοσύστημα εξελίσσεται προς ένα μοντέλο όπου υποδομές, malware, initial access, credentials, data και ακόμη και υπηρεσίες διαπραγμάτευσης μπορούν να αποκτήσουν εμπορική αξία.
Το Cybercrime-as-a-Service μειώνει τα εμπόδια εισόδου και επιτρέπει σε actors με διαφορετικές δεξιότητες να συνεργάζονται σε μία κοινή οικονομική αλυσίδα.
Η KillSec δείχνει με χαρακτηριστικό τρόπο αυτή τη μετάβαση: από το ransomware ως τεχνικό εργαλείο στο ransomware ως οργανωμένη υπηρεσία δημιουργίας εσόδων από ψηφιακό κίνδυνο.
Και αυτό είναι ίσως το σημαντικότερο στοιχείο της Operation KillSwitch.
Δεν αφορά μόνο το τέλος μιας ransomware ομάδας.
Αφορά την εξέλιξη ενός ολόκληρου οικοσυστήματος, στο οποίο η τεχνολογία, τα δεδομένα, οι identities, οι cloud υποδομές και οι επιχειρησιακές εξαρτήσεις μετατρέπονται σε εμπορεύσιμα assets για τους attackers.
Για τις επιχειρήσεις, η απάντηση δεν μπορεί να είναι μόνο περισσότερα εργαλεία ασφαλείας. Χρειάζεται μια προσέγγιση που να συνδέει cybersecurity, risk management, business continuity και resilience.
Γιατί τελικά, το ζητούμενο δεν είναι απλώς να αποτραπεί η επόμενη επίθεση ransomware.
Είναι να διασφαλιστεί ότι ακόμη και αν ένας attacker περάσει την πρώτη γραμμή άμυνας, δεν θα μπορέσει να μετατρέψει την πρόσβαση σε επιχειρησιακή κρίση.
Βλάσης Αμανατίδης – Αρχισυντάκτης IT SECURITY PRO
Το άρθρο βασίζεται πρωτίστως στις επίσημες ανακοινώσεις Europol, Eurojust και Ελληνικής Αστυνομίας, καθώς και στην τεχνική ανάλυση της Group-IB και τη μεταγενέστερη αποτίμηση της Bitdefender.
Europol – Operation KillSwitch / KillSec
Eurojust – KillSec investigation
Ελληνική Αστυνομία – Operation KillSwitch
Group-IB – KillSec RaaS / Operation KillSwitch
Bitdefender – What the KillSec takedown changes for defenders