




Ένα νέο Android banking trojan, με την ονομασία RemControl, χρησιμοποιεί ως δόλωμα μια ψεύτικη εφαρμογή IPTV και, αφού εγκατασταθεί στη συσκευή, αποκτά εκτεταμένο έλεγχο του smartphone, με στόχο την κλοπή τραπεζικών PIN και άλλων ευαίσθητων δεδομένων.
Νέο Android banking trojan με την ονομασία RemControl εντόπισαν οι ερευνητές της Group-IB. Το κακόβουλο λογισμικό εξαπατά τους χρήστες ώστε να εγκαταστήσουν μια ψεύτικη έκδοση της δημοφιλούς εφαρμογής IPTV TVTap και στη συνέχεια επιχειρεί να αποκτήσει τον έλεγχο της συσκευής για να υποκλέψει τραπεζικά στοιχεία και κωδικούς.
3d illustration of hacked smartphone A
Σύμφωνα με την Group-IB, το RemControl στοχεύει πελάτες περισσότερων από 30 τραπεζών σε Ιταλία, Γαλλία, Ισπανία, Πολωνία, Πορτογαλία, Καναδά και ορισμένες χώρες του Κόλπου.
Τα πρώτα δείγματα του malware υποβλήθηκαν στο VirusTotal στις 19 Ιουλίου 2026, ενώ το domain που χρησιμοποιείται για τον command-and-control (C2) server είχε καταχωριστεί ήδη από τις 12 Μαΐου 2026, περίπου δύο μήνες νωρίτερα.
Δόλωμα μια ψεύτικη εφαρμογή TVTap
Το RemControl διανέμεται μέσω ψεύτικων σελίδων που εμφανίζονται ως σελίδες του Google Play Store και μιμούνται την εφαρμογή TVTap IPTV.
Η επιλογή του συγκεκριμένου «δολώματος» δεν είναι τυχαία. Η TVTap είναι μια δημοφιλής εφαρμογή IPTV τρίτου κατασκευαστή, η οποία δεν διατίθεται μέσω του επίσημου Google Play Store. Ως αποτέλεσμα, οι χρήστες που αναζητούν την εφαρμογή είναι ήδη εξοικειωμένοι με τη διαδικασία εγκατάστασης εφαρμογών από ανεπίσημες πηγές.
Όπως επισημαίνει η Group-IB, εφαρμογές IPTV αυτού του τύπου αποτελούν συχνά δημοφιλή «δολώματα» για τη διανομή Android malware, ακριβώς επειδή οι χρήστες τους αναζητούν εκτός των επίσημων stores.
Σε μία από τις καμπάνιες που στόχευαν πελάτες ιταλικών τραπεζών, οι ερευνητές εντόπισαν έξι websites που φιλοξενούσαν τις συγκεκριμένες σελίδες.
Οι σελίδες ήταν σχεδιασμένες ώστε να εμφανίζουν το κακόβουλο περιεχόμενο μόνο σε mobile συσκευές με ιταλική διεύθυνση IP.
Παράλληλα, οι ερευνητές εντόπισαν δύο Meta Pixel tracking codes, στοιχείο που υποδηλώνει ότι οι διαχειριστές της καμπάνιας πιθανότατα χρησιμοποιούσαν διαφημίσεις στην πλατφόρμα της Meta για να προσελκύσουν χρήστες στις σελίδες από τις οποίες γινόταν η λήψη του malware.
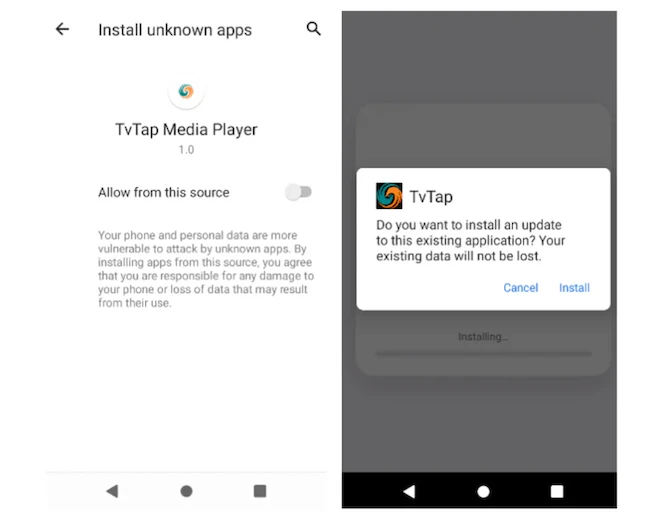
Πώς το RemControl αποκτά τον έλεγχο της συσκευής
Η διαδικασία επίθεσης ξεκινά όταν ο χρήστης ανοίξει την εφαρμογή.
Το dropper εμφανίζει μια ψεύτικη οθόνη ενημέρωσης της TVTap. Όταν ο χρήστης επιλέξει την εγκατάσταση, το κακόβουλο λογισμικό ζητά άδεια για την εκκίνηση μιας υπηρεσίας VPN.
Η συγκεκριμένη λειτουργία έχει ιδιαίτερη σημασία για την επίθεση. Το VPN χρησιμοποιείται για να μπλοκάρει την κίνηση δικτύου της εφαρμογής Google Play Store, εμποδίζοντας έτσι το Google Play Protect να ελέγξει την εγκατάσταση.
Στη συνέχεια, το dropper δημιουργεί στη συσκευή ένα νέο signing certificate και χρησιμοποιεί το συγκεκριμένο πιστοποιητικό για να υπογράψει το malware πριν από την εγκατάστασή του.
Κάθε εγκατάσταση αποκτά διαφορετικό certificate. Με αυτόν τον τρόπο, οι επιτιθέμενοι δυσκολεύουν μηχανισμούς ανίχνευσης που βασίζονται σε file hashes ή certificates.
Οι νεότερες εκδόσεις του RemControl χρησιμοποιούν επιπλέον έναν custom packer για την κρυπτογράφηση του κώδικα του malware, αυξάνοντας περαιτέρω τη δυσκολία ανάλυσης και ανίχνευσής του.
Μετά την εγκατάσταση, το RemControl ζητά σχεδόν άμεσα από τον χρήστη άδεια για Accessibility Services.
Η συγκεκριμένη άδεια αποτελεί ένα από τα βασικά εργαλεία που εκμεταλλεύονται τα Android banking trojans, καθώς μπορεί να τους προσφέρει εκτεταμένες δυνατότητες ελέγχου της συσκευής και αλληλεπίδρασης με τις εφαρμογές.
Κλοπή PIN και απομακρυσμένος έλεγχος
Αφού αποκτήσει τα απαιτούμενα δικαιώματα, το RemControl μπορεί να εκτελέσει μια σειρά από ιδιαίτερα επικίνδυνες ενέργειες.
Μεταξύ άλλων, σύμφωνα με την Group-IB, μπορεί:
- Να εμφανίζει ψεύτικες οθόνες σύνδεσης πάνω από στοχευμένες τραπεζικές εφαρμογές, με σκοπό την κλοπή PIN, κωδικών mobile banking και ημερομηνιών λήξης καρτών. Η λίστα των τραπεζικών εφαρμογών-στόχων μπορεί να τροποποιείται από τον χειριστή του malware.
- Να μεταδίδει ζωντανά screenshots της συσκευής στους επιτιθέμενους, μαζί με πληροφορίες σχετικά με το κείμενο και τη θέση των στοιχείων που εμφανίζονται στην οθόνη.
- Να καταγράφει clicks και πληκτρολογήσεις σε εφαρμογές της συσκευής.
- Να επιτρέπει απομακρυσμένο tap, swipe και typing, ουσιαστικά δίνοντας στον χειριστή τη δυνατότητα να αλληλεπιδρά με τη συσκευή.
- Να καταγράφει το μοτίβο ξεκλειδώματος (pattern) στην οθόνη κλειδώματος. Σύμφωνα με τους ερευνητές, η πληροφορία αυτή μπορεί να είναι αρκετή για την ανακατασκευή του pattern σε δέκα διαφορετικές εκδόσεις Android, συμπεριλαμβανομένων συσκευών Samsung, Xiaomi και Huawei.
- Να εμποδίζει την αφαίρεση του malware, ανακατευθύνοντας τον χρήστη μακριά από τις ρυθμίσεις που απαιτούνται για την απεγκατάσταση εφαρμογών, την ανάκληση των δικαιωμάτων Accessibility ή ακόμη και την πραγματοποίηση factory reset.
Ο συνδυασμός αυτών των δυνατοτήτων μετατρέπει ουσιαστικά το RemControl σε ένα εργαλείο απομακρυσμένου ελέγχου της Android συσκευής, πέρα από την κλασική λειτουργία ενός banking trojan που περιορίζεται στην εμφάνιση ψεύτικων οθονών σύνδεσης.
Κρυφό C2 μέσω Telegram
Ιδιαίτερο ενδιαφέρον παρουσιάζει και ο τρόπος με τον οποίο το malware εντοπίζει τον command-and-control server.
Η διεύθυνση του C2 server δεν είναι αποθηκευμένη απευθείας στον κώδικα του malware. Αντίθετα, είναι κρυμμένη σε κρυπτογραφημένο κείμενο που έχει δημοσιευθεί σε δύο δημόσια κανάλια στο Telegram.
Η τεχνική αυτή προσφέρει στους χειριστές του RemControl σημαντική ευελιξία.
Εάν ένας C2 server σταματήσει να λειτουργεί ή μπλοκαριστεί, οι επιτιθέμενοι μπορούν να αλλάξουν τη διεύθυνση του server χωρίς να χρειάζεται να δημιουργήσουν και να διανείμουν νέα έκδοση του malware.
Πρόκειται για μια προσέγγιση που δυσκολεύει παράλληλα τις προσπάθειες εντοπισμού και διακοπής της υποδομής της καμπάνιας.
AI-assisted ανάπτυξη του malware
Ένα ακόμη στοιχείο της υπόθεσης που ξεχωρίζει είναι η πιθανή χρήση AI εργαλείων κατά την ανάπτυξη της υποδομής των επιτιθέμενων.
Κατά τη διάρκεια της έρευνας, η Group-IB διαπίστωσε ότι η τεκμηρίωση του server των επιτιθέμενων ήταν δημόσια προσβάσιμη.
Στην τεκμηρίωση, οι λειτουργίες που σχετίζονται με την εμφάνιση ψεύτικων τραπεζικών οθονών και τη λήψη κλεμμένων credentials περιγράφονταν με όρους που παρέπεμπαν σε λειτουργίες quiz, ενώ γινόταν αναφορά και σε εφαρμογή γονικού ελέγχου.
Οι ερευνητές εκτιμούν ότι ο operator χρησιμοποίησε AI assistant για την ανάπτυξη σημαντικού μέρους του backend του C2 και των phishing overlays, παρουσιάζοντας την κακόβουλη υποδομή ως εφαρμογή parental monitoring.
Το ενδιαφέρον στοιχείο είναι ότι, σύμφωνα με την Group-IB, το AI assistant φαίνεται πως δεν γνώριζε τον πραγματικό σκοπό για τον οποίο χρησιμοποιούνταν ο κώδικας που δημιουργούσε.
Η συγκεκριμένη διαπίστωση εντάσσεται σε μια ευρύτερη τάση που παρατηρείται στην κυβερνοασφάλεια: οι επιτιθέμενοι αξιοποιούν πλέον εργαλεία generative AI όχι μόνο για τη δημιουργία κειμένων phishing, αλλά και για την ανάπτυξη, προσαρμογή και υποστήριξη κακόβουλου λογισμικού και υποδομών.
Malware-as-a-Service
Η Group-IB εκτιμά επίσης ότι το RemControl διατίθεται με μοντέλο Malware-as-a-Service (MaaS).
Αυτό σημαίνει ότι η ανάπτυξη και η λειτουργία της υποδομής του malware μπορεί να διαχωρίζεται από τους ίδιους τους τελικούς operators που πραγματοποιούν τις καμπάνιες.
Παράλληλα, ορισμένα σχόλια στα ρωσικά που εντοπίστηκαν σε αρχεία των ψεύτικων login screens υποδηλώνουν ότι τουλάχιστον μέρος του κώδικα έχει γραφτεί από ρωσόφωνο developer.
Η Group-IB παρακολουθεί τον συγκεκριμένο operator με την ονομασία UNKK, η οποία προέρχεται από affiliate tag που εντοπίστηκε σε όλα τα δείγματα του malware.
Οι ερευνητές εξετάζουν επίσης πιθανή σύνδεση με τον UNKN, affiliate που σχετίζεται με το banking trojan Medusa.
Οι δύο ομάδες εμφανίζουν ορισμένες ομοιότητες, όπως παρόμοιες ονομασίες droppers, κοινές μεθόδους διανομής και χρήση Telegram channels για την απόκρυψη των C2 servers.
Ωστόσο, η Group-IB υπογραμμίζει ότι τα διαθέσιμα στοιχεία δεν επαρκούν για να αποδειχθεί οριστικά ότι πρόκειται για τον ίδιο operator.
Μια ακόμη εξέλιξη στο Android threat landscape
Η περίπτωση του RemControl δείχνει για ακόμη μία φορά ότι οι επιθέσεις εναντίον χρηστών mobile banking δεν βασίζονται αποκλειστικά στην κλοπή credentials μέσω παραδοσιακού phishing.
Το σύγχρονο Android malware μπορεί να συνδυάζει social engineering, sideloading, abuse of Accessibility Services, overlay attacks, remote control, anti-removal τεχνικές και μηχανισμούς δυναμικής επικοινωνίας με C2 υποδομές.
Παράλληλα, η χρήση AI στην ανάπτυξη της υποδομής δείχνει ότι η τεχνητή νοημοσύνη μπορεί να λειτουργήσει και ως επιταχυντής για τους developers κακόβουλου λογισμικού, μειώνοντας ενδεχομένως τον χρόνο και την τεχνική προσπάθεια που απαιτούνται για τη δημιουργία σύνθετων εργαλείων.
Για τους χρήστες, το περιστατικό αποτελεί μια ακόμη υπενθύμιση ότι η εγκατάσταση εφαρμογών από ανεπίσημες πηγές —ιδίως όταν πρόκειται για εφαρμογές που δεν διατίθενται στο επίσημο Google Play— αυξάνει σημαντικά το ρίσκο.
Για τις επιχειρήσεις και τις ομάδες cybersecurity, όμως, το RemControl αναδεικνύει ένα ευρύτερο ζήτημα: η προστασία των mobile συσκευών δεν μπορεί να βασίζεται αποκλειστικά στην ανίχνευση γνωστών malware samples.
Η δυνατότητα του RemControl να αλλάζει certificates ανά εγκατάσταση, να κρύβει την C2 υποδομή του και να εμποδίζει ακόμη και την προσπάθεια αφαίρεσής του δείχνει προς μια νέα γενιά mobile threats που σχεδιάζονται εξαρχής με στόχο να παρακάμπτουν πολλαπλά επίπεδα άμυνας.