

Ερευνητές της Cisco Talos αποκάλυψαν ένα νέο Windows implant, το οποίο χρησιμοποιεί πολλαπλά μεγάλα γλωσσικά μοντέλα (LLMs) για να αποφασίζει αυτόνομα τις επόμενες ενέργειές του. Παράλληλα, η Cisco Talos παρουσιάζει το CAIRN, ένα open-source framework για τον εντοπισμό και την ανάλυση malware που ενσωματώνει τεχνολογίες AI.
Η χρήση της τεχνητής νοημοσύνης από τους κυβερνοεγκληματίες περνά σταδιακά από την υποβοήθηση των επιθέσεων σε πιο ενεργό ρόλο, με τα μοντέλα AI να συμμετέχουν πλέον στη λήψη αποφάσεων κατά τη διάρκεια μιας επίθεσης.
Σε αυτό το νέο τοπίο, ερευνητές της Cisco Talos παρουσίασαν το Cognitive Artifact Intelligence Research Network (CAIRN), ένα open-source framework που έχει σχεδιαστεί για τον εντοπισμό και την ταξινόμηση malware με ενσωματωμένες δυνατότητες AI.
Ένα από τα βασικά χαρακτηριστικά του CAIRN είναι ότι μπορεί να πραγματοποιεί την ανάλυση αποκλειστικά με βάση metadata που αντλούνται από αρχεία, χωρίς να απαιτείται ούτε λήψη του malware ούτε εκτέλεσή του.
Αναζητώντας τα «ίχνη» της AI
Το CAIRN αναζητά αυτό που η Talos αποκαλεί cognitive artifacts – τα ίχνη που αφήνει η ενσωμάτωση τεχνολογιών AI στον κώδικα και στα metadata ενός κακόβουλου αρχείου.
Μεταξύ αυτών περιλαμβάνονται ενσωματωμένα prompts, endpoints των API παρόχων AI, μηχανισμοί orchestration, καθώς και κείμενο που έχει σχεδιαστεί ειδικά για να παραπλανά ή να επηρεάζει sandbox συστήματα που χρησιμοποιούν AI για την ανάλυση malware.
Το framework ταξινομεί τα ευρήματα σε τρία επίπεδα.
Στο πρώτο επίπεδο, επιβεβαιώνεται απλώς η παρουσία strings που σχετίζονται με AI σε ένα δείγμα.
Το δεύτερο επίπεδο προσθέτει στοιχεία συμπεριφοράς, αναζητώντας συνδυασμούς artifacts που υποδεικνύουν ότι η ενσωμάτωση της AI είναι λειτουργική και όχι απλώς τυχαία ή υπολειμματική.
Το τρίτο επίπεδο αφορά επιβεβαιωμένες και αναγνωρισμένες οικογένειες malware.
Όπως εξηγεί ο Ryan Fetterman, security researcher της Cisco Talos, το CAIRN χρησιμοποιεί τέσσερις διαφορετικές στρατηγικές ανάλυσης, καθεμία από τις οποίες εξυπηρετεί διαφορετικό στάδιο της έρευνας. Στην πράξη, μια έρευνα μπορεί να συνδυάζει την επέκταση της επιφάνειας αναζήτησης για τον εντοπισμό άγνωστων δειγμάτων, τη συσχέτιση στοιχείων για τη χαρτογράφηση των μεταξύ τους σχέσεων και την ανάλυση μεγάλων συνόλων δεδομένων για την ανάδειξη κοινών χαρακτηριστικών.
Η Talos έχει εφαρμόσει το CAIRN σε δείγματα malware που αναπτύχθηκαν από τον Ιούλιο του 2025, όταν το CERT-UA ανέφερε για πρώτη φορά το LAMEHUG, το οποίο θεωρείται το παλαιότερο γνωστό δείγμα malware με ενσωματωμένες δυνατότητες AI.
Οι ερευνητές διαπίστωσαν επίσης ενδείξεις ότι τεχνικές αποφυγής εντοπισμού που βασίζονται ειδικά στην AI μεταφέρονται από μια ομάδα επιτιθέμενων σε άλλες.
Μία από αυτές τις τεχνικές αφορά την ενσωμάτωση ειδικά διαμορφωμένου κειμένου με στόχο την καταστολή ή την παραπλάνηση της ανάλυσης από ένα AI-powered sandbox. Σύμφωνα με την Talos, η τεχνική εντοπίστηκε αρχικά σε υλικό που συνδεόταν με συγκεκριμένο red-team instructor και στη συνέχεια εμφανίστηκε σε άσχετα δείγματα malware μέσα σε διάστημα μόλις 12 μηνών από την πρώτη επιβεβαιωμένη χρήση της στο πραγματικό περιβάλλον.
Τέσσερα AI models αποφασίζουν την επόμενη κίνηση
Το πρώτο αποτέλεσμα της έρευνας της Talos που δημοσιοποιείται μέσω του CAIRN είναι ένα Windows implant με την ονομασία CLOSEDQUORUM.
Οι ερευνητές το χαρακτηρίζουν ιδιαίτερα ενδιαφέρον, καθώς – σύμφωνα με την ανάλυσή τους – αποτελεί το πρώτο δημόσια τεκμηριωμένο Windows implant που χρησιμοποιεί αυτή την προσέγγιση για tactical command and control (C2).
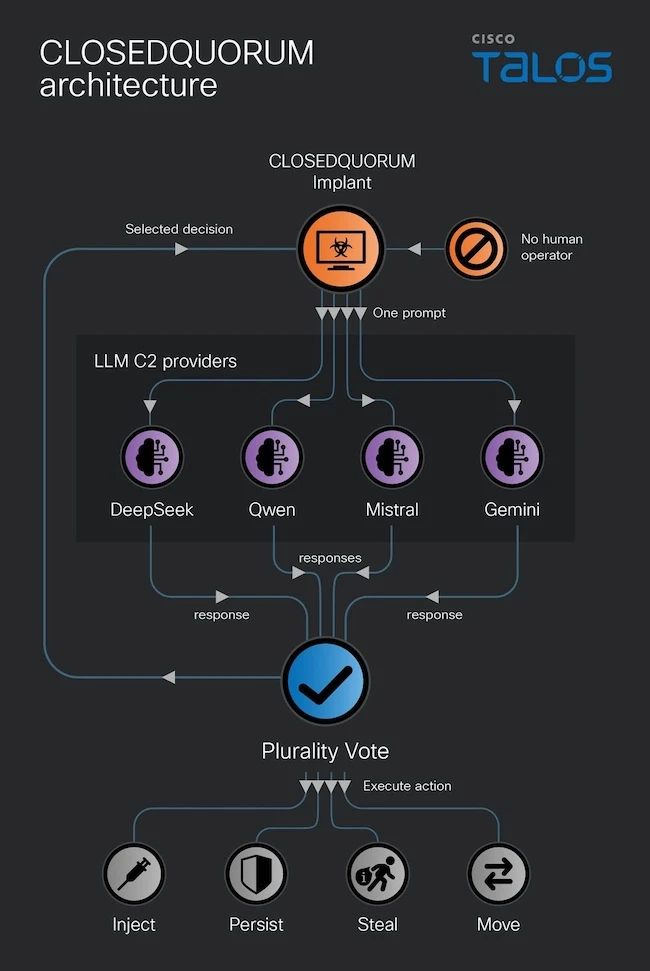
Μετά την εγκατάστασή του, το CLOSEDQUORUM αναθέτει την επιλογή της επόμενης ενέργειάς του σε μια «επιτροπή» από εμπορικά διαθέσιμα μεγάλα γλωσσικά μοντέλα και στη συνέχεια εκτελεί την απόφαση που προκύπτει από την ψηφοφορία.
Στόχος του malware είναι η συλλογή ευαίσθητων δεδομένων, μεταξύ άλλων διαπιστευτηρίων χρηστών και crypto wallets.
Όπως σημειώνει ο Fetterman, το CLOSEDQUORUM δεν απαιτεί συνεχή εντολή από ανθρώπινο χειριστή ούτε tasking από έναν ειδικά ελεγχόμενο από τον επιτιθέμενο C2 server. Η δυναμική λειτουργία του έχει σχεδιαστεί ώστε να ανατίθεται στην AI.
Πώς λειτουργεί η «ψηφοφορία»
Το malware επικοινωνεί διαδοχικά με διαφορετικούς παρόχους AI και ζητά από τα μοντέλα να επιλέξουν την επόμενη ενέργεια από ένα προκαθορισμένο σύνολο επιλογών.
Οι επιλογές περιλαμβάνουν:
- κλοπή δεδομένων,
- code injection,
- εγκατάσταση μηχανισμού persistence στο σύστημα.
Κάθε μοντέλο επιστρέφει τη δική του επιλογή και η ενέργεια που συγκεντρώνει τις περισσότερες ψήφους επικρατεί.
Σε περίπτωση ισοψηφίας, το malware εφαρμόζει προκαθορισμένη σειρά προτεραιότητας: DeepSeek, Qwen, Mistral και Gemini.
Η προσέγγιση αυτή παρουσιάζει μία σημαντική διαφορά σε σχέση με το κλασικό μοντέλο λειτουργίας του malware. Παραδοσιακά, ένα κακόβουλο πρόγραμμα χρειάζεται έναν C2 server – συνήθως ένα domain ή μία IP address που ελέγχει ο επιτιθέμενος – από τον οποίο λαμβάνει οδηγίες.
Αυτή η υποδομή αποτελεί σημαντικό στόχο για τους defenders, οι οποίοι μπορούν να εντοπίσουν, να αποκλείσουν και να καταχωρίσουν τα σχετικά domains ή IP addresses σε threat-intelligence feeds.
Στην περίπτωση του CLOSEDQUORUM, μεγάλο μέρος αυτής της υποδομής αντικαθίσταται από τις υπηρεσίες AI.
Ένα πρώιμο αλλά σημαντικό δείγμα
Σύμφωνα με την ανάλυση της Talos, το CLOSEDQUORUM είναι γραμμένο στη γλώσσα προγραμματισμού Go και έχει μέγεθος περίπου 16,4 MB.
Η στατική ανάλυση επιβεβαίωσε ότι ο μηχανισμός λήψης αποφάσεων έχει υλοποιηθεί όπως περιγράφεται. Ωστόσο, το δείγμα που εξέτασαν οι ερευνητές περιείχε placeholder API keys και ένα dummy webhook address. Ως αποτέλεσμα, οι ερευνητές δεν μπόρεσαν να παρακολουθήσουν ολόκληρη την αλυσίδα λειτουργίας του malware απέναντι σε έναν πραγματικό στόχο.
Αυτό αποτελεί και έναν σημαντικό περιορισμό της συγκεκριμένης έρευνας: το CLOSEDQUORUM δεν αποτελεί ακόμη ένα ώριμο παράδειγμα πλήρως αυτόνομου malware. Παρ’ όλα αυτά, καταδεικνύει με αρκετά συγκεκριμένο τρόπο ένα μοντέλο απειλής που μέχρι σήμερα βρισκόταν περισσότερο στη θεωρητική συζήτηση.
Όπως αναφέρει ο Fetterman, το CLOSEDQUORUM είναι ένα πρώιμο και περιορισμένο παράδειγμα, αλλά κάνει συγκεκριμένο ένα αναδυόμενο μοντέλο απειλής και προσφέρει στους defenders μια πρώτη εικόνα των παρατηρήσιμων σημάτων που μπορούν να αξιοποιήσουν ήδη από σήμερα.
Το επόμενο βήμα, σύμφωνα με την Talos, είναι η σταδιακή μεταφορά περισσότερων επιμέρους εργασιών μιας επίθεσης στην AI. Καθώς αυτή η μετατόπιση επεκτείνεται σε περισσότερα στάδια μιας εισβολής, οι επιπτώσεις της μπορούν να συνδυαστούν με την ταχύτητα και την κλίμακα που ήδη προσφέρουν τα σύγχρονα συστήματα τεχνητής νοημοσύνης.
Για τους defenders, το γεγονός ότι αυτή η εξέλιξη βρίσκεται ακόμη σε πρώιμο στάδιο αποτελεί ένα σημαντικό χρονικό «παράθυρο» για μελέτη και προετοιμασία. Ο στόχος είναι να αναπτυχθούν έγκαιρα οι κατάλληλες τεχνικές ανίχνευσης, μηχανισμοί ελέγχου και στρατηγικές απόκρισης, πριν οι αυτόνομες επιχειρήσεις που βασίζονται στην AI γίνουν πιο εξελιγμένες και ευρύτερα διαδεδομένες.
Πληροφορίες από Helpnet security