

Η Revolut επιβεβαίωσε περιστατικό έκθεσης ευαίσθητων δεδομένων πελατών, έπειτα από απατηλά αιτήματα που φέρεται να προέρχονταν από πραγματικό κυβερνητικό domain. Η υπόθεση αναδεικνύει μια κρίσιμη αδυναμία των σύγχρονων οργανισμών: ένα email μπορεί να είναι τεχνικά αυθεντικό, χωρίς το αίτημα που μεταφέρει να είναι νόμιμο.
Ένα περιστατικό που ξεπερνά τα όρια του phishing
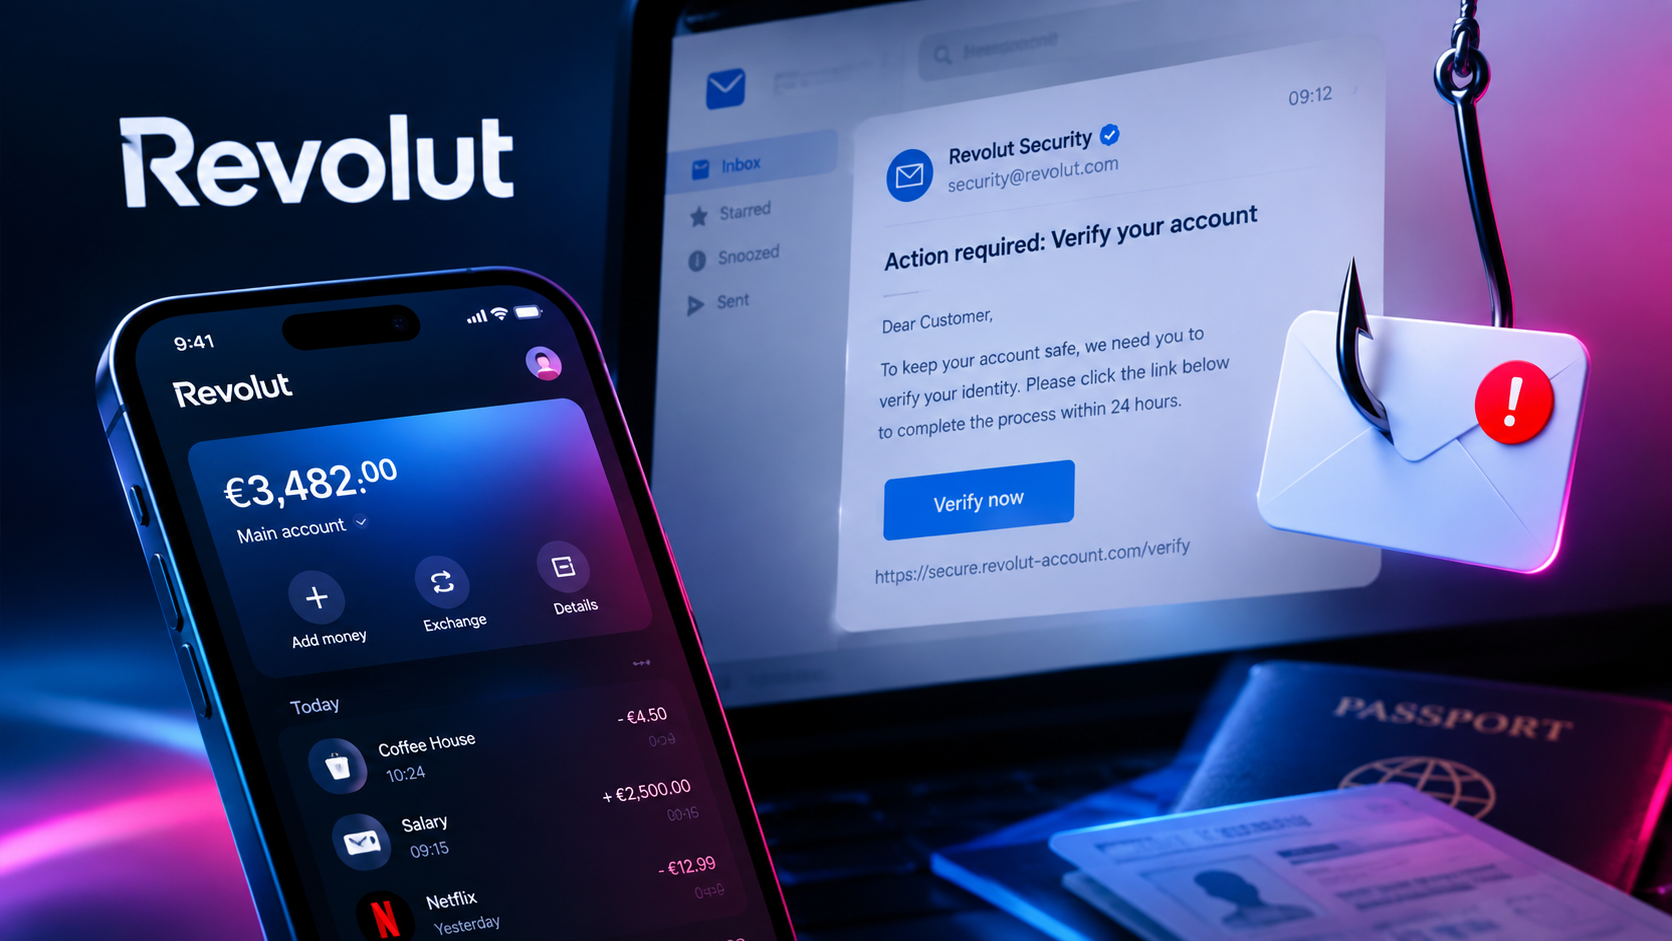
Στις 12 Σεπτεμβρίου 2026, η βρετανική fintech Revolut επιβεβαίωσε ότι μη εξουσιοδοτημένο τρίτο μέρος απέκτησε πρόσβαση σε ευαίσθητες πληροφορίες πελατών, αξιοποιώντας απατηλά αιτήματα για διαβίβαση δεδομένων. Η εταιρεία χαρακτήρισε το περιστατικό «sophisticated external impersonation scam», διευκρινίζοντας ότι οι δράστες χρησιμοποίησαν email σε domain νόμιμης κυβερνητικής υπηρεσίας.
Σύμφωνα με τη Revolut, επηρεάστηκε περιορισμένος αριθμός πελατών και οι συγκεκριμένοι πελάτες ενημερώθηκαν απευθείας. Η εταιρεία δεν έχει δημοσιοποιήσει τον ακριβή αριθμό των επηρεαζόμενων χρηστών, ούτε έχει κατονομάσει την κυβερνητική υπηρεσία που χρησιμοποιήθηκε στην επίθεση.
Η εξέλιξη έγινε γνωστή μέσα από δημοσίευμα του TechCrunch και επιβεβαιώθηκε από το Reuters. Παράλληλα, ο ερευνητής κρυπτονομισμάτων ZachXBT δημοσιοποίησε στοιχεία από την ειδοποίηση που έλαβαν ορισμένοι πελάτες.
Το περιστατικό δεν περιγράφεται ως παραβίαση της υποδομής της Revolut μέσω malware ή ως απευθείας επίθεση σε λογαριασμούς χρηστών. Αντίθετα, τα διαθέσιμα στοιχεία δείχνουν ότι η διαρροή προέκυψε από την κατάχρηση μιας διαδικασίας που χρησιμοποιείται για την ανταπόκριση σε αιτήματα κρατικών και άλλων αρμόδιων φορέων.
Πώς ένα ψευδές αίτημα έφτασε να θεωρηθεί αυθεντικό
Η υπόθεση παρουσιάζει ιδιαίτερο ενδιαφέρον, επειδή ο δράστης δεν φέρεται να χρησιμοποίησε απλώς μια παρόμοια ή πλαστογραφημένη διεύθυνση email.
Σύμφωνα με την ειδοποίηση προς τους πελάτες, το αίτημα προερχόταν από μη εξουσιοδοτημένο λογαριασμό που είχε δημιουργηθεί μέσα στην υποδομή του πραγματικού κυβερνητικού domain. Επιπλέον, το μήνυμα διέθετε έγκυρα στοιχεία αυθεντικοποίησης του domain.
Αυτό δημιούργησε την εντύπωση ότι επρόκειτο για πραγματικό αίτημα κρατικής αρχής. Η Revolut ανταποκρίθηκε, διαβιβάζοντας δεδομένα, προτού διαπιστωθεί ότι ο λογαριασμός δεν ήταν εξουσιοδοτημένος.
Η ακριβής μέθοδος με την οποία δημιουργήθηκε ή αποκτήθηκε ο συγκεκριμένος λογαριασμός δεν έχει δημοσιοποιηθεί. Δεν είναι επομένως δυνατό να επιβεβαιωθεί αν προηγήθηκε παραβίαση λογαριασμού, κατάχρηση δικαιωμάτων ή άλλη μορφή πρόσβασης στην κυβερνητική υποδομή.
Το κρίσιμο στοιχείο, ωστόσο, παραμένει: το αίτημα εμφανιζόταν ως νόμιμο και πέρασε τους τεχνικούς ελέγχους που εφαρμόζονταν.
Ποια δεδομένα πελατών εκτέθηκαν;
Η ειδοποίηση της Revolut προς τους επηρεαζόμενους πελάτες περιγράφει ένα ευρύ φάσμα προσωπικών και οικονομικών δεδομένων. Δεν σημαίνει ότι κάθε επηρεαζόμενος πελάτης είχε όλα τα δεδομένα του εκτεθειμένα, αλλά ότι οι συγκεκριμένες κατηγορίες ενδέχεται να περιλαμβάνονταν στα αρχεία που διαβιβάστηκαν.
Προσωπικά στοιχεία και στοιχεία επικοινωνίας
Μεταξύ των δεδομένων που αναφέρονται περιλαμβάνονται:
- Ονοματεπώνυμο.
- Ημερομηνία γέννησης.
- Ταχυδρομική διεύθυνση.
- Διεύθυνση email.
- Αριθμός τηλεφώνου.
- Επάγγελμα, σύμφωνα με στοιχεία που δημοσιοποιήθηκαν από τον ZachXBT.
Έγγραφα ταυτοποίησης και επαλήθευσης
Η έκθεση αφορά επίσης στοιχεία που συνδέονται με τη διαδικασία Know Your Customer (KYC), όπως:
- Αντίγραφα διαβατηρίων.
- Αντίγραφα αδειών οδήγησης.
- Selfies που είχαν υποβληθεί για την επαλήθευση ταυτότητας.
Η Revolut διευκρίνισε ότι δεν επηρεάστηκαν δεδομένα βιομετρικής τηλεμετρίας προσώπου. Η διάκριση αυτή έχει σημασία, καθώς άλλο είναι η έκθεση μιας εικόνας επαλήθευσης και άλλο η έκθεση των παραγόμενων βιομετρικών χαρακτηριστικών που χρησιμοποιούνται για την αναγνώριση προσώπου.
Οικονομικά στοιχεία και ιστορικό συναλλαγών
Ιδιαίτερο ενδιαφέρον παρουσιάζει η αναφορά σε οικονομικά αρχεία, τα οποία ενδέχεται να περιλάμβαναν:
- IBAN.
- Statements λογαριασμών.
- Στοιχεία κατάστασης και ημερομηνίας ανοίγματος λογαριασμού.
- Wallet reference numbers.
- Στοιχεία αναλήψεων.
- Πλήρες ιστορικό συναλλαγών, συμπεριλαμβανομένων συναλλαγών Bitcoin.
Οι συγκεκριμένες αναφορές προέρχονται από την ειδοποίηση πελατών που δημοσιοποιήθηκε και από ανεξάρτητες δημοσιογραφικές πηγές. Η Revolut δεν έχει δημοσιοποιήσει πλήρη κατάλογο των δεδομένων που διαβιβάστηκαν σε κάθε περίπτωση.
Περιορισμένη έκταση, αλλά υψηλή αξία των δεδομένων
Η Revolut υποστηρίζει ότι ο αριθμός των επηρεαζόμενων πελατών ήταν περιορισμένος. Ωστόσο, η έκταση ενός data breach δεν κρίνεται αποκλειστικά από τον αριθμό των θυμάτων.
Στην προκειμένη περίπτωση, η πιθανή συνύπαρξη στοιχείων ταυτοποίησης, εγγράφων, διευθύνσεων κατοικίας, IBAN και ιστορικού συναλλαγών δημιουργεί ένα ιδιαίτερα ευαίσθητο προφίλ πελάτη.
Ο ZachXBT εκτίμησε ότι το περιστατικό ενδέχεται να είχε στοχεύσει χρήστες με υψηλή οικονομική επιφάνεια. Η εκτίμηση αυτή δεν έχει επιβεβαιωθεί από τη Revolut, αλλά αναδεικνύει έναν σημαντικό κίνδυνο: όταν τα στοιχεία ταυτότητας συνδέονται με οικονομική δραστηριότητα, η αξία τους για στοχευμένες επιθέσεις αυξάνεται.
Για τους χρήστες κρυπτονομισμάτων, η έκθεση ιστορικού Bitcoin μπορεί να προσφέρει σε έναν κακόβουλο τρίτο μέρος πληροφορίες για συναλλαγές, οικονομικές συνήθειες και πιθανή κατοχή ψηφιακών περιουσιακών στοιχείων. Σε συνδυασμό με πραγματικά στοιχεία ταυτότητας και διεύθυνσης, τα δεδομένα αυτά μπορούν να χρησιμοποιηθούν για στοχευμένο phishing, social engineering και απόπειρες εξαπάτησης.
Δεν έχει αναφερθεί δημόσια κλοπή χρημάτων ή μεταφορά κρυπτονομισμάτων από λογαριασμούς πελατών στο πλαίσιο του συγκεκριμένου περιστατικού.
Όταν το email authentication δεν αρκεί
Η τεχνική διάσταση της υπόθεσης είναι ίσως το σημαντικότερο μάθημα για την κοινότητα κυβερνοασφάλειας.
Σύμφωνα με δημοσιεύματα που επικαλούνται την ειδοποίηση πελατών, το απατηλό αίτημα έφερε έγκυρα στοιχεία αυθεντικοποίησης email, όπως SPF, DKIM και DMARC.
Τα πρωτόκολλα αυτά έχουν σχεδιαστεί για να περιορίζουν την πλαστογράφηση email και να βοηθούν τους οργανισμούς να διαπιστώνουν αν ένα μήνυμα προέρχεται από εξουσιοδοτημένη υποδομή ενός domain.
Ωστόσο, δεν απαντούν σε ένα διαφορετικό και κρίσιμο ερώτημα:
Έχει ο συγκεκριμένος αποστολέας την εξουσιοδότηση να ζητήσει αυτά τα δεδομένα;
Ένα email μπορεί να προέρχεται από πραγματικό domain, να περνά τους τεχνικούς ελέγχους και παρ’ όλα αυτά να αποτελεί προϊόν κατάχρησης λογαριασμού ή μη εξουσιοδοτημένης πρόσβασης.
Στην περίπτωση της Revolut, η τεχνική γνησιότητα του μηνύματος δεν αποδείχθηκε επαρκής για να διασφαλίσει τη νομιμότητα του αιτήματος.
Η εξέλιξη αυτή υπογραμμίζει την ανάγκη για συνδυασμό:
- Αυθεντικοποίησης του αποστολέα.
- Επαλήθευσης της ταυτότητας του αιτούντος.
- Επιβεβαίωσης της νομικής βάσης του αιτήματος.
- Ελέγχου της εξουσιοδότησης για πρόσβαση στα συγκεκριμένα δεδομένα.
- Ανεξάρτητης επιβεβαίωσης μέσω ασφαλούς καναλιού επικοινωνίας.
Η διαδικασία πρέπει να είναι ακόμη αυστηρότερη όταν αφορά ευαίσθητα KYC δεδομένα, έγγραφα ταυτοποίησης και οικονομικό ιστορικό.
Η αδυναμία των διαδικασιών συμμόρφωσης
Οι χρηματοπιστωτικοί οργανισμοί δέχονται καθημερινά αιτήματα από κρατικές αρχές, ρυθμιστικούς φορείς και υπηρεσίες επιβολής του νόμου. Η ταχύτητα ανταπόκρισης μπορεί να είναι κρίσιμη, ιδιαίτερα σε περιπτώσεις έκτακτης ανάγκης.
Αυτό δημιουργεί μια ιδιαίτερη επιφάνεια επίθεσης: τη διαδικασία νόμιμης διαβίβασης δεδομένων.
Ο επιτιθέμενος δεν χρειάζεται απαραίτητα να παρακάμψει τα firewalls ή να εγκαταστήσει κακόβουλο λογισμικό. Αρκεί να πείσει τον αρμόδιο υπάλληλο ότι ένα αίτημα είναι αυθεντικό και νόμιμο.
Η πληροφορία τότε δεν εξάγεται κρυφά. Διαβιβάζεται από την ίδια την εταιρεία, μέσω μιας διαδικασίας που θεωρείται κανονική και καταγεγραμμένη.
Αυτό είναι ένα χαρακτηριστικό παράδειγμα επίθεσης που αξιοποιεί την εμπιστοσύνη, την ανθρώπινη κρίση και τις διαδικασίες εξουσιοδότησης.
Τι έκανε η Revolut μετά τον εντοπισμό
Η Revolut δήλωσε ότι, μόλις εντόπισε την απάτη:
- Μπλόκαρε τη διεύθυνση email του μη εξουσιοδοτημένου αποστολέα.
- Ενημέρωσε την αρμόδια κυβερνητική υπηρεσία.
- Ειδοποίησε τις αρχές επιβολής του νόμου.
- Ενημέρωσε τις αρμόδιες αρχές προστασίας δεδομένων.
- Ενημέρωσε τις χρηματοπιστωτικές ρυθμιστικές αρχές.
- Επικοινώνησε απευθείας με τους επηρεαζόμενους πελάτες.
Η εταιρεία υποστήριξε επίσης ότι τα συστήματα της Revolut και τα χρήματα των πελατών δεν επηρεάστηκαν.
Παραμένουν, ωστόσο, ανοιχτά ερωτήματα σχετικά με τον ακριβή αριθμό των πελατών, το ποια κυβερνητική υπηρεσία χρησιμοποιήθηκε, τη μέθοδο δημιουργίας ή παραβίασης του λογαριασμού και το αν τα δεδομένα αξιοποιήθηκαν περαιτέρω από τους δράστες.
Τι πρέπει να αλλάξει στις διαδικασίες ασφαλείας
Το περιστατικό αναδεικνύει την ανάγκη για μια πιο ολοκληρωμένη προσέγγιση στην ταυτοποίηση και εξουσιοδότηση των αιτημάτων διαβίβασης δεδομένων.
1. Ανεξάρτητη επαλήθευση των αιτημάτων
Η γνησιότητα του domain δεν πρέπει να αποτελεί το μοναδικό κριτήριο αποδοχής ενός αιτήματος. Η επιβεβαίωση μέσω διαφορετικού, προκαθορισμένου καναλιού μπορεί να αποτρέψει την κατάχρηση ενός λογαριασμού.
2. Διαχωρισμός αυθεντικότητας και εξουσιοδότησης
Η επιβεβαίωση ότι ένα μήνυμα προέρχεται από συγκεκριμένο domain δεν σημαίνει ότι ο αποστολέας έχει δικαίωμα να ζητήσει συγκεκριμένα δεδομένα. Οι δύο έλεγχοι πρέπει να αντιμετωπίζονται ξεχωριστά.
3. Ενισχυμένοι έλεγχοι για KYC και οικονομικά στοιχεία
Αιτήματα που περιλαμβάνουν αντίγραφα ταυτοτήτων, IBAN ή ιστορικό συναλλαγών απαιτούν αυξημένο επίπεδο ελέγχου και σαφή καταγραφή της νομικής βάσης.
4. Περιορισμός των δεδομένων που διαβιβάζονται
Η αρχή της ελαχιστοποίησης δεδομένων πρέπει να εφαρμόζεται και στις διαδικασίες ανταπόκρισης σε αιτήματα αρχών. Η διαβίβαση πρέπει να περιορίζεται στα απολύτως απαραίτητα στοιχεία.
5. Εκπαίδευση ομάδων Legal, Compliance και Security
Η προστασία των δεδομένων δεν αφορά μόνο τα τεχνικά τμήματα. Οι ομάδες που χειρίζονται νομικά αιτήματα και διαβιβάσεις δεδομένων πρέπει να είναι εκπαιδευμένες σε social engineering, πλαστοπροσωπία και διαδικασίες out-of-band verification.
Το ευρύτερο μάθημα για τις επιχειρήσεις
Η υπόθεση Revolut έρχεται να υπενθυμίσει ότι η κυβερνοασφάλεια δεν περιορίζεται στην προστασία των συστημάτων από μη εξουσιοδοτημένη πρόσβαση.
Αφορά επίσης την προστασία των διαδικασιών που επιτρέπουν σε εξουσιοδοτημένους ανθρώπους να αποκτούν πρόσβαση σε δεδομένα.
Ένα σύστημα μπορεί να είναι τεχνικά ασφαλές, αλλά να παραμένει ευάλωτο σε μια διαδικασία που βασίζεται υπερβολικά στην εμπιστοσύνη ενός email.
Η ασφάλεια ενός οργανισμού κρίνεται όχι μόνο από το αν μπορεί να αποτρέψει μια επίθεση, αλλά και από το αν μπορεί να διαπιστώσει έγκαιρα ότι ένα φαινομενικά νόμιμο αίτημα δεν είναι αυτό που δείχνει.
Συμπέρασμα
Το περιστατικό της Revolut δεν αποτελεί απλώς άλλη μία είδηση για διαρροή προσωπικών δεδομένων. Αναδεικνύει ένα κρίσιμο ζήτημα για τις χρηματοπιστωτικές υπηρεσίες και κάθε οργανισμό που διαχειρίζεται ευαίσθητες πληροφορίες: την ανάγκη να διαχωρίζεται η τεχνική αυθεντικότητα από τη νόμιμη εξουσιοδότηση.
Η χρήση πραγματικού κυβερνητικού domain και έγκυρων μηχανισμών email authentication μπορεί να προσδώσει αξιοπιστία σε ένα απατηλό αίτημα. Όμως, η εμπιστοσύνη πρέπει να στηρίζεται σε περισσότερα από την προέλευση ενός email.
Για τις επιχειρήσεις, το μήνυμα είναι σαφές: η προστασία των δεδομένων απαιτεί τεχνικούς ελέγχους, ισχυρές διαδικασίες εξουσιοδότησης, ανεξάρτητη επαλήθευση και συνεχή εκπαίδευση του ανθρώπινου παράγοντα.
Στην εποχή των σύνθετων επιθέσεων κοινωνικής μηχανικής, η ασφάλεια δεν είναι μόνο θέμα τεχνολογίας. Είναι θέμα εμπιστοσύνης, διαδικασιών και ανθρώπινης κρίσης.
Πληροφορίες από: TechCrunch, Reuters, The Block, Decrypt, CoinDesk και The Crypto Times.