



Το Secure-by-Design δεν είναι απλώς μία αρχή του software development. Αφορά τον τρόπο με τον οποίο ένα σύστημα σχεδιάζεται, υλοποιείται, γίνεται deploy και δοκιμάζεται απέναντι σε πραγματικές επιθέσεις.

 ΘΑΝΑΣΗΣ ΚΑΡΠΟΥΖΑΣ
Founder & CEO, Principal Penetration Tester
Logisek, www.logisek.com

ΓΙΩΡΓΟΣ ΚΑΡΠΟΥΖΑΣ
Founder & CEO, Principal Penetration Tester
Logisek, www.logisek.com
Στόχος δεν είναι η δημιουργία ενός «άτρωτου» συστήματος, αλλά η έγκαιρη μείωση των αδυναμιών και η συνεχής επαλήθευση ότι τα security controls λειτουργούν όπως σχεδιάστηκαν.
Η Ασφάλεια Ξεκινά πριν από το Code
Πολλά σοβαρά security issues δεν ξεκινούν από ένα λάθος στον κώδικα, αλλά από αποφάσεις architecture: υπερβολικό trust μεταξύ components, ασαφή authorization models, περιττό exposure, ανεπαρκές segregation ή integrations με περισσότερα privileges από όσα απαιτούνται.
Το Secure-by-Design απαιτεί την έγκαιρη αναγνώριση των critical assets, trust boundaries, data flows, privileged functions και πιθανών abuse cases.
Το threat modelling δεν πρέπει να εξετάζει μόνο «τι μπορεί να πάει στραβά», αλλά και τι μπορεί να πετύχει ένας attacker όταν ένα control αποτύχε.
Το Secure SDLC Μεταφέρει την Ασφάλεια στην Καθημερινή Ανάπτυξη
Το Secure Software Development Lifecycle μετατρέπει αυτές τις αρχές σε καθημερινή engineering practice.
Τα πρότυπα ασφαλούς ανάπτυξης κώδικα, οι διαδικασίες peer review και η εκπαίδευση των developers πρέπει να πλαισιώνονται από μηχανισμούς ελέγχου, όπως το SAST, το Software Composition Analysis (SCA), ο εντοπισμός εκτεθειμένων secrets και η συνεχής παρακολούθηση των dependencies.
Η ασφάλεια, όμως, δεν σταματά στο application code. Repositories, CI/CD pipelines, build credentials, Infrastructure-as-Code, containers, cloud permissions και deployment processes αποτελούν επίσης μέρος του attack surface.
Ένα secure application δεν παραμένει secure όταν γίνεται deploy σε ένα insecure environment.
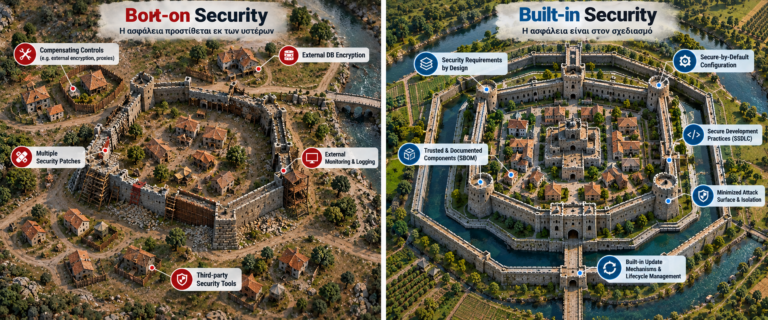
Secure Defaults, όχι Hardening εκ των Υστέρων
Ένα σύστημα δεν θα πρέπει να βασίζεται στον administrator ή στον τελικό χρήστη για να γίνει ασφαλές μετά την εγκατάστασή του.
Υπηρεσίες που δεν χρειάζονται πρέπει να είναι disabled by default, τα privileges να περιορίζονται στο απολύτως απαραίτητο και οι administrative functions να είναι απομονωμένες και προστατευμένες. Παράλληλα, το logging πρέπει να παρέχει επαρκή ορατότητα για security-relevant events.
Η ασφάλεια πρέπει να αποτελεί το default state και όχι ένα μεταγενέστερο hardening exercise.
Το Automation Εντοπίζει Weaknesses. Το Adversarial Testing Αναζητά Attack Paths
Το automated security testing είναι απαραίτητο, αλλά έχει όρια. Εντοπίζει αποτελεσματικά γνωστά patterns και τεχνικές αδυναμίες, όχι όμως πάντα πώς διαφορετικά weaknesses μπορούν να συνδυαστούν σε ένα πραγματικό attack path.
Χαρακτηριστικό παράδειγμα είναι το authorization. Μια ομάδα μπορεί να έχει υλοποιήσει authentication και role checks χωρίς τα automated tests να εντοπίζουν εμφανές πρόβλημα. Ένα authenticated penetration test μπορεί, ωστόσο, να αποκαλύψει ότι η αλλαγή ενός object identifier επιτρέπει πρόσβαση σε δεδομένα άλλου πελάτη ή ότι δύο επιτρεπόμενες λειτουργίες μπορούν να συνδυαστούν, οδηγώντας σε privileges που δεν προβλέπονταν στον αρχικό σχεδιασμό.
Σε αυτή την περίπτωση, το remediation δεν πρέπει να περιοριστεί σε ένα endpoint. Το εύρημα πρέπει να οδηγήσει σε επανεξέταση του authorization model.
Πώς Εφαρμόζεται στην Πράξη
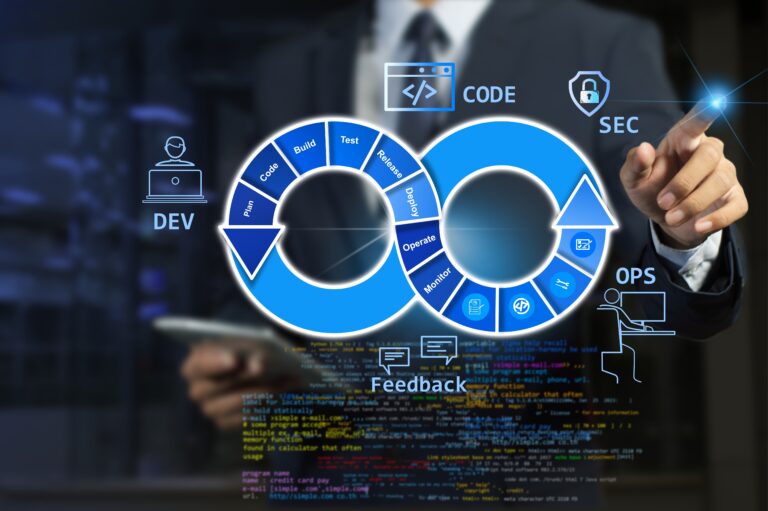
Ένα λειτουργικό Secure-by-Design μοντέλο μπορεί να βασιστεί σε έναν επαναλαμβανόμενο κύκλο:
- Requirements and Threat Modelling: αναγνώριση assets, trust boundaries, abuse cases και security requirements.
- Secure Architecture: σχεδιασμός authentication, authorization, segmentation, data protection και least-privilege controls.
- Secure Development: coding standards, peer review, SAST, SCA, dependency και secrets management.
- Secure Delivery: προστασία repositories, CI/CD pipelines, deployment credentials, infrastructure configurations και cloud environments.
- Offensive Validation: source code review, application και API penetration testing, καθώς και infrastructure assessments.
- Remediation and Feedback: verification των fixes και ενσωμάτωση των lessons learned στα requirements, στο architecture και στα development standards.
Τα ευρήματα από το security testing πρέπει να επιστρέφουν στο SDLC και να επηρεάζουν τον σχεδιασμό και την ανάπτυξη των επόμενων εκδόσεων.
Το Testing Πρέπει να Ακολουθεί τον Attacker
Οι πραγματικές επιθέσεις δεν περιορίζονται σε ένα application ή σε ένα μόνο infrastructure layer.
Ένα application flaw μπορεί να εκθέσει credentials, τα οποία να οδηγήσουν σε άλλο service. Ανεπαρκές segmentation μπορεί να επιτρέψει lateral movement, ενώ excessive privileges μπορούν να μετατρέψουν μια περιορισμένη αρχική πρόσβαση σε compromise κρίσιμων συστημάτων.
Γι’ αυτό, το security validation πρέπει να αντιμετωπίζει applications, identities, infrastructure και cloud environments ως μέρη του ίδιου attack surface.
Εδώ βρίσκεται η αξία του manual penetration testing και του attack simulation: στην αξιολόγηση του συστήματος όπως θα το προσέγγιζε ένας attacker και όχι ως σύνολο απομονωμένων technical controls.
Από το Secure-by-Design στο Verified-by-Attack
Penetration testing, source code security reviews, architecture και configuration assessments, attack simulation και mitigation verification δεν πρέπει να αποτελούν αποσπασματικές δραστηριότητες λίγο πριν από το go-live. Όταν εντάσσονται στα κατάλληλα σημεία του lifecycle, λειτουργούν ως adversarial feedback mechanism: επαληθεύουν εάν τα design assumptions και τα security controls αντέχουν όταν επιχειρείται στην πράξη η παράκαμψή τους.