
Από τον σχεδιασμό και το λογισμικό έως την εφοδιαστική αλυσίδα και τη διαχείριση ευπαθειών, ο CRA φέρνει νέες και σημαντικές…
Posted on 19 Οκτ 2026


Από τον σχεδιασμό και το λογισμικό έως την εφοδιαστική αλυσίδα και τη διαχείριση ευπαθειών, ο CRA φέρνει νέες και σημαντικές…
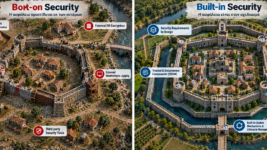
Η Μετατόπιση προς την Προληπτική Ασφάλεια Φανταστείτε ότι χτίζετε ένα σπίτι. Είναι προτιμότερο να τοποθετήσετε ενισχυμένα θεμέλια και αδιάρρηκτα παράθυρα…
Από τις 11 Σεπτεμβρίου 2026, κάθε εταιρεία λογισμικού που ενεργεί ως κατασκευαστής καλυπτόμενου προϊόντος με ψηφιακά στοιχεία υπόκειται στις υποχρεώσεις…
Από το προϊόν και τον κώδικα μέχρι την εφοδιαστική αλυσίδα, τη συμμόρφωση και τη διαχείριση ευπαθειών. Πώς ο CRA αλλάζει…
Ο Κανονισμός για την Κυβερνοανθεκτικότητα (Cyber Resilience Act, CRA) αλλάζει τον τρόπο με τον οποίο σχεδιάζεται, αναπτύσσεται, διανέμεται και συντηρείται…
Η ταχεία υιοθέτηση της Τεχνητής Νοημοσύνης δημιουργεί σημαντικές ευκαιρίες για τις επιχειρήσεις, αλλά ταυτόχρονα εισάγει νέες απαιτήσεις σε επίπεδο ασφάλειας,…
Στις 11 Δεκεμβρίου 2027 τίθεται σε εφαρμογή ένα νέο κανονιστικό πλαίσιο που θα επηρεάσει τη δημιουργία, διάθεση και συντήρηση προϊόντων…
Το CRA έφτασε και μπαίνουμε σε μια νέα εποχή. Άλλο ένα regulation θα πεις. Άλλο ένα compliance να βάλω στο…
Τι είναι αυτό το (ρημάδι) το CRA και γιατί είναι (απτά) σημαντικό; Το CRA (Cyber Resilience Act), ή Πράξη για…

Το Secure-by-Design δεν είναι απλώς μία αρχή του software development. Αφορά τον τρόπο με τον οποίο ένα σύστημα σχεδιάζεται, υλοποιείται,…

Η αρχιτεκτονική της κυβερνοανθεκτικότητας Ως ανθεκτικότητα μπορούμε να ορίσουμε την ικανότητα ενός οργανισμού, όταν αντιμετωπίζει ένα δυσμενές γεγονός, να ανταποκρίνεται…
Όταν έρχεται η ώρα να αγοράσουμε ή να ανανεώσουμε μια εφαρμογή, συνήθως συζητάμε για την τιμή, τις άδειες και τις…
Από τις 11 Σεπτεμβρίου 2026, το χρονόμετρο των 24 ωρών έχει ήδη ξεκινήσει. Το ερώτημα, όμως, δεν είναι μόνο αν…

Η ασφάλεια των ψηφιακών προϊόντων περνά από το IT στον πυρήνα της επιχειρηματικής λειτουργίας Σταύρος Αρώνης Managing Director of Alphabit…
Ο Cyber Resilience Act (CRA) φέρνει μια αλλαγή που είναι πιο σημαντική από μια ακόμη κανονιστική υποχρέωση. Αλλάζει τον τρόπο…
Η ραγδαία εξέλιξη του μοντέλου Software–as–a–Service (SaaS) άλλαξε ριζικά τον τρόπο με τον οποίο οι επιχειρήσεις αναπτύσσουν, διανέμουν και χρησιμοποιούν…
Σε μια εποχή Secure by Design, η επιχειρησιακή ανθεκτικότητα ξεκινά από ενοποιημένη ορατότητα, έλεγχο και άμεση δράση στο IT. Για…
Η κυβερνοασφάλεια των ψηφιακών προϊόντων εισέρχεται σε μία νέα εποχή. Με τον Cyber Resilience Act – CRA, η Ευρωπαϊκή Ένωση…
Θανάσης Μπούμπουκας, Senior IT Auditor, ISC2 Hellenic Chapter Event Officer Όλοι μας έχουμε μία ταυτότητα,…
O ENISA ανέπτυξε και λειτουργεί την αρχική επιχειρησιακή δυνατότητα της Single Reporting Platform (SRP), υποστηρίζοντας τις νέες υποχρεώσεις αναφοράς ευπαθειών…