



Η ταχεία υιοθέτηση της Τεχνητής Νοημοσύνης δημιουργεί σημαντικές ευκαιρίες για τις επιχειρήσεις, αλλά ταυτόχρονα εισάγει νέες απαιτήσεις σε επίπεδο ασφάλειας, διακυβέρνησης και διαχείρισης κινδύνων.
 Παναγιώτα Λαγού
GRC Director
ADACOM
www.adacom.com

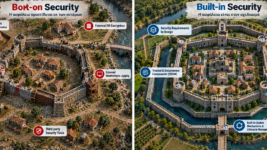
Τα συστήματα Τεχνητής Νοημοσύνης ενσωματώνονται πλέον σε επιχειρησιακές εφαρμογές, προϊόντα και υπηρεσίες που διαχειρίζονται δεδομένα, αλληλεπιδρούν με άλλα πληροφοριακά συστήματα και, σε αρκετές περιπτώσεις, επηρεάζουν κρίσιμες επιχειρησιακές αποφάσεις. Ως αποτέλεσμα, η κυβερνοασφάλεια δεν μπορεί να αντιμετωπίζεται ως ένα διακριτό τεχνικό ζήτημα που εξετάζεται στο τέλος του κύκλου ζωής της ανάπτυξης του προϊόντος, αλλά πρέπει να εφαρμόζεται Ασφάλεια από το Σχεδιασμό (Security by Design (SbD)).
Από την ασφάλεια ως λειτουργία στην ασφάλεια ως χαρακτηριστικό του προϊόντος
Παρατηρούμε λοιπόν ότι η ασφάλεια πρέπει να ενσωματώνεται από τα πρώτα στάδια της ανάπτυξης ενός προϊόντος και να αποτελεί μέρος των αρχιτεκτονικών και επιχειρησιακών αποφάσεων.
Για έναν οργανισμό αυτό σημαίνει ότι ζητήματα όπως το threat modelling, η διαχείριση ταυτοτήτων και προσβάσεων, η προστασία δεδομένων, η αναγνώριση εξαρτήσεων και η δυνατότητα ασφαλών ανανεώσεων δεν πρέπει να εξετάζονται ως συμπληρωματικές δραστηριότητες, αλλά να αποτελούν μέρος του σχεδιασμού του προϊόντος.
Η προσέγγιση αυτή αποκτά ακόμη μεγαλύτερη σημασία στην περίπτωση των προϊόντων που χρησιμοποιούν Τεχνητή Νοημοσύνη, τα οποία αντιμετωπίζουν ειδικούς κινδύνους, όπως δηλητηρίαση δεδομένων εκπαίδευσης (data poisoning), δηλητηρίαση μοντέλου (model poisoning), αντιπαραδείγματα/επιθέσεις αποφυγής (adversarial examples/model evasion), επιθέσεις κατά της εμπιστευτικότητας καθώς και ελαττώματα του μοντέλου.
Η συνάντηση του CRA με τον AI Act
Όταν ένα προϊόν εμπίπτει στον Κανονισμό για την κυβερνοανθεκτικότητα CRA (Cyber Resilience Act) και παράλληλα αποτελεί σύστημα Τεχνητής Νοημοσύνης υψηλού κινδύνου σύμφωνα με τον Κανονισμό για την Τεχνητή Νοημοσύνη (AI Act), δημιουργείται μια σημαντική κανονιστική διασύνδεση.
Ο CRA προβλέπει ειδικές διατάξεις (άρθρο 12) για τη σχέση των απαιτήσεων κυβερνοασφάλειας με τις απαιτήσεις του AI Act. Υπό τις προβλεπόμενες προϋποθέσεις, η συμμόρφωση με τις σχετικές απαιτήσεις του CRA πρέπει να συνδεθεί με τη συμμόρφωση προς τις αντίστοιχες απαιτήσεις κυβερνοασφάλειας του AI Act.
Η αρχή «ασφάλεια εκ του σχεδιασμού» (Security by Design) αποκτά ιδιαίτερη σημασία στην περίπτωση της τεχνητής νοημοσύνης, καθώς η ασφάλεια δεν αφορά μόνο το λογισμικό και την υποδομή, αλλά και το ίδιο το μοντέλο, τα δεδομένα και τη συμπεριφορά του συστήματος.
Για τα συστήματα τεχνητής νοημοσύνης υψηλού κινδύνου, ο AI Act απαιτεί, μεταξύ άλλων, κατάλληλα επίπεδα ακρίβειας, ευρωστίας και κυβερνοασφάλειας, καθώς και συνεπή λειτουργία καθ’ όλη τη διάρκεια του κύκλου ζωής τους. Επομένως, η εκτίμηση κινδύνων δεν μπορεί να περιορίζεται στις παραδοσιακές απειλές κυβερνοασφάλειας. Πρέπει να λαμβάνει υπόψη και κινδύνους που αφορούν τα δεδομένα εκπαίδευσης, τη λειτουργία και τη συμπεριφορά του μοντέλου, τη χειραγώγηση εισόδων και δεδομένων, καθώς και πιθανές αποκλίσεις από την αναμενόμενη συμπεριφορά.
Ο CRA εισάγει αντίστοιχα μια ολιστική προσέγγιση στην ασφάλεια των προϊόντων με ψηφιακά στοιχεία, απαιτώντας η εκτίμηση των κινδύνων κυβερνοασφάλειας να ενσωματώνεται στον σχεδιασμό, την ανάπτυξη, την παραγωγή και τη συντήρησή τους. Για τα προϊόντα που ενσωματώνουν συστήματα τεχνητής νοημοσύνης, αυτό σημαίνει ότι η ασφάλεια του μοντέλου πρέπει να αντιμετωπίζεται παράλληλα με την ασφάλεια του προϊόντος, των δεδομένων, των διεπαφών και των εξαρτήσεών του.
Σε αυτό το πλαίσιο, το άρθρο 12 του CRA δημιουργεί μια σημαντική σύνδεση με τον AI Act, προβλέποντας, υπό συγκεκριμένες προϋποθέσεις, τη σύνδεση της συμμόρφωσης με τις απαιτήσεις κυβερνοασφάλειας του CRA με τις αντίστοιχες απαιτήσεις του άρθρου 15 του AI Act. Το αποτέλεσμα είναι ένα ενιαίο μοντέλο προσέγγισης: ασφάλεια εκ του σχεδιασμού, συνεχής διαχείριση κινδύνων και συμμόρφωση σε ολόκληρο τον κύκλο ζωής της τεχνολογίας τεχνητής νοημοσύνης.
Η αποτελεσματική εφαρμογή του Security by Design σε συστήματα Τεχνητής Νοημοσύνης απαιτεί μια ολοκληρωμένη προσέγγιση συμβουλευτικών υπηρεσιών και τεχνικών ελέγχων, ενσωματωμένη από τα πρώτα στάδια του σχεδιασμού. Στο πλαίσιο αυτό, οι οργανισμοί θα πρέπει να υλοποιούν υπηρεσίες εκτίμησης και μοντελοποίησης απειλών, αξιολόγησης κινδύνων, αρχιτεκτονικού σχεδιασμού ασφάλειας και ελέγχου της αλυσίδας εφοδιασμού λογισμικού. Παράλληλα, απαιτούνται εξειδικευμένοι τεχνικοί έλεγχοι, όπως δοκιμές διείσδυσης, έλεγχοι ασφάλειας εφαρμογών και διεπαφών προγραμματισμού εφαρμογών, αξιολογήσεις ευπαθειών υποδομών και εξαρτήσεων, καθώς και δοκιμές ανθεκτικότητας του μοντέλου έναντι επιθέσεων αντιπαραδειγμάτων, δηλητηρίασης δεδομένων και διαρροής πληροφοριών. Συμπληρωματικά, πρέπει να αξιολογούνται οι μηχανισμοί ελέγχου πρόσβασης, καταγραφής, ανθρώπινης εποπτείας, ασφαλών ενημερώσεων και διαχείρισης ευπαθειών. Με τον τρόπο αυτό, το Security by Design μετατρέπεται σε μετρήσιμη διαδικασία πρόληψης, ελέγχου και συνεχούς βελτίωσης της ασφάλειας και της συμμόρφωσης.
Από τη συμμόρφωση στη στρατηγική
Αναγνωρίζουμε λοιπόν ότι η αποτελεσματική εφαρμογή του Security by Design στην τεχνητή νοημοσύνη προϋποθέτει σαφή και συνεκτική μεθοδολογία, προσαρμοσμένη στις ιδιαιτερότητες των συστημάτων ΤΝ και όχι απλή μεταφορά παραδοσιακών πρακτικών κυβερνοασφάλειας. Η μεθοδολογία αυτή πρέπει να ενσωματώνει τις ιδιαιτερότητες των μοντέλων, των δεδομένων, της συμπεριφοράς και των σχετικών κινδύνων, από τον σχεδιασμό έως και ολόκληρο τον κύκλο ζωής. Παράλληλα, πρέπει να είναι ευθυγραμμισμένη με τις απαιτήσεις του CRA και του AI Act, ώστε η τεχνική ασφάλεια και η κανονιστική συμμόρφωση να σχεδιάζονται εξαρχής από κοινού. Έτσι, το Security by Design μετατρέπεται από κανονιστική υποχρέωση σε στρατηγική πρακτική.