



Ο Κανονισμός για την Κυβερνοανθεκτικότητα (Cyber Resilience Act, CRA) αλλάζει τον τρόπο με τον οποίο σχεδιάζεται, αναπτύσσεται, διανέμεται και συντηρείται κάθε προϊόν με ψηφιακά στοιχεία που κυκλοφορεί στην ευρωπαϊκή αγορά. Μετατοπίζει την ασφάλεια στην αρχή του κύκλου ζωής του λογισμικού και του υλικού, από τον αρχιτεκτονικό σχεδιασμό μέχρι το τέλος της περιόδου υποστήριξης
 Γιώργος Καπανίρης
Managing Director, NSS
www.nss.gr
Πρόκειται για έναν οριζόντιο κανονισμό που καλύπτει υλικό, υλισμικό (firmware) και λογισμικό, συμπεριλαμβανομένων προϊόντων με λειτουργίες απομακρυσμένης επεξεργασίας δεδομένων. Αφορά κατασκευαστές, εισαγωγείς και διανομείς, με το μέγεθος της επιχείρησης να μην εξαιρεί αυτομάτως ένα προϊόν από το πεδίο εφαρμογής του. Δεν αρκεί να δηλώνουν ότι ένα προϊόν είναι ασφαλές. Χρειάζονται αποδείξιμες διαδικασίες ασφαλούς ανάπτυξης, διαχείρισης ευπαθειών, παροχής ενημερώσεων ασφάλειας και, όταν απαιτείται, έγκαιρης κοινοποίησης ευπαθειών ή περιστατικών.
Οι πρώτες υποχρεώσεις αναφοράς έχουν ήδη ενεργοποιηθεί. Ο CRA αποτελεί πλέον άμεση επιχειρησιακή προτεραιότητα.
Ένα χρονοδιάγραμμα που δεν αφήνει περιθώρια εφησυχασμού
Ο CRA, επισήμως ο Κανονισμός (ΕΕ) 2024/2847, τέθηκε σε ισχύ στις 10 Δεκεμβρίου 2024. Από τις 11 Ιουνίου 2026 ισχύουν οι διατάξεις που αφορούν την κοινοποίηση φορέων αξιολόγησης συμμόρφωσης από τα κράτη-μέλη. Στις 11 Σεπτεμβρίου 2026 ενεργοποιήθηκαν οι υποχρεώσεις αναφοράς του Άρθρου 14: οι κατασκευαστές οφείλουν πλέον να γνωστοποιούν ενεργά εκμεταλλευόμενες ευπάθειες και σοβαρά περιστατικά μέσω της νέας Ενιαίας Πλατφόρμας Αναφοράς (Single Reporting Platform) που λειτουργεί ο Οργανισμός της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια (ENISA), με πρώιμη προειδοποίηση εντός 24 ωρών, πλήρη γνωστοποίηση εντός 72 ωρών και τελική αναφορά εντός 14 ημερών από τη διαθεσιμότητα διορθωτικού μέτρου για ενεργά εκμεταλλεύσιμες ευπάθειες ή εντός ενός μήνα για σοβαρά περιστατικά.
Οι πλήρεις, ουσιώδεις απαιτήσεις κυβερνοασφάλειας του Παραρτήματος Ι θα εφαρμόζονται από τις 11 Δεκεμβρίου 2027. Από την ημερομηνία αυτή, οι κατασκευαστές θα πρέπει πριν από τη διάθεση των προϊόντων τους στην αγορά να έχουν ολοκληρώσει την προβλεπόμενη διαδικασία αξιολόγησης συμμόρφωσης, να έχουν καταρτίσει τη δήλωση συμμόρφωσης ΕΕ και να έχουν τοποθετήσει τη σήμανση CE όπου απαιτείται. Η διαδικασία μπορεί να βασίζεται σε εσωτερικό έλεγχο ή, ανάλογα με την κατηγορία του προϊόντος και τις εφαρμοζόμενες προϋποθέσεις, σε αξιολόγηση από κοινοποιημένο φορέα..
Ποια προϊόντα επηρεάζονται περισσότερο και πως αποδεικνύεται η συμμόρφωση
Ο CRA δεν αντιμετωπίζει όλα τα προϊόντα με τον ίδιο τρόπο. Τα σχετικά Παραρτήματα του κανονισμού ορίζουν κατηγορίες «σημαντικών» προϊόντων με ψηφιακά στοιχεία (σε δύο κλάσεις, Ι και ΙΙ) καθώς και «κρίσιμων» προϊόντων για τα οποία οι απαιτήσεις αξιολόγησης συμμόρφωσης είναι αυστηρότερες. Για τα προϊόντα της κλάσης Ι, ο κατασκευαστής μπορεί να επιλέξει αυτοαξιολόγηση (εσωτερικό έλεγχο, γνωστό ως module A) μόνο εφόσον έχει εφαρμόσει εναρμονισμένα πρότυπα, κοινές προδιαγραφές ή αντίστοιχο ευρωπαϊκό σχήμα πιστοποίησης κυβερνοασφάλειας. Σε διαφορετική περίπτωση απαιτείται αξιολόγηση από κοινοποιημένο φορέα. Για την κλάση ΙΙ και για τα κρίσιμα προϊόντα, η αξιολόγηση από τρίτο, κοινοποιημένο φορέα είναι πρακτικά υποχρεωτική. Για τη μεγάλη πλειονότητα του λογισμικού που δεν εμπίπτει σε αυτές τις κατηγορίες, η αυτοαξιολόγηση παραμένει διαθέσιμη αν και προϋποθέτει πλήρη τεχνική τεκμηρίωση, αξιολόγηση κινδύνου και δήλωση συμμόρφωσης ΕΕ.
Η απόδειξη συμμόρφωσης στηρίζεται σε τεκμηριωμένα στοιχεία: αρχεία ελέγχων ευπαθειών, ιστορικό αποκατάστασης, καταγραφή αλλαγών και SBOM. Η επιλογή κατάλληλων τεχνολογιών, ενταγμένων σε μια συνεκτική διαδικασία, κάνει τη διαφορά ανάμεσα στη «συμμόρφωση στα χαρτιά» και στην αποδείξιμη κυβερνοανθεκτικότητα.
Η ασφάλεια στο DNA της ανάπτυξης
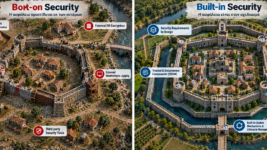
Η ασφάλεια εκ σχεδιασμού (Secure-by-Design) βρίσκεται στον πυρήνα του CRA. Οι απαιτήσεις ασφαλείας ενσωματώνονται από τον αρχιτεκτονικό σχεδιασμό και τη συγγραφή κώδικα. Αυτό σημαίνει συνεχείς ελέγχους εφαρμογών και APIs, ενσωμάτωσή τους στις διαδικασίες CI/CD και επαλήθευση της αποκατάστασης ευπαθειών πριν από τη διάθεση μιας νέας έκδοσης. Ένας μεμονωμένος έλεγχος πριν από την κυκλοφορία δεν επαρκεί.
Η πλατφόρμα Invicti Application Security Platform μπορεί να υποστηρίξει αυτή την προσέγγιση μέσω δυναμικών ελέγχων ασφάλειας εφαρμογών για διαδικτυακές εφαρμογές (web apps) και διεπαφές προγραμματισμού εφαρμογών (APIs) καθώς και μέσω της ενσωμάτωσης των ελέγχων στις διαδικασίες ενοποίησης και παράδοσης (CI/CD).
Η δυνατότητα επιβεβαίωσης των ευρημάτων (Proof-Based Scanning) συμβάλλει στη μείωση των ψευδώς θετικών αποτελεσμάτων ενώ επιπλέον βοηθά τις ομάδες ανάπτυξης να επικεντρωθούν σε σοβαρότερα ζητήματα ή σε προβλήματα που απαιτούν πραγματική αποκατάσταση. Η δυνατότητα επαλήθευσης της αποκατάστασης είναι κρίσιμης σημασίας υπό τη σκιά του CRA καθώς ο κανονισμός δεν απαιτεί απλώς εντοπισμό ευπαθειών αλλά αποδεδειγμένη διαχείρισή τους καθ’ όλη τη διάρκεια της περιόδου υποστήριξης του προϊόντος.
Η διαχείριση ευπαθειών ως συνεχής διαδικασία
Ο CRA απαιτεί αποδεδειγμένη, συνεχή διαχείριση ευπαθειών καθ’ όλη τη διάρκεια της περιόδου υποστήριξης ενός προϊόντος. Προϋποθέτει ορατότητα σε πόρους, ιεράρχηση βάσει επικινδυνότητας και εκμεταλλευσιμότητας και τεκμηριωμένη παρακολούθηση της αποκατάστασης.
Το Kaseya VulScan υποστηρίζει τη συστηματική διαχείριση ευπαθειών της υποδομής μέσω εσωτερικών και εξωτερικών σαρώσεων, εντοπισμού γνωστών ευπαθειών και ιεράρχησης των απαιτούμενων ενεργειών αποκατάστασης. Οι επαναλαμβανόμενοι έλεγχοι συμβάλλουν στη συνεχή παρακολούθηση των μεταβολών του περιβάλλοντος και στην τεκμηρίωση της διαδικασίας διαχείρισης κινδύνων. Η λύση Fortra Tripwire IP360 επίσης προσφέρει δυνατότητες ανακάλυψης πόρων και ευπαθειών σε ετερογενή περιβάλλοντα, ιεράρχηση βάσει πραγματικού κινδύνου και σύνταξη αναφορών που τεκμηριώνουν την πορεία αποκατάστασης.
Παράλληλα, το Fortra Tripwire Enterprise συμπληρώνει την εικόνα μέσω παρακολούθησης της ακεραιότητας των αρχείων και μέσω ελέγχου των ρυθμίσεων ή διαμορφώσεων με στόχο τον εντοπισμό μη εξουσιοδοτημένων αλλαγών σε κρίσιμης σημασίας συστήματα παρέχοντας παράλληλα δυνατότητα ιχνηλασιμότητας. Τα στοιχεία αυτά μπορούν να συμβάλουν στη δημιουργία τεκμηριωμένου ιστορικού αλλαγών και στη συγκέντρωση αποδεικτικών στοιχείων που ενδέχεται να αξιοποιηθούν στο πλαίσιο των εσωτερικών ελέγχων και της διαδικασίας αξιολόγησης συμμόρφωσης.
Ορατότητα στην εφοδιαστική αλυσίδα λογισμικού και ο ρόλος του SBOM
Ένα σύγχρονο προϊόν λογισμικού περιλαμβάνει βιβλιοθήκες, πλαίσια ανάπτυξης και εξαρτήσεις τρίτων, συχνά από έργα ανοικτού κώδικα.
Οι κατασκευαστές οφείλουν να ασκούν τη δέουσα επιμέλεια όταν ενσωματώνουν πόρους τρίτων. Ο κατάλογος υλικών λογισμικού (Software Bill of Materials, SBOM) προσφέρει ορατότητα στα συστατικά μιας εφαρμογής, υποστηρίζοντας την ασφάλεια της εφοδιαστικής αλυσίδας.
Το SBOM Radar της Invicti που αποτελεί μέρος της ευρύτερης προσέγγισης Application Security Posture Management (ASPM) της εταιρείας προσφέρει ακριβώς αυτή την ορατότητα. Πιο συγκεκριμένα, συνδέει τα συστατικά λογισμικού με τις εφαρμογές στις οποίες χρησιμοποιούνται και με τις ευπάθειες που τα επηρεάζουν, επιτρέποντας στους οργανισμούς να αξιολογούν τον κίνδυνο που προκύπτει από τις εξαρτήσεις τρίτων -συμπεριλαμβανομένου και ανοικτού κώδικα-με τρόπο συστηματικό και όχι αποσπασματικό. Έτσι, βοηθά τους οργανισμούς να απαντήσουν σε ένα κρίσιμο ερώτημα: όταν εντοπίζεται μια ευπάθεια σε ένα συγκεκριμένο συστατικό, ποια προϊόντα επηρεάζονται, ποιος είναι υπεύθυνος και ποια διορθωτική ενέργεια απαιτείται; Και αυτό είναι ιδιαίτερα σημαντικό σε περιπτώσεις ευπαθειών που αφορούν ευρέως χρησιμοποιούμενες βιβλιοθήκες. Χωρίς σαφή εικόνα των εξαρτήσεων, η διερεύνηση ξεκινά συχνά από χειροκίνητες αναζητήσεις και υποθέσεις. Με την οργανωμένη διαχείριση του καταλόγου υλικών λογισμικού, η αντίδραση μπορεί να ξεκινήσει από συγκεκριμένα προϊόντα, εκδόσεις και υπευθύνους.
Η ασφάλεια της εφοδιαστικής αλυσίδας περιλαμβάνει επίσης τις διαδικασίες ανάπτυξης, τα διαπιστευτήρια, τα κλειδιά ψηφιακής υπογραφής και τις ταυτότητες που μπορούν να επηρεάσουν το λογισμικό πριν φτάσει στον τελικό χρήστη.
Η ψηφιακή υπογραφή κώδικα αποτελεί σημαντικό στοιχείο αυτής της αλυσίδας. Η λύση GlobalSign Code Signing Certificates επιτρέπει στον κατασκευαστή να υπογράφει ψηφιακά το λογισμικό του, παρέχοντας παράλληλα δυνατότητα επαλήθευσης της προέλευσης και της ακεραιότητας του υπογεγραμμένου λογισμικού. Λάβετε ωστόσο υπόψη σας, ότι η ψηφιακή υπογραφή κώδικα δεν αποδεικνύει ότι ο κώδικας είναι απαλλαγμένος από ευπάθειες.
Αποδεικνύει την προέλευση του υπογεγραμμένου λογισμικού και ότι αυτό δεν έχει τροποποιηθεί μετά την υπογραφή. Για τον λόγο αυτό συμπληρώνει και δεν αντικαθιστά τους ελέγχους ασφάλειας εφαρμογών. Παράλληλα, πρέπει να προστατεύονται και τα προνομιακά διαπιστευτήρια όπως και τα μυστικά που χρησιμοποιούνται στις διαδικασίες ανάπτυξης. Οι λύσεις BeyondTrust Password Safe και Endpoint Privilege Management διαχειρίζονται και ελέγχουν την πρόσβαση σε κρίσιμα συστήματα, εφαρμόζοντας την αρχή του ελάχιστου προνομίου και μειώνοντας τον κίνδυνο κατάχρησης διαπιστευτηρίων σε ολόκληρο τον κύκλο ζωής ανάπτυξης του λογισμικού.
Η ανθεκτικότητα στην πράξη
Ο CRA δεν σταματά στην πρόληψη αλλά απαιτεί από τους κατασκευαστές να μπορούν να ανιχνεύουν, να τεκμηριώνουν και να αναφέρουν έγκαιρα ενεργά εκμεταλλεύσιμες ευπάθειες και σοβαρά περιστατικά εντός των γνωστών πλέον προθεσμιών των 24 και 72 ωρών. Και αυτό προϋποθέτει μία υποδομή που μπορεί να συγκεντρώνει, να συσχετίζει και να διατηρεί αρχεία και δεδομένα καταγραφής (logs) από το σύνολο του περιβάλλοντος ώστε μια ομάδα ασφάλειας να μπορεί να εντοπίσει και να κατανοήσει έγκαιρα τι συνέβη, πότε και σε ποια έκταση. Το Sophos Next-Gen SIEM (Security Information and Event Management), ως επέκταση των Sophos XDR και MDR, υποστηρίζει τον συγκεκριμένο ρόλο με τη συλλογή δεδομένων από ετερογενείς πηγές, τη μακροχρόνια διατήρησή τους και την αξιοποίησή τους για διερεύνηση περιστατικών και τεκμηρίωση. Η κοινή βάση δεδομένων επιτρέπει στις ομάδες ασφάλειας να συνδέουν τα στοιχεία που χρειάζονται για ελέγχους με τις καθημερινές διαδικασίες ανίχνευσης και απόκρισης.
Το Sophos Next-Gen SIEM αποτελεί μέρος του Sophos Fusion, που βασίζεται στην αρχιτεκτονική Sophos AI-Native Cybersecurity Defense System. Στο ενιαίο αυτό σύστημα άμυνας, προϊόντα, υπηρεσίες, πηγές δεδομένων και αναλυτές συνδέονται μέσω κοινής τηλεμετρίας και συντονισμένης απόκρισης. Οι ενσωματωμένες δυνατότητες Fusion AI υποστηρίζουν την ταχύτερη ανίχνευση, διερεύνηση και αντιμετώπιση απειλών, με ανθρώπινη κρίση και καθορισμένα όρια αυτονομίας.
Συμπληρωματικά, το Sophos AI Defense προσφέρει ορατότητα στη χρήση εργαλείων και πρακτόρων τεχνητής νοημοσύνης, συμπεριλαμβανομένου του shadow AI, υποστηρίζοντας την αξιολόγηση κινδύνου και την εφαρμογή πολιτικών χρήσης. Ως μέρος του Sophos Fusion, εντάσσει τους κινδύνους από την AI στις ευρύτερες διαδικασίες ασφάλειας. Η συμβολή του στην προετοιμασία για τον CRA είναι υποστηρικτική, μέσω του ελέγχου του περιβάλλοντος ανάπτυξης και λειτουργίας, χωρίς να υποκαθιστά την αξιολόγηση ασφάλειας του ίδιου του προϊόντος.
Σε επίπεδο τερματικών συσκευών και υποδομής, οι λύσεις Sophos XDR (Extended Detection and Response) και MDR (Managed Detection and Response) μπορούν να ενισχύσουν την έγκαιρη ανίχνευση ύποπτης δραστηριότητας, τη διερεύνηση περιστατικών και τις ενέργειες απόκρισης και μάλιστα με ανθρώπινη εποπτεία όπου αυτή προβλέπεται από την παρεχόμενη υπηρεσία.
Ο συνδυασμός των SIEM και XDR/MDR δίνει σε έναν οργανισμό τη δυνατότητα όχι μόνο να ανιχνεύσει ένα περιστατικό αλλά και να παράγει την τεκμηρίωση που απαιτείται για την έγκαιρη και εμπρόθεσμη υποβολή αναφοράς μέσω της Ενιαίας Πλατφόρμας Αναφοράς, σύμφωνα με τη διαδικασία του CRA και τις αρμοδιότητες των εμπλεκόμενων φορέων.
Σε επίπεδο στρατηγικής και διοίκησης, το Sophos CISO Advantage συμπληρώνει το Sophos Fusion με μια δομημένη προσέγγιση αξιολόγησης κινδύνων και συνεχούς βελτίωσης της ασφάλειας. Αξιοποιώντας δεδομένα από το περιβάλλον του οργανισμού, επιχειρησιακό πλαίσιο και πληροφορίες απειλών, βοηθά στον εντοπισμό κενών προστασίας, στην ιεράρχηση ενεργειών και επενδύσεων και στην παρακολούθηση της προόδου. Η τεχνητή νοημοσύνη επιταχύνει την αξιολόγηση, την ανάλυση και την παραγωγή αναφορών, μετατρέποντας τεχνικά ευρήματα σε πληροφορίες χρήσιμες για τη διοίκηση. Στο πλαίσιο της προετοιμασίας για τον CRA, μπορεί να υποστηρίξει την οργανωτική ωριμότητα και την τεκμηρίωση των βελτιώσεων, χωρίς να υποκαθιστά την αξιολόγηση συμμόρφωσης του προϊόντος ή τις υποχρεώσεις του κατασκευαστή.
Η συμμόρφωση δεν… αγοράζεται μονομιάς
Δεν υπάρχει μεμονωμένο εργαλείο που να εξασφαλίζει τη συμμόρφωση με τον CRA. Οι τεχνολογίες υποστηρίζουν τους τεχνικούς ελέγχους και την τεκμηρίωση. Απαιτούνται επιπλέον οργανωτικές διαδικασίες, αξιολόγηση κινδύνου, ολοκληρωμένη τεχνική τεκμηρίωση και η προβλεπόμενη διαδικασία αξιολόγησης συμμόρφωσης, ανάλογα με την κατηγορία του προϊόντος. Η τεχνολογία αποτελεί θεμέλιο, όχι υποκατάστατο της οργανωτικής ωριμότητας.
Η προετοιμασία ξεκινά με τη χαρτογράφηση προϊόντων, συστατικών, εξαρτήσεων και υπευθύνων. Συνεχίζεται με διαδικασίες αποκατάστασης ευπαθειών, προστασία κλειδιών υπογραφής και διαπιστευτηρίων και ένα δοκιμασμένο σχέδιο αντιμετώπισης περιστατικών που συνδέει την ανίχνευση, τη διερεύνηση, τη διατήρηση στοιχείων και την κανονιστική κοινοποίηση.
Αποδείξιμη κυβερνοανθεκτικότητα
Ο Κανονισμός για την κυβερνοανθεκτικότητα αλλάζει τον τρόπο με τον οποίο σχεδιάζονται, αναπτύσσονται και υποστηρίζονται τα ψηφιακά προϊόντα. Η ασφάλεια εκ σχεδιασμού, η διαχείριση ευπαθειών, η προστασία της εφοδιαστικής αλυσίδας και η αντιμετώπιση περιστατικών αποτελούν μια ενιαία αλυσίδα.
Αυτή είναι η προσέγγιση της NSS: εντοπίζω, αξιολογώ, διορθώνω, προστατεύω, ανιχνεύω, τεκμηριώνω και, όταν απαιτείται, κοινοποιώ. Η ασφάλεια πρέπει να είναι ενσωματωμένη στη διαδικασία ανάπτυξης και λειτουργίας του προϊόντος και να αποδεικνύεται με στοιχεία. Με την NSS, η κυβερνοανθεκτικότητα από υπόσχεση γίνεται αποδείξιμη επιχειρησιακή ικανότητα.