



Η ασφάλεια των ψηφιακών προϊόντων περνά από το IT στον πυρήνα της επιχειρηματικής λειτουργίας
Σταύρος Αρώνης
Managing Director of Alphabit Cybersecurity–Member of Softweb Group

Τα τελευταία χρόνια η κυβερνοασφάλεια έχει εξελιχθεί σε έναν από τους σημαντικότερους επιχειρηματικούς κινδύνους. Η συζήτηση δεν περιορίζεται πλέον στο IT ή στις ομάδες ασφάλειας. Αφορά το business continuity, την οικονομική έκθεση, τον κανονιστικό κίνδυνο, τη φήμη και, τελικά, την εμπιστοσύνη των πελατών.
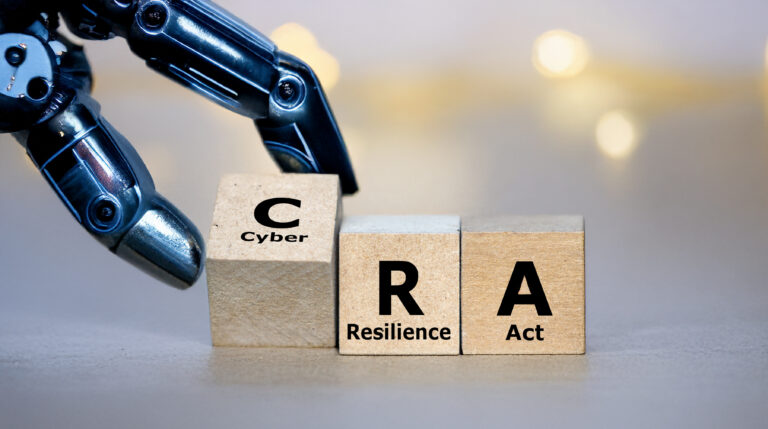
Ο Cyber Resilience Act (CRA) μετακινεί αυτή τη συζήτηση ένα σημαντικό βήμα παραπέρα. Μέχρι σήμερα, το βασικό ερώτημα για πολλές επιχειρήσεις ήταν: «Πόσο ασφαλής είναι η εταιρεία μας;» Πλέον χρειάζεται να προστεθεί ένα δεύτερο: «Πόσο ασφαλές είναι αυτό που προσφέρουμε στην αγορά;»
Η διαφορά είναι ουσιαστική. Ο CRA δεν αποτελεί απλώς ένα ακόμη regulatory requirement που μπορεί να ανατεθεί στο compliance, στο IT ή στο cybersecurity. Αγγίζει τον τρόπο με τον οποίο σχεδιάζονται, αναπτύσσονται, διατίθενται και υποστηρίζονται προϊόντα με ψηφιακά στοιχεία.
Η ασφάλεια μπαίνει μέσα στο προϊόν
Σήμερα, σχεδόν κανένα σύγχρονο software product δεν αποτελεί αποκλειστικά κώδικα που έχει αναπτυχθεί από μία εταιρεία. Open-source libraries, third-party components, APIs, cloud services και εξωτερικοί συνεργάτες συνθέτουν μια ολόκληρη ψηφιακή εφοδιαστική αλυσίδα.
Αυτό επιτρέπει στις επιχειρήσεις να καινοτομούν ταχύτερα, δημιουργεί όμως και νέες εξαρτήσεις. Μια ευπάθεια σε ένα component τρίτου μέρους μπορεί να επηρεάσει άμεσα το τελικό προϊόν. Αντίστοιχα, ένα προϊόν που θεωρούνταν ασφαλές όταν κυκλοφόρησε μπορεί μήνες αργότερα να βρεθεί εκτεθειμένο εξαιτίας μιας νέας vulnerability.
Το cyber risk, επομένως, δεν σταματά στα όρια της εταιρείας. Επεκτείνεται στα ίδια τα προϊόντα που διατίθενται στην αγορά και σε ολόκληρο τον κύκλο ζωής τους.
Το κρίσιμο ερώτημα είναι κατά πόσο ένας οργανισμός γνωρίζει πώς διασφαλίζεται η ασφάλεια ενός προϊόντος από τη στιγμή που σχεδιάζεται και για όσο διάστημα συνεχίζει να υποστηρίζεται.
Secure-by-Design: περισσότερο από τεχνικός όρος
Εδώ βρίσκεται η ουσία του Secure-by-Design. Για χρόνια, σε πολλούς οργανισμούς η ασφάλεια λειτουργούσε ως ένας από τους τελευταίους ελέγχους πριν από το release. Το προϊόν αναπτυσσόταν, δοκιμαζόταν και στη συνέχεια πραγματοποιούνταν οι απαραίτητοι security έλεγχοι.
Η νέα προσέγγιση αντιστρέφει αυτή τη λογική. Η ασφάλεια πρέπει να αποτελεί παράμετρο σχεδιασμού από την αρχή και να παραμένει ενεργή σε ολόκληρο το lifecycle του προϊόντος.
Αυτό σημαίνει καλύτερη γνώση των software dependencies, συστηματικό vulnerability management, δυνατότητα έγκαιρων security updates και σαφές ownership. Δεν αλλάζει απλώς ο τρόπος με τον οποίο γράφεται ο κώδικας. Αλλάζει ο τρόπος με τον οποίο σχεδιάζεται και διοικείται ένα ψηφιακό προϊόν.
Ο κίνδυνος δεν περιορίζεται στο πρόστιμο
Ο CRA προβλέπει σημαντικές κυρώσεις. Για συγκεκριμένες παραβάσεις βασικών απαιτήσεων κυβερνοασφάλειας, τα διοικητικά πρόστιμα μπορούν να φτάσουν έως 15 εκατ. ευρώ ή το 2,5% του συνολικού παγκόσμιου ετήσιου κύκλου εργασιών της προηγούμενης οικονομικής χρήσης, ανάλογα με το ποιο ποσό είναι υψηλότερο.
Ωστόσο, η επιχειρηματική έκθεση είναι ευρύτερη από τον κανονιστικό κίνδυνο. Τι συμβαίνει εάν εντοπιστεί μια κρίσιμη ευπάθεια σε ένα προϊόν που χρησιμοποιείται ήδη από εκατοντάδες ή χιλιάδες πελάτες; Είναι γνωστό ποια προϊόντα επηρεάζονται; Μπορεί να εντοπιστεί γρήγορα το προβληματικό component; Υπάρχει δυνατότητα άμεσης διάθεσης security update; Είναι σαφές ποιος έχει την ευθύνη και ποια διαδικασία πρέπει να ακολουθηθεί;
Αυτό είναι το πραγματικό cyber resilience: η ικανότητα ενός οργανισμού να γνωρίζει, να αποφασίζει και να αντιδρά.
Η ταχύτητα αντίδρασης αποκτά πλέον ακόμη μεγαλύτερη σημασία. Από τις 11 Σεπτεμβρίου 2026 ενεργοποιούνται υποχρεώσεις reporting του CRA για συγκεκριμένες actively exploited vulnerabilities και σοβαρά περιστατικά, με early warning εντός 24 ωρών και πληρέστερη γνωστοποίηση εντός 72 ωρών στις σχετικές περιπτώσεις.
Οι χρόνοι αυτοί είναι διαχειρίσιμοι όταν υπάρχουν ήδη σαφείς ρόλοι, διαδικασίες και ορατότητα. Γίνονται εξαιρετικά πιεστικοί όταν όλα αυτά πρέπει να αναζητηθούν την ώρα του περιστατικού.
Πέντε ερωτήσεις που αξίζει να θέσει κάθε οργανισμός
Η προετοιμασία δεν προϋποθέτει ότι όλα τα στελέχη πρέπει να γνωρίζουν τις τεχνικές λεπτομέρειες του CRA. Προϋποθέτει όμως ότι ο οργανισμός μπορεί να απαντήσει σε ορισμένα βασικά ερωτήματα:
- Ποια προϊόντα μας επηρεάζονται από τον CRA;
- Γνωρίζουμε τι software, open-source libraries και third-party components περιλαμβάνουν;
- Η ασφάλεια είναι ενσωματωμένη στο development lifecycle;
- Υπάρχει σαφής διαδικασία για vulnerabilities, security updates και reporting;
- Υπάρχει ξεκάθαρο ownership και accountability;
Μια ασαφής απάντηση δεν σημαίνει αυτομάτως μη συμμόρφωση. Αναδεικνύει όμως ένα σημείο που χρειάζεται αξιολόγηση.
Η πρώτη κίνηση δεν χρειάζεται να είναι ένα μεγάλο transformation project ή η αγορά ενός ακόμη cybersecurity εργαλείου. Μπορεί να ξεκινήσει από μια δομημένη αξιολόγηση ετοιμότητας: ποια είναι η σημερινή κατάσταση, πού βρίσκονται τα ουσιαστικά gaps, ποιο είναι το πραγματικό risk exposure και ποιες ενέργειες πρέπει να προηγηθούν.
Από το Compliance στο Competitive Advantage
Θα ήταν περιοριστικό να αντιμετωπιστεί ο CRA μόνο ως κόστος συμμόρφωσης. Ένα ασφαλέστερο προϊόν δεν είναι απλώς ένα compliant προϊόν. Είναι ένα καλύτερο προϊόν.
Μια επιχείρηση που γνωρίζει τι υπάρχει στο software της, μπορεί να αντιδράσει γρήγορα όταν εμφανίζεται μια vulnerability και είναι σε θέση να αποδείξει ότι εφαρμόζει ώριμες πρακτικές product security δημιουργεί κάτι ιδιαίτερα σημαντικό: εμπιστοσύνη.
Η σωστή αφετηρία, επομένως, δεν είναι μόνο το «Τι πρέπει να κάνουμε για να συμμορφωθούμε με τον CRA;». Είναι ένα ευρύτερο επιχειρηματικό ερώτημα:
«Γνωρίζουμε τι πρέπει να προστατεύσουμε, πού βρίσκονται τα πραγματικά μας κενά και έχουμε οργανωθεί ώστε να μπορούμε να αντιδράσουμε όταν χρειαστεί;»
Γιατί τελικά το πραγματικό ζητούμενο δεν είναι μόνο η συμμόρφωση. Είναι η ετοιμότητα.
Και σε μια οικονομία όπου τα προϊόντα αποκτούν ολοένα περισσότερα ψηφιακά χαρακτηριστικά, η ασφάλεια δεν αποτελεί πλέον μόνο τεχνική παράμετρο. Αποτελεί μέρος της ποιότητας του προϊόντος, της εμπιστοσύνης του πελάτη και της ανθεκτικότητας της ίδιας της επιχείρησης.