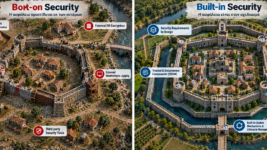



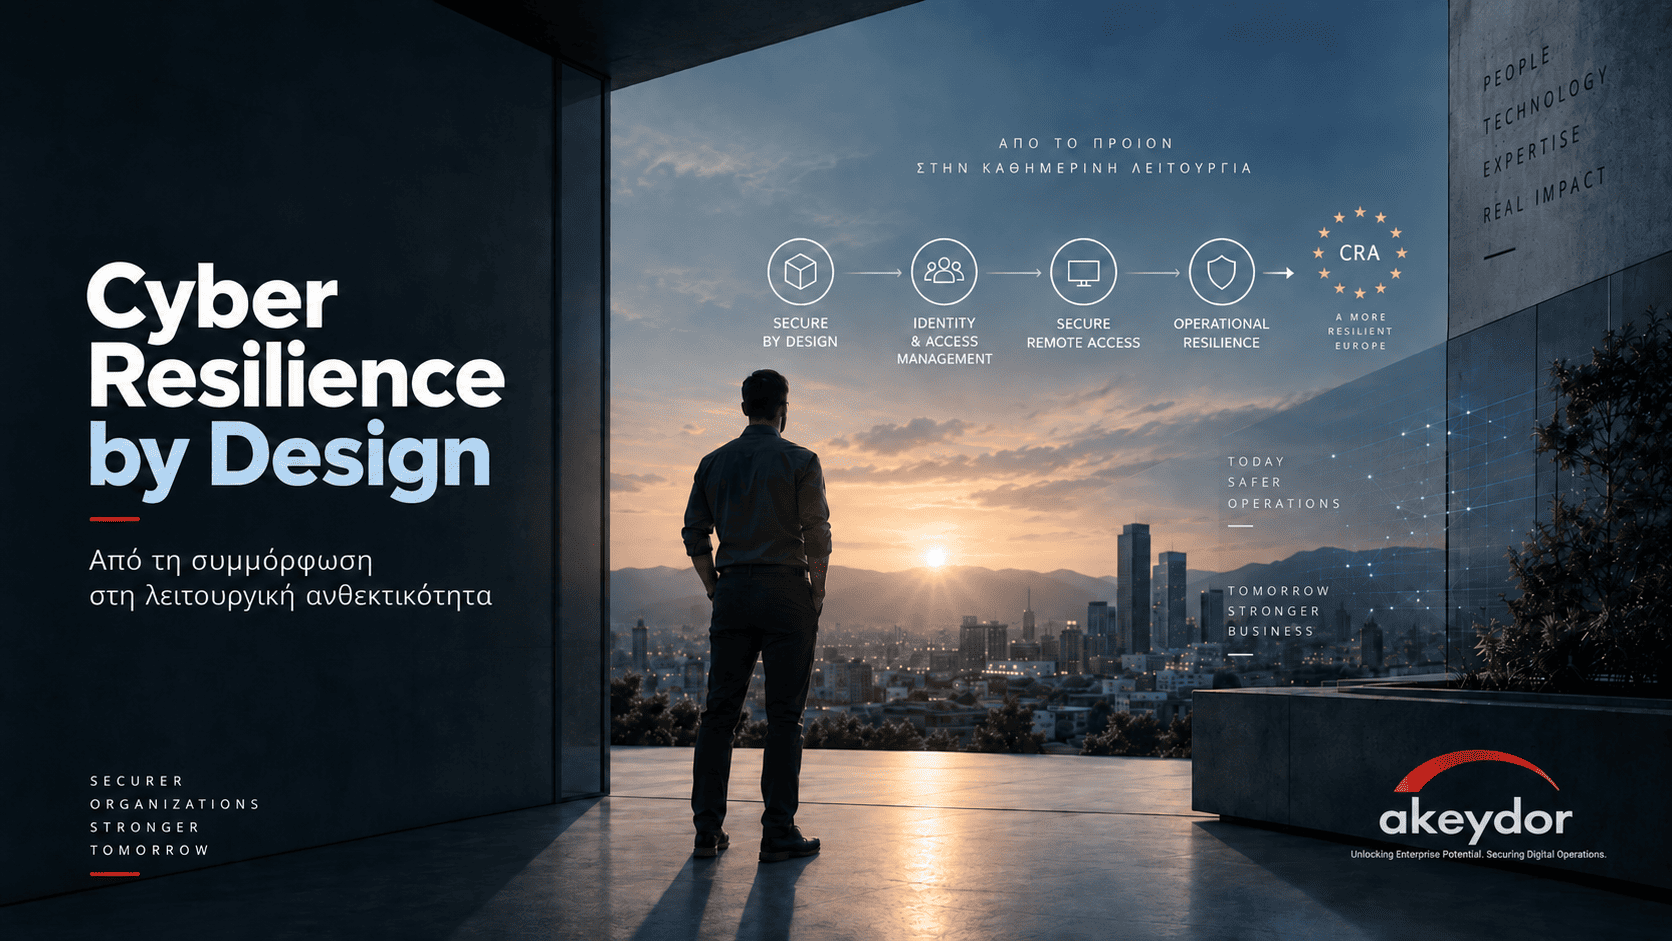
Ο Cyber Resilience Act (CRA) φέρνει μια αλλαγή που είναι πιο σημαντική από μια ακόμη κανονιστική υποχρέωση. Αλλάζει τον τρόπο με τον οποίο πρέπει να σκεφτόμαστε την ασφάλεια. Όχι ως κάτι που προστίθεται στο τέλος, όταν ένα προϊόν έχει ήδη σχεδιαστεί και μπει σε λειτουργία, αλλά ως στοιχείο που πρέπει να υπάρχει από την αρχή και να ακολουθεί το προϊόν σε όλο τον κύκλο ζωής του.
 Λένα Μπράμου
Akeydor Group

Αυτό είναι το Secure-by-Design. Και είναι μια λογική που ξεπερνά τον ίδιο τον CRA.
Για έναν οργανισμό, το ζήτημα δεν τελειώνει στο αν το λογισμικό που χρησιμοποιεί έχει αναπτυχθεί με ασφαλή τρόπο. Η καθημερινή λειτουργία δημιουργεί νέα σημεία έκθεσης. Ένας εργαζόμενος συνδέεται από διαφορετικό δίκτυο. Ένας εξωτερικός συνεργάτης χρειάζεται πρόσβαση σε ένα σύστημα. Ένας τεχνικός πρέπει να επέμβει απομακρυσμένα σε ένα κρίσιμο endpoint.
Σε αυτές τις περιπτώσεις, η ασφάλεια παύει να είναι μόνο θέμα προϊόντος. Γίνεται θέμα αρχιτεκτονικής.
Αυτή είναι και η κατεύθυνση στην οποία έχει επιλέξει να κινηθεί η Akeydor. Η πρόκληση δεν είναι να προσθέτουμε συνεχώς περισσότερα εργαλεία, αλλά να εξασφαλίζουμε ότι τα βασικά επίπεδα ασφάλειας λειτουργούν μαζί, με συνέπεια και χωρίς περιττή πολυπλοκότητα.
Η δική μας προσέγγιση δεν βασίζεται στην ιδέα ότι υπάρχει ένα εργαλείο που «λύνει» τη συμμόρφωση. Βλέπουμε την κυβερνοανθεκτικότητα ως συνδυασμό τεχνολογίας, ελέγχων και σωστών επιλογών γύρω από την ταυτότητα, την πρόσβαση και τον τρόπο με τον οποίο πραγματοποιούνται κρίσιμες λειτουργίες.
Η ταυτότητα γίνεται το νέο σημείο ελέγχου
Σε περιβάλλοντα όπου cloud, on-prem και hybrid υποδομές συνυπάρχουν, τα όρια του εταιρικού δικτύου δεν είναι πλέον τόσο ξεκάθαρα όσο παλαιότερα. Αυτό κάνει την ταυτότητα του χρήστη ένα από τα σημαντικότερα σημεία ελέγχου.
Το Identity and Access Management δεν αφορά απλώς usernames και passwords. Αφορά το ποιος έχει πρόσβαση, πού, με ποια δικαιώματα και κάτω από ποιες προϋποθέσεις. Αφορά επίσης το αν αυτά τα δικαιώματα παραμένουν σωστά με την πάροδο του χρόνου. Και όσο οι χρήστες κινούνται μεταξύ διαφορετικών εφαρμογών και υποδομών, τόσο πιο σημαντικό γίνεται οι ίδιοι κανόνες ασφάλειας να εφαρμόζονται με συνέπεια παντού.
Ένα παράδειγμα αυτής της προσέγγισης είναι το Pointsharp Access Management. Η λύση ενοποιεί την πρόσβαση σε cloud και on-prem εφαρμογές και υποστηρίζει SSO, conditional και policy-based access, MFA και passwordless τεχνολογίες όπως FIDO2 και passkeys. Παράλληλα, παρέχει logs για audit και traceability και μπορεί να ενισχύσει ακόμη και legacy εφαρμογές που δεν διαθέτουν εγγενή MFA.
Με άλλα λόγια, η ασφάλεια της πρόσβασης δεν εξαρτάται πλέον αποκλειστικά από το πού βρίσκεται μια εφαρμογή ή από το πόσο καινούρια είναι.
Remote access χωρίς τυφλά σημεία
Αντίστοιχη αλλαγή βλέπουμε και στο remote access. Για πολλά χρόνια αντιμετωπιζόταν κυρίως ως εργαλείο υποστήριξης και παραγωγικότητας. Σήμερα, όμως, μια απομακρυσμένη σύνδεση μπορεί να σημαίνει πρόσβαση σε servers, endpoints, kiosks, OT συστήματα ή άλλες κρίσιμες υποδομές.
Άρα το ερώτημα δεν είναι απλώς αν μπορούμε να συνδεθούμε. Είναι αν αυτή η σύνδεση είναι ελεγχόμενη, περιορισμένη και αποδείξιμη.
Το Netop Self-Hosted Portal είναι ένα χαρακτηριστικό παράδειγμα. Μπορεί να λειτουργήσει μέσα στην υποδομή του ίδιου του οργανισμού, χωρίς τα remote sessions να περνούν από το shared cloud environment της Netop. Certificates, keys, data και audit logs παραμένουν υπό τον έλεγχο του οργανισμού, ενώ η αρχιτεκτονική υποστηρίζει granular least-privilege controls και λειτουργία ακόμη και σε restricted ή air-gapped περιβάλλοντα.
Για οργανισμούς όπου το data residency, ο έλεγχος της υποδομής ή η επιχειρησιακή συνέχεια δεν είναι διαπραγματεύσιμα, αυτή η δυνατότητα έχει ιδιαίτερη σημασία.
Από το Secure-by-Design στο Secure-by-Operation
Ίσως εδώ βρίσκεται και το πιο ενδιαφέρον σημείο της συζήτησης.
Το Secure-by-Design είναι απαραίτητο, αλλά από μόνο του δεν αρκεί. Ένα προϊόν μπορεί να έχει σχεδιαστεί σωστά και παρ’ όλα αυτά να χρησιμοποιείται με λάθος δικαιώματα, ανεπαρκές authentication ή χωρίς επαρκή έλεγχο των απομακρυσμένων ενεργειών.
Γι’ αυτό θεωρούμε ότι η επόμενη συζήτηση πρέπει να αφορά το Secure-by-Operation: την εφαρμογή της ίδιας λογικής και μετά το deployment. Κάθε identity, κάθε δικαίωμα και κάθε remote session πρέπει να αντιμετωπίζονται ως μέρος της συνολικής επιφάνειας ασφάλειας του οργανισμού.
Η συμμόρφωση δεν είναι προϊόν
Ο CRA είναι ένας ισχυρός καταλύτης, αλλά δεν πρέπει να οδηγήσει στην αναζήτηση ενός ακόμη checkbox. Η κυβερνοανθεκτικότητα δεν αγοράζεται ως ένα μεμονωμένο λογισμικό. Χτίζεται.
Για την Akeydor, αυτό σημαίνει επιλογή και συνδυασμό τεχνολογιών που μπορούν να λειτουργήσουν σε σύνθετες υποδομές και να δώσουν στους οργανισμούς περισσότερο έλεγχο. Όχι μόνο πάνω στα συστήματά τους, αλλά και πάνω στις ταυτότητες, στα δικαιώματα και στις απομακρυσμένες ενέργειες που πραγματοποιούνται. Στόχος μας είναι η τεχνολογία να υπηρετεί μια συνολική λογική ασφάλειας και όχι να δημιουργεί ακόμη ένα απομονωμένο επίπεδο που πρέπει απλώς να διαχειριστεί το IT.
Ο CRA λειτουργεί σήμερα ως καταλύτης. Η ουσία όμως ξεπερνά τον ίδιο τον Κανονισμό.
Τελικά, η ουσία του Secure-by-Design δεν είναι να περάσει ένας οργανισμός έναν έλεγχο.
Είναι να μπορεί να λειτουργεί με ασφάλεια και όταν κανείς δεν τον ελέγχει.