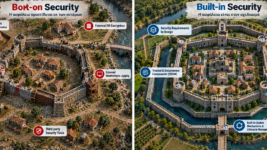




Στις 11 Δεκεμβρίου 2027 τίθεται σε εφαρμογή ένα νέο κανονιστικό πλαίσιο που θα επηρεάσει τη δημιουργία, διάθεση και συντήρηση προϊόντων με ψηφιακά στοιχεία που προορίζονται για την Ευρωπαϊκή Αγορά. Ο Κανονισμός (EU) 2024/2847 “Cyber Resilience Act” (CRA) στοχεύει στη θωράκιση των προϊόντων ως προς τις κυβερνοαπειλές (cybersecurity threats), δίνει τη δυνατότητα στους αγοραστές να επιλέξουν προϊόντα με βάση τα χαρακτηριστικά κυβερνοασφάλειας που αυτά προσφέρουν, και δημιουργεί για πρώτη φορά σήμανση CE για τις περισσότερες κατηγορίες λογισμικού.

 Δρ. Δημήτρης Γλυνός
Director,
intWave
www.intwave.com
Οι νέες διαδικασίες που ζητούνται από τους κατασκευαστές είναι εφάμιλλες με διαδικασίες που μέχρι τώρα ζητούνταν σε αυστηρά ρυθμισμένες αγορές (π.χ. ιατρικές συσκευές) και καλύπτουν τόσο τα στάδια που προηγούνται της εισαγωγής ενός προϊόντος στην αγορά (pre-market) όσο και τα στάδια που ακολουθούν την εισαγωγή ενός προϊόντος στην αγορά (post-market). Αυτή η δομική αλλαγή στον τρόπο λειτουργίας των επιχειρήσεων στον τεχνολογικό κλάδο έχει ως αποτέλεσμα οι κατασκευαστές να προετοιμάζονται σήμερα για το σετ προϊόντων που τελικά θα υποστηρίξουν από την ημερομηνία εφαρμογής των διατάξεων του Κανονισμού, ενώ οι εισαγωγείς / διανομείς επιλέγουν προσεκτικά τις συνεργασίες τους μιας και θα είναι υπεύθυνοι να αποδείξουν, ανά πάσα στιγμή, ότι τα προϊόντα που τοποθέτησαν στην αγορά είναι συμμορφωμένα με τον Κανονισμό.
Μέσω του CRA, η Ευρωπαϊκή Ένωση αναγνωρίζει ότι η ποιότητα στα προϊόντα τεχνολογίας θα παίξει καθοριστικό ρόλο στην ανοικοδόμηση ενός ψηφιακού περιβάλλοντος, ανθεκτικού σε κυβερνοαπειλές. Μέσα από την εφαρμογή του Κανονισμού, η Ευρωπαϊκή Ένωση θέτει έναν πήχη «βασικών προδιαγραφών ασφάλειας» που θα πρέπει να φτάσουν ακόμη και οι πιο μικροί κατασκευαστές, ελπίζοντας ότι έτσι θα βελτιωθεί συνολικά η ποιότητα των διατιθέμενων τεχνολογικών προϊόντων, αλλά και η ανταγωνιστική αξία των ευρωπαϊκών προϊόντων, όταν αυτά τοποθετούνται σε τρίτες αγορές.
Ποια προϊόντα εντάσσονται στο πλαίσιο του Κανονισμού
Στον CRA εντάσσονται συνδεδεμένα προϊόντα με ψηφιακά στοιχεία που προορίζονται για την Ευρωπαϊκή Αγορά. Συνεπώς, εντάσσονται προϊόντα που έχουν δυνατότητες επεξεργασίας και μετάδοσης πληροφορίας όπως: επεξεργαστές, ενσωματωμένα συστήματα (embedded systems), IoT συσκευές, λογισμικό με δυνατότητες επικοινωνίας προς εγκατάσταση σε υποδομή ή συσκευή πελάτη (π.χ. mobile apps) κ.α. Ο όρος «συνδεδεμένα προϊόντα» δεν υπονοεί απαραίτητα σύνδεση σε δίκτυο. Οποιασδήποτε μορφής σύνδεση (π.χ. σειριακή σύνδεση) για τη μετάδοση πληροφορίας χαρακτηρίζει αυτόματα ένα προϊόν ως «συνδεδεμένο».
Ο Kανονισμός εξαιρεί ιατρικά συστήματα, συστήματα που χρησιμοποιούνται σε αυτοκίνητα / πλοία ή στην αεροπλοΐα, συστήματα που χρησιμοποιούνται για αμυντικούς σκοπούς ή σκοπούς Εθνικής Ασφάλειας, καθώς και πληροφοριακά συστήματα που λειτουργούν μόνον ως Software-as-a-Service στο cloud.
Θα πρέπει να σημειωθεί, ότι συστήματα που αναπτύσσονται «κατά παραγγελία» θεωρούνται και αυτά προϊόντα που μπαίνουν στην αγορά. Επίσης, στην εκτίμηση κινδύνου (risk assessment) που θα γίνεται για το κάθε προϊόν, θα πρέπει να εντάσσονται και τυχόν απομακρυσμένες λύσεις «εξ αποστάσεως» επεξεργασίας δεδομένων (remote processing solutions) που υποστηρίζουν την κύρια λειτουργία του κάθε προϊόντος.
Κατηγοριοποίηση προϊόντων, «οριζόντιες» και «κάθετες» απαιτήσεις
Ο Κανονισμός ορίζει «οριζόντιες» απαιτήσεις που θα πρέπει να διέπουν τη σχεδίαση, παραγωγή και συντήρηση των προϊόντων ανεξαρτήτως κατηγορίας, όπως:
- λήψη αποφάσεων βάσει εκτίμησης κινδύνου,
- διάθεση νέων εκδόσεων χωρίς γνωστές εκμεταλλεύσιμες ευπάθειες,
- securebydefault διαμόρφωση και ελαχιστοποίηση της επιφάνειας επίθεσης,
- δυνατότητα λήψης ενημερώσεων ασφάλειας,
- προστασία από απειλές μη εξουσιοδοτημένης πρόσβασης καθώς και από απειλές κατά τις ακεραιότητας & εμπιστευτικότητας δεδομένων,
- επεξεργασία μόνο των αναγκαίων προσωπικών δεδομένων που απαιτούνται για τον προβλεπόμενο σκοπό,
- προστασία από Denial of Service απειλές, ελαχιστοποίηση των αρνητικών επιπτώσεων προς το ίδιο το προϊόν και προς τρίτα συστήματα σε περίπτωση εκμετάλλευσης μιας ευπάθειας,
- παροχή πληροφοριών σχετικά με την ασφάλεια του προϊόντος,
- δυνατότητα ασφαλούς αφαίρεσης πληροφοριών χρηστών και ασφαλούς μεταφοράς δεδομένων / ρυθμίσεων σε άλλο προϊόν ή σύστημα.
Για την κάλυψη των παραπάνω «οριζόντιων» απαιτήσεων δημιουργείται μια σειρά από νέα πρότυπα (EN 40000-1-1, EN 40000-1-2, EN 40000-1-3, EN 40000-1-4) που καθοδηγούν την υλοποίηση και τα οποία σύντομα θα είναι harmonized standards.
O Κανονισμός κατηγοριοποιεί τα προϊόντα σε τέσσερις ομάδες, σύμφωνα με τον βασικό τους σκοπό:
- Κρίσιμα Προϊόντα (βλ. Παράρτημα IV του Κανονισμού, Παράδειγμα: Πύλες Έξυπνων Μετρητών – Smart Meter Gateways),
- Σημαντικά Προϊόντα, Κλάση Ι (βλ. Παράρτημα ΙΙΙ του Κανονισμού, Παράδειγμα: Λογισμικό Συστημάτων Διαχείρισης Ταυτότητας),
- Σημαντικά Προϊόντα, Κλάση ΙΙ (βλ. Παράρτημα ΙΙΙ του Κανονισμού, Παράδειγμα: Συστήματα Ανίχνευσης Εισβολών),
- Γενική Κατηγορία (για προϊόντα που δεν ανήκουν σε κάποια από τις παραπάνω κατηγορίες).
Οι κατασκευαστές προϊόντων της «Γενικής» κατηγορίας καθώς και προϊόντων της κατηγορίας «Σημαντικά Προϊόντα Κλάση Ι» επιτρέπεται, εφόσον το επιθυμούν, να ετοιμάσουν αυτόνομα δήλωση συμμόρφωσης ως προς τον CRA ώστε να τοποθετήσουν τη σήμανση CE στο προϊόν τους. Σε κάθε περίπτωση θα πρέπει να έχουν προβεί σε ενέργειες κάλυψης των «οριζόντιων» απαιτήσεων, ενώ στην περίπτωση των «Σημαντικών Προϊόντων Κλάσης Ι» ζητείται επιπρόσθετα πλήρης υιοθέτηση των παραπάνω harmonized standards. Για τα προϊόντα των υπολοίπων κατηγοριών απαιτείται έλεγχος από ανεξάρτητο φορέα, ώστε να διαπιστωθεί η συμμόρφωση του κατασκευαστή ως προς τις απαιτήσεις του CRA.
Ομάδες έργων της Ευρωπαϊκής Ένωσης εργάζονται αυτή τη στιγμή για να ετοιμάσουν «κάθετες» απαιτήσεις ανά τύπο προϊόντος, δίνοντας προτεραιότητα στην τεκμηρίωση απαιτήσεων για «Κρίσιμα» και «Σημαντικά» προϊόντα. Παράδειγμα τέτοιων απαιτήσεων είναι το standard ETSI EN 304 620 για συστήματα που δημιουργούν “Virtual Private Networks”. Θα πρέπει να τονίσουμε εδώ, ότι οι απαιτήσεις αυτές θα είναι δεσμευτικές μόνο για προϊόντα που εξυπηρετούν τον συγκεκριμένο βασικό σκοπό, και όχι για προϊόντα που πέραν του βασικού τους σκοπού υποστηρίζουν μια λειτουργία που σχετίζεται με μια «κάθετη» απαίτηση.
Υποχρεώσεις για Κατασκευαστές, Εισαγωγείς και Διανομείς
Ο Κανονισμός προβλέπει πλήθος απαιτήσεων για τον τρόπο λειτουργίας των κατασκευαστών, οι οποίες συνοπτικά περιλαμβάνουν:
- χρήση τεχνικών εκτίμησης κινδύνου για τη λήψη αποφάσεων σε όλα τα στάδια ζωής του προϊόντος,
- duediligence για προμηθευτές και απαραίτητη κοινοποίηση ευπαθειών που εντοπίστηκαν σε στοιχεία που παρέλαβαν από αυτούς,
- τήρηση ενημερωμένου καταλόγου «δομοστοιχείων» (βλ. SBOM),
- υποστήριξη με δωρεάν ενημερώσεις ασφάλειας για 5 τουλάχιστον έτη (από την τελευταία σημαντική αλλαγή στο προϊόν),
- πληροφόρηση καταναλωτών για τις ενημερώσεις ασφάλειας και διάθεση των ενημερώσεων ασφάλειας για τουλάχιστον 10 έτη,
- τακτικός έλεγχος των προϊόντων για θέματα κυβερνοασφάλειας και τήρηση συστηματικής τεκμηρίωσης,
- προετοιμασία τεκμηρίωσης που θα συνοδεύει το προϊόν και θα παρουσιάζει συγκεκριμένες πτυχές της κυβερνοασφάλειας αυτού (π.χ. απαραίτητα μέτρα για ασφαλή λειτουργία),
- σαφές σημείο επαφής και διαδικασία για την παραλαβή πληροφορίας σχετικής με προβλήματα ασφάλειας στο προϊόν,
- κοινοποίηση συμβάντων ασφάλειας που επηρεάζουν το προϊόν μέσω της Single Reporting Platform και επικοινωνία με τους χρήστες που επηρεάζονται από αυτά.
Θα πρέπει να σημειωθεί, ότι η υποχρέωση για δωρεάν παροχή ενημερώσεων ασφάλειας δεν ισχύει για προϊόντα που αναπτύσσονται «κατά παραγγελία», όταν για αυτά υπάρχει διαφορετική συμφωνία.
Η σχετική απαίτηση για κοινοποίηση συμβάντων στην Single Reporting Platform έχει ήδη τεθεί σε ισχύ από 11 Σεπτεμβρίου 2026, και ισχύει για όλα τα προϊόντα που βρίσκονται σήμερα στην Ευρωπαϊκή Αγορά και υπάγονται στις κατηγορίες που καλύπτει ο Κανονισμός. Το χρονοδιάγραμμα κοινοποίησης θέτει ορόσημα για τις πρώτες 24 ώρες από τον χρόνο αντίληψης του συμβάντος, για τις 72 ώρες από τον χρόνο αντίληψης του συμβάντος καθώς και για τον 1 μήνα από τον χρόνο αντίληψης του συμβάντος (ή 14 ημέρες σε περίπτωση συμβάντων εκμετάλλευσης ευπάθειας). Για κάθε ένα από αυτά τα ορόσημα ζητείται η ανάλογη τεχνική αναφορά (πρώιμη, ενδιάμεση και τελική) με συγκεκριμένα στοιχεία.
Για την ένταξη ενός προϊόντος στην αγορά και τη σήμανση με CE απαιτείται η δημιουργία τεχνικού φακέλου, ο οποίος θα πρέπει να ανανεώνεται όταν υπάρχουν σημαντικές αλλαγές στο προϊόν που αλλάζουν την εκτίμηση κινδύνου. Θα πρέπει να τονιστεί, ότι μέσω αυτής της διαδικασίας θα λαμβάνουν πλέον σήμανση CE οι περισσότερες κατηγορίες λογισμικού.
Οι εισαγωγείς και διανομείς ενός προϊόντος θα πρέπει να έχουν όλα τα απαραίτητα έγγραφα για να αποδείξουν ότι το προϊόν είναι συμμορφωμένο με τις απαιτήσεις του Κανονισμού, ενώ θα πρέπει να επικοινωνούν με τις αρμόδιες αρχές εποπτείας της αγοράς περιπτώσεις όπου ο κατασκευαστής έπαψε τις δραστηριότητές του. Οι εισαγωγείς επιπροσθέτως θα πρέπει να αναγράφουν τα στοιχεία επικοινωνίας τους στη συσκευασία ή σε έγγραφο που συνοδεύει το προϊόν. Αν εισαγωγέας ή διανομέας τοποθετεί στην αγορά προϊόν υπό νέα ταυτότητα (rebranding) τότε θεωρείται κατασκευαστής του προϊόντος και ισχύουν για αυτόν όλες οι υποχρεώσεις του Κανονισμού που αφορούν τους κατασκευαστές.
Τέλος, υπάρχει ειδική πρόβλεψη για την εφαρμογή πολιτικής κυβερνοασφάλειας από φορείς που δρουν ως υποστηρικτές Ελεύθερου Λογισμικού Ανοικτού Κώδικα.
Επίλογος
Ο Κανονισμός CRA έρχεται να αλλάξει τον τρόπο λειτουργίας του τεχνολογικού κλάδου, ο οποίος συμβάλει σημαντικά πλέον στο ΑΕΠ της χώρας (εκτιμάται ότι η αξία του θα φτάσει τα 10,4 δις. Ευρώ το 2029[1]).
Οι αλλαγές που φέρνει ο Κανονισμός στον κύκλο ανάπτυξης προϊόντων, δεν είναι ξένες προς τους μεγάλους οργανισμούς, καθώς είναι εφάμιλλες των πρακτικών που ζητούνται από εδραιωμένα πρότυπα όπως το IEC 62443-4-1. Ομοίως, οι τεχνικές απαιτήσεις που αφορούν στα προϊόντα, είναι εφάμιλλες αυτών που ζητούνται από σχετικά πρότυπα όπως το IEC 62443-4-2 για τα βιομηχανικά συστήματα και το EN 303 645 για τις IoT συσκευές. Αυτό που αλλάζει πλέον, είναι ότι οι απαιτήσεις αυτές θα είναι αναγκαστικές, δεσμεύοντας τόσο τις μικρότερες όσο και τις μεγαλύτερες επιχειρήσεις του τεχνολογικού κλάδου. Θα πρέπει να σημειωθεί ότι οι σχετικές κυρώσεις, σε περιπτώσεις μη συμμόρφωσης, μπορούν να φτάσουν τα 15.000.000 EUR ή το 2.5% του συνολικού παγκόσμιου ετήσιου κύκλου εργασιών.
Η Ευρωπαϊκή Ένωση έχει προχωρήσει σε ενέργειες απλοποίησης των απαιτήσεων κυβερνοασφάλειας εν όψει του CRA (όπως η παύση των πρόσφατων απαιτήσεων κυβερνοασφάλειας του Radio Equipment Directive από την ημερομηνία εφαρμογής του CRA), καθώς και σε ενέργειες ευθυγράμμισης άλλων κανονισμών (βλ. Machinery Regulation) με τον CRA.
Σε κάθε περίπτωση, ο χρόνος μέχρι τη γενική ισχύ των διατάξεων του Κανονισμού τον Δεκέμβριο του 2027 είναι ελάχιστος και είναι σημαντικό για τις επιχειρήσεις να ξεκινήσουν την προετοιμασία τους όσο το δυνατόν νωρίτερα, ώστε να μη βρεθούν με δυσάρεστες εκπλήξεις που θα επηρεάσουν τα επιχειρηματικά τους πλάνα.
[1]https://www.kathimerini.gr/economy/563387290/se-istorika-ypsila-o-klados-pliroforikis-kai-epikoinonion-stin-ellada/