


Από τα security questionnaires στο Evidence Based AI Readiness
Στην εποχή των Copilots και των AI Agents, η ετοιμότητα ενός οργανισμού για την Τεχνητή Νοημοσύνη δεν αρκεί να δηλώνεται. Πρέπει να μπορεί να αποδειχθεί.
Cyberstack
www.cyberstack.gr
Η διοίκηση αποφασίζει να προχωρήσει με Copilot ή άλλη enterprise AI πλατφόρμα. Η πρώτη ερώτηση συνήθως είναι πόσες άδειες χρειάζονται, ποιοι χρήστες θα συμμετέχουν και ποια use cases θα δώσουν τη μεγαλύτερη αξία.
Υπάρχει όμως μια ερώτηση που θα έπρεπε να προηγείται:
Αν ενεργοποιήσουμε το AI αύριο, μπορούμε σήμερα να αποδείξουμε ότι το περιβάλλον στο οποίο θα λειτουργήσει είναι πραγματικά έτοιμο;
«Χρησιμοποιείτε MultiFactor Authentication;»
Ναι.
«Διαθέτετε Data Loss Prevention;»
Ναι.
«Υπάρχει πολιτική για τη χρήση εργαλείων Τεχνητής Νοημοσύνης;»
Ναι.
Αρκούν όμως αυτές οι απαντήσεις;
Όχι απαραίτητα.
Για πολλά χρόνια, τα security και readiness assessments βασίστηκαν και σε σημαντικό βαθμό εξακολουθούν να βασίζονται σε ερωτηματολόγια, interviews, policy reviews και δηλώσεις των υπευθύνων ενός οργανισμού. Η προσέγγιση αυτή παραμένει χρήσιμη. Υπάρχουν οργανωτικά και διοικητικά controls που δεν μπορούν να αξιολογηθούν διαφορετικά.
Η ταχύτητα όμως με την οποία το AI περνά πλέον από το πειραματικό στάδιο στις πραγματικές επιχειρησιακές λειτουργίες δημιουργεί μια διαφορετική απαίτηση. Δεν αρκεί να γνωρίζουμε τι πιστεύουμε ότι έχει υλοποιηθεί. Πρέπει να γνωρίζουμε τι εφαρμόζεται πραγματικά – και να μπορούμε να το αποδείξουμε.
Declared Readiness και Observed Readiness
Ας επιστρέψουμε στην πρώτη ερώτηση: «Χρησιμοποιείτε MFA;» Η απάντηση «Ναι» επιβεβαιώνει την ύπαρξη ενός control. Δεν αποτυπώνει όμως το coverage του.
Ένα τεχνικό assessment μπορεί να αποκαλύψει ότι το MFA registration καλύπτει το 93% των χρηστών. Ότι υπάρχουν λογαριασμοί που απαιτούν διερεύνηση. Ότι συγκεκριμένοι privileged users χρειάζονται αυστηρότερο έλεγχο. Ή ότι ένα control υπάρχει, αλλά δεν εφαρμόζεται με τον τρόπο που θεωρούσε η διοίκηση.
Αντίστοιχα, η απάντηση «οι εταιρικές συσκευές μας είναι managed» δεν μας λέει πόσες είναι πραγματικά enrolled, πόσες εμφανίζονται compliant και ποιες εξακολουθούν να αποκτούν πρόσβαση σε εταιρικούς πόρους.
Η διαφορά δεν είναι απλώς τεχνική. Είναι η διαφορά ανάμεσα στο Declared Readiness και στο Observed Readiness. Το πρώτο βασίζεται σε αυτό που ο οργανισμός δηλώνει ότι συμβαίνει. Το δεύτερο σε αυτό που μπορούμε να παρατηρήσουμε και να τεκμηριώσουμε από το ίδιο το περιβάλλον.
Και όσο περισσότερο το AI αποκτά πρόσβαση σε εταιρική γνώση, εφαρμογές και επιχειρησιακές διαδικασίες, τόσο σημαντικότερη γίνεται αυτή η διάκριση.
Το AI αλλάζει την έννοια του readiness
Στην πρώτη φάση του Generative AI, η συζήτηση επικεντρώθηκε κυρίως στα prompts και στους assistants. Σήμερα όμως κινούμαστε γρήγορα προς μια διαφορετική πραγματικότητα.
Οι AI Agents δεν περιορίζονται απαραίτητα στην παραγωγή μιας απάντησης. Μπορούν να χρησιμοποιούν εργαλεία, να συνδέονται με εταιρικές πηγές και να συμμετέχουν σε workflows. Καθώς οι agents αποκτούν διαφορετικά μοντέλα ταυτότητας και πρόσβασης, το scope των δικαιωμάτων τους και ο τρόπος διακυβέρνησής τους γίνονται μέρος της ίδιας της αρχιτεκτονικής ασφάλειας.
Η αλλαγή είναι ουσιαστική. Περνάμε σταδιακά από το «Τι μπορεί να απαντήσει το AI;» στο «Σε τι μπορεί να αποκτήσει πρόσβαση και τι μπορεί να κάνει το AI;»
Σε αυτό το περιβάλλον, ένα readiness assessment που πραγματοποιήθηκε μία φορά και κατέληξε σε ένα PDF αρχίζει να έχει περιορισμένη διάρκεια ζωής.
AI Readiness is not a state. It is a posture.
Ένας οργανισμός μπορεί σήμερα να έχει εξαιρετικό security posture και σε τρεις μήνες η εικόνα να έχει αλλάξει. Νέοι χρήστες δημιουργούνται. Ρόλοι μεταβάλλονται. Νέες συσκευές συνδέονται. Permissions αλλάζουν. Δημιουργούνται νέα SharePoint sites και Teams. Εξωτερικοί συνεργάτες αποκτούν πρόσβαση. SaaS εφαρμογές συνδέονται στο εταιρικό περιβάλλον. Νέοι agents δημιουργούνται και διαμοιράζονται.
Το readiness, επομένως, δεν μπορεί να αντιμετωπίζεται ως ένα checkbox: AI Ready: Yes / No. Είναι ένα posture που μεταβάλλεται συνεχώς.
Το σημαντικό δεν είναι ένα συγκεκριμένο προϊόν ή vendor. Είναι η αλλαγή φιλοσοφίας: από την περιοδική επιβεβαίωση controls, στη συνεχή παρατήρηση του πραγματικού posture.
Επτά ερωτήσεις που πρέπει να μπορούμε να αποδείξουμε
| 1. Identity – Ποιος προστατεύεται πραγματικά; Ποιο είναι το πραγματικό MFA coverage; Πώς προστατεύονται οι privileged identities; Υπάρχουν inactive ή guest accounts που απαιτούν έλεγχο; 2. Access – Ποιος έχει πρόσβαση σε τι; 3. Devices – Από πού γίνεται η πρόσβαση; 4. Data – Γνωρίζουμε τι πρέπει να προστατεύσουμε; 5. Sharing – Πού βρίσκεται το πραγματικό exposure; 6. AI & Agents – Γνωρίζουμε ποιος AI actor έχει πρόσβαση πού; 7. Governance – Ποιος έχει την ευθύνη; Αν οι περισσότερες απαντήσεις αρχίζουν με το «πιστεύουμε ότι…», υπάρχει ακόμη απόσταση από το evidencebased readiness. |
Από το Assessment στο Continuous AI Assurance
Εδώ βρίσκεται ίσως η σημαντικότερη αλλαγή. Το παραδοσιακό μοντέλο είναι γνώριμο: Assessment → Report → Remediation. Όμως ένα report αρχίζει να παλιώνει από τη στιγμή που δημιουργείται.
Ένα πιο σύγχρονο μοντέλο θα πρέπει να λειτουργεί διαφορετικά: CONNECT → OBSERVE → ASSESS → REMEDIATE → RESCAN → PROVE.
Ο πρώτος έλεγχος δημιουργεί το baseline. Τα τεχνικά findings συνοδεύονται από evidence και συγκεκριμένες ενέργειες remediation. Μετά τις διορθώσεις πραγματοποιείται νέος έλεγχος.
Και εκεί αρχίζει να δημιουργείται κάτι σημαντικότερο από ένα readiness score: ιστορικό. Τι διορθώθηκε; Τι παρέμεινε; Τι άλλαξε; Ποιο νέο risk εμφανίστηκε μετά τον προηγούμενο έλεγχο;
Το readiness μετατρέπεται έτσι από project σε continuous assurance process. Και η διοίκηση μπορεί πλέον να μην αρκείται στη δήλωση ότι είμαστε έτοιμοι, αλλά να παρακολουθεί πώς εξελίσσεται το posture του οργανισμού στον χρόνο.
Δεν μπορούν και δεν πρέπει να αυτοματοποιηθούν όλα
Υπάρχει όμως ένας σημαντικός κίνδυνος και στην αντίθετη κατεύθυνση: να θεωρήσουμε ότι επειδή μπορούμε να συλλέξουμε περισσότερα telemetry και evidence, μπορούμε να μετατρέψουμε ολόκληρο το AI governance σε έναν αλγόριθμο. Δεν μπορούμε.
Κανένα API δεν μπορεί να απαντήσει εάν η διοίκηση έχει επιλέξει σωστά τα AI use cases της. Ένα automated check δεν μπορεί να αποδείξει ότι οι εργαζόμενοι κατανοούν τους κινδύνους από τη χρήση Generative AI. Ούτε ένα readiness score μπορεί από μόνο του να αποφασίσει ποιο επίπεδο κινδύνου είναι αποδεκτό για μια συγκεκριμένη επιχειρησιακή λειτουργία.
Το evidence based readiness δεν καταργεί την ανθρώπινη αξιολόγηση. Την κάνει καλύτερη.
Η τεχνολογία πρέπει να αναλαμβάνει εκείνο που μπορεί να αποδείξει αντικειμενικά. Identity, configuration, device posture, sharing, security controls και άλλα τεχνικά στοιχεία μπορούν σε σημαντικό βαθμό να επαληθεύονται. Strategy, accountability, training, risk appetite και business ownership παραμένουν ανθρώπινες αποφάσεις.
Αυτός ο συνδυασμός είναι που δημιουργεί μια πραγματική εικόνα AI Readiness.
Από την ιδέα στο Cyra Lens
Αυτή ακριβώς η ανάγκη οδήγησε και εμάς στη Cyberstack να επανεξετάσουμε τον τρόπο με τον οποίο πραγματοποιούμε το AI Readiness Assessment.
Το ερώτημα που θέσαμε ήταν απλό: Πόσα από όσα ζητάμε από έναν οργανισμό να μας δηλώσει μπορούμε, αντί γι’ αυτό, να τα επαληθεύσουμε;
Από αυτή τη λογική εξελίσσεται το Cyra Lens.
Στόχος του δεν είναι να δημιουργήσει ακόμη ένα questionnaire ούτε να αντικαταστήσει τον security consultant. Είναι να δημιουργήσει ένα evidence layer μεταξύ του πραγματικού τεχνολογικού περιβάλλοντος και της αξιολόγησης.
Να συνδέεται, με ελεγχόμενη read only πρόσβαση, να συλλέγει τα τεχνικά στοιχεία που είναι απαραίτητα για την αξιολόγηση, να τα μετατρέπει σε findings και να επιτρέπει την επανάληψη του ελέγχου μετά το remediation.
Η αρχή είναι απλή: μη ρωτάς κάτι που μπορείς να αποδείξεις. Και μην αντιμετωπίζεις ως μόνιμη μια κατάσταση που μπορεί να αλλάξει αύριο.
Το «Prove It» ως νέα απαίτηση ασφάλειας
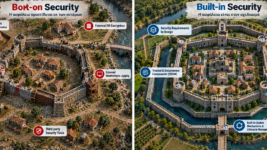
Υπάρχει μια ενδιαφέρουσα παράλληλη εξέλιξη και σε ευρωπαϊκό επίπεδο. Ο Cyber Resilience Act δεν αφορά το AI Readiness. Εισάγει όμως για τα προϊόντα με ψηφιακά στοιχεία μια λογική που περιλαμβάνει απαιτήσεις cybersecurity στον σχεδιασμό και την ανάπτυξη, συστηματική τεκμηρίωση, vulnerability handling και υποχρεώσεις που εκτείνονται στη διάρκεια υποστήριξης του προϊόντος.
Η ευρύτερη κατεύθυνση είναι δύσκολο να αγνοηθεί: η κυβερνοασφάλεια μετακινείται σταδιακά από το «έχουμε εφαρμόσει κάποια controls» προς το «μπορούμε να αποδείξουμε ότι τα controls λειτουργούν και συνεχίζουν να λειτουργούν».
Το ίδιο πρέπει να συμβεί και με το AI Readiness.
Καθώς Copilots και AI Agents περνούν στις πραγματικές επιχειρησιακές διαδικασίες, το ερώτημα δεν είναι μόνο εάν ένας οργανισμός θέλει να αξιοποιήσει το AI. Είναι εάν γνωρίζει ποιο είναι το πραγματικό readiness posture του πριν το κάνει.
Και ίσως αυτό είναι ένα καλό πρώτο τεστ για κάθε CIO, CISO ή IT Manager: αν αύριο η διοίκηση ζητούσε να ενεργοποιηθεί AI για το σύνολο του οργανισμού, θα μπορούσατε να αποδείξετε – και όχι απλώς να δηλώσετε – ότι το περιβάλλον είναι έτοιμο;
Αν η απάντηση δεν είναι ξεκάθαρη, αυτό δεν σημαίνει απαραίτητα ότι ο οργανισμός δεν είναι έτοιμος. Σημαίνει ότι πρώτα πρέπει να το μετρήσει.
AI–Ready? Prove it.
CYRA LENS | AI Readiness Assessment by Cyberstack
From assumptions to evidence.
Discover your AI Readiness posture → cyberstack.gr