


Η κυβερνοασφάλεια δεν κρίνεται πλέον μόνο από όσα καταφέρνουμε να αποτρέψουμε, αλλά και από το πόσο έτοιμοι είμαστε να διαχειριστούμε όσα δεν μπορούμε να προβλέψουμε. Σε ένα περιβάλλον όπου η τεχνητή νοημοσύνη, οι ψηφιακές εφοδιαστικές αλυσίδες και οι διαρκώς μεταβαλλόμενες απειλές αναδιαμορφώνουν το επιχειρηματικό τοπίο, ο ρόλος του επικεφαλής ασφάλειας εξελίσσεται. Από υπεύθυνος προστασίας υποδομών, καλείται να γίνει στρατηγικός διαχειριστής επιχειρηματικού κινδύνου, με άμεση συμμετοχή στις αποφάσεις που επηρεάζουν τη συνέχεια, την αξιοπιστία και τη βιωσιμότητα του οργανισμού.
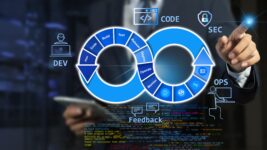
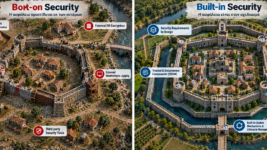
Ο ευρωπαϊκός Cyber Resilience Act (CRA) αποτυπώνει αυτή τη μετατόπιση. Η ασφάλεια δεν αποτελεί πλέον ένα πρόσθετο χαρακτηριστικό που εξετάζεται μετά την ανάπτυξη ενός προϊόντος. Ενσωματώνεται στον σχεδιασμό, στη διαχείριση ευπαθειών, στην υποστήριξη και σε ολόκληρο τον κύκλο ζωής των προϊόντων με ψηφιακά στοιχεία. Πίσω, όμως, από κάθε τεχνική απαίτηση βρίσκονται άνθρωποι που αποφασίζουν για τις επενδύσεις, τις προτεραιότητες, τους προμηθευτές και τους αποδεκτούς κινδύνους. Η συμμόρφωση ξεκινά από τις διαδικασίες, αλλά η ουσιαστική ασφάλεια προϋποθέτει υπευθυνότητα και κατάλληλη εταιρική κουλτούρα.
Το ίδιο ισχύει για την τεχνητή νοημοσύνη. Όσο τα συστήματα αποκτούν μεγαλύτερη αυτονομία, τόσο πιο κρίσιμο γίνεται να διασφαλίζουμε την ανθρώπινη εποπτεία, την προστασία των δεδομένων και τη σαφή απόδοση ευθυνών. Ο CISO δεν αρκεί να γνωρίζει ποιες απειλές υπάρχουν. Χρειάζεται να κατανοεί τι διακυβεύεται για την επιχείρηση, να συνεργάζεται με τη διοίκηση και να μεταφράζει τον τεχνολογικό κίνδυνο σε επιχειρηματικές αποφάσεις.
Αυτή είναι και η ουσία της ανθεκτικότητας: όχι απλώς να προστατεύουμε τα συστήματα, αλλά να διασφαλίζουμε ότι ο οργανισμός μπορεί να συνεχίσει να λειτουργεί, να προσαρμόζεται και να ανακάμπτει όταν δοκιμάζεται.
Στην πράξη, ο επικεφαλής ασφάλειας καλείται να εστιάσει σε τρεις προτεραιότητες: να γνωρίζει τι έχει τη μεγαλύτερη αξία για την επιχείρηση και ποιοι κίνδυνοι απειλούν τη λειτουργία της· να διασφαλίζει την υπεύθυνη χρήση της τεχνητής νοημοσύνης, με σαφή ανθρώπινη εποπτεία και λογοδοσία· και να ενισχύει την ικανότητα του οργανισμού να συνεχίζει να λειτουργεί ακόμη και υπό συνθήκες κρίσης. Για να το πετύχει, χρειάζεται συνεργασία με τη διοίκηση, τις τεχνολογικές ομάδες και τους ανθρώπους που βρίσκονται στην πρώτη γραμμή των επιχειρησιακών αποφάσεων.
Με αυτή τη φιλοσοφία, το RESICONx – Resilience is Strategy στις 18 Νοεμβρίου φιλοδοξεί να φέρει κοντά ανθρώπους, ιδέες και πρακτικές από την κυβερνοασφάλεια, τη φυσική ασφάλεια, τη διαχείριση κινδύνων και την επιχειρησιακή συνέχεια. Γιατί η ανθεκτικότητα δεν είναι ευθύνη ενός μόνο τμήματος. Είναι στρατηγική επιλογή που ξεκινά από τον άνθρωπο και αφορά ολόκληρη την επιχείρηση.
Βλάσης Αμανατίδης
Αρχισυντάκτης ΙΤ SECURITY PRO