





Η Anthropic παρουσιάζει τους μηχανισμούς προστασίας του νέου AI agent της, αναδεικνύοντας τις προκλήσεις της ανθρώπινης εποπτείας, της προστασίας διαπιστευτηρίων και της αντιμετώπισης επιθέσεων prompt injection.
Η μετάβαση από τα chatbots στους αυτόνομους AI agents αλλάζει ουσιαστικά το τοπίο της κυβερνοασφάλειας. Τα συστήματα τεχνητής νοημοσύνης δεν περιορίζονται πλέον στην παραγωγή κειμένου ή στην απάντηση ερωτήσεων, αλλά αποκτούν τη δυνατότητα να αλληλεπιδρούν με εφαρμογές, να διαχειρίζονται πληροφορίες και να εκτελούν εργασίες για λογαριασμό των χρηστών. Αυτή η εξέλιξη δημιουργεί νέες δυνατότητες παραγωγικότητας, αλλά ταυτόχρονα διευρύνει την επιφάνεια επίθεσης και αυξάνει τις απαιτήσεις για αποτελεσματικό έλεγχο των ενεργειών τους.
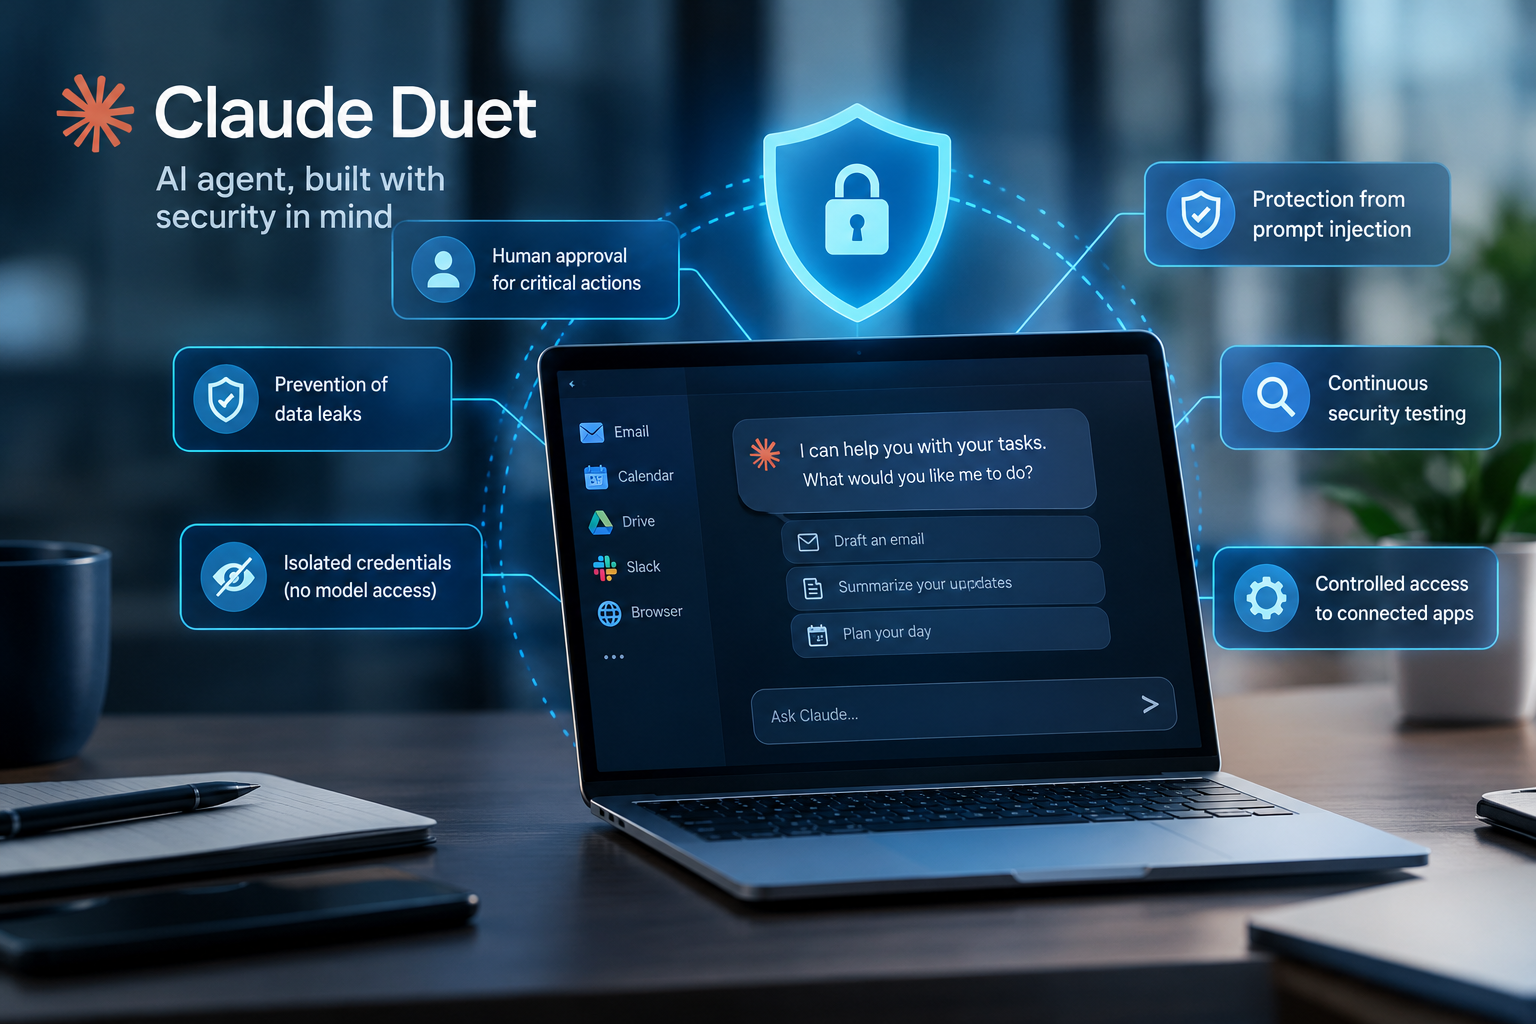
Σε αυτό το πλαίσιο, η Anthropic δημοσιοποίησε λεπτομέρειες για τις δικλίδες ασφαλείας και προστασίας της ιδιωτικότητας του Claude Duet, του νέου AI agent που μπορεί να παρακολουθεί συνδεδεμένους λογαριασμούς, να προετοιμάζει ενημερώσεις και να διεκπεραιώνει εργασίες ακόμη και όταν ο χρήστης δεν βρίσκεται ενεργά μπροστά στην οθόνη. Η σχετική ενημέρωση, που παρουσιάστηκε στις 23 Οκτωβρίου και αναλύθηκε από το Help Net Security στις 26 Οκτωβρίου 2026, εστιάζει στον τρόπο με τον οποίο η εταιρεία επιχειρεί να περιορίσει τις μη εξουσιοδοτημένες ενέργειες, τις διαρροές ευαίσθητων πληροφοριών και την εκμετάλλευση του agent μέσω κακόβουλων οδηγιών.
Ανθρώπινη έγκριση και έλεγχος ενεργειών
Μία από τις βασικές αρχές σχεδιασμού του Claude Duet είναι ότι η δυνατότητα εκτέλεσης μιας εργασίας δεν συνεπάγεται αυτόματα και απεριόριστη εξουσιοδότηση για την ολοκλήρωσή της. Ο agent μπορεί να διαβάζει πληροφορίες, να συντάσσει μηνύματα και να προετοιμάζει ενέργειες, αλλά για κρίσιμα βήματα, όπως η αποστολή μηνυμάτων, οι πληρωμές ή η διαγραφή δεδομένων, απαιτείται έγκριση από τον χρήστη.
Πριν από την εκτέλεση μιας τέτοιας ενέργειας, παρουσιάζονται οι σχετικές λεπτομέρειες, συμπεριλαμβανομένου του περιεχομένου, του προορισμού και των παραληπτών, ώστε ο χρήστης να μπορεί να αξιολογήσει τι πρόκειται να πραγματοποιηθεί.
Παράλληλα, η Anthropic αναφέρει ότι χρησιμοποιεί έναν ξεχωριστό αυτοματοποιημένο μηχανισμό ελέγχου, ο οποίος εξετάζει αν η προτεινόμενη ενέργεια συμφωνεί με την πρόθεση του χρήστη. Ο μηχανισμός αυτός λειτουργεί εκτός του μοντέλου που εκτελεί την εργασία, με στόχο να περιορίσει την πιθανότητα οι οδηγίες που εντοπίζονται σε ιστοσελίδες ή άλλο περιεχόμενο να επηρεάσουν την έγκριση μιας ενέργειας.
Υπάρχουν, επίσης, ενέργειες που παραμένουν απαγορευμένες ακόμη και αν ο χρήστης τις εγκρίνει, όπως η πρόσβαση σε λογαριασμούς τρίτων, η διαπραγμάτευση χρηματοοικονομικών τίτλων και η μεταφορά χρημάτων μεταξύ τραπεζικών λογαριασμών. Ορισμένες άλλες ενέργειες απαιτούν ξεχωριστή έγκριση κάθε φορά που εκτελούνται.
Η προσέγγιση αυτή αναδεικνύει μία κρίσιμη πρόκληση για την ασφάλεια των AI agents: η ανθρώπινη εποπτεία πρέπει να είναι ουσιαστική και όχι απλώς τυπική. Η υπερβολική συχνότητα αιτημάτων έγκρισης μπορεί να οδηγήσει σε κόπωση των χρηστών, οι οποίοι ενδέχεται να εγκρίνουν μηχανικά τις προτεινόμενες ενέργειες χωρίς να εξετάζουν επαρκώς τις συνέπειές τους.
Προστασία ευαίσθητων δεδομένων και διαπιστευτηρίων
Η διαχείριση ευαίσθητων πληροφοριών αποτελεί δεύτερο βασικό άξονα των μέτρων ασφαλείας. Σύμφωνα με την Anthropic, το Claude Duet χρησιμοποιεί ειδικό μηχανισμό ταξινόμησης, ο οποίος εξετάζει τα εξερχόμενα μηνύματα και τις μεταφορτώσεις μέσω του browser για τον εντοπισμό ευαίσθητων δεδομένων.
Το σύστημα έχει σχεδιαστεί ώστε να αποτρέπει την κοινοποίηση διαπιστευτηρίων, πλήρων αριθμών καρτών πληρωμής, τραπεζικών λογαριασμών και αριθμών κρατικών εγγράφων ταυτοποίησης. Για άλλες ευαίσθητες πληροφορίες, όπως δεδομένα υγείας ή οικονομικά στοιχεία, απαιτείται ρητή συγκατάθεση του χρήστη.
Ωστόσο, η εταιρεία αναγνωρίζει ότι οι έλεγχοι αυτοί δεν είναι αλάνθαστοι. Κατά τη διάρκεια της ερευνητικής διάθεσης του προϊόντος, ενδέχεται να μην εντοπιστούν ορισμένες ευαίσθητες πληροφορίες ή να επισημανθούν λανθασμένα μηνύματα που δεν περιέχουν προβληματικό περιεχόμενο. Η συγκεκριμένη παραδοχή είναι σημαντική, καθώς δείχνει ότι οι μηχανισμοί προστασίας πρέπει να αξιολογούνται με βάση τις πραγματικές επιδόσεις και τους περιορισμούς τους, όχι μόνο τις προβλεπόμενες λειτουργίες τους.
Ιδιαίτερη έμφαση δίνεται και στην προστασία των διαπιστευτηρίων. Η Anthropic αναφέρει ότι το μοντέλο δεν έχει άμεση πρόσβαση στους κωδικούς πρόσβασης, στα cookies του browser ή στα διακριτικά σύνδεσης (authentication tokens) των χρηστών.
Οι κωδικοί εισάγονται μέσω ειδικής φόρμας μέσα στην εφαρμογή Claude, κρυπτογραφούνται και μεταφέρονται απευθείας στον cloud browser, χωρίς να περνούν από το μοντέλο. Αντίστοιχα, για τις συνδεδεμένες εφαρμογές, ένας ξεχωριστός μηχανισμός διαχειρίζεται την προσθήκη των διακριτικών σύνδεσης στα σχετικά αιτήματα.
Η απομόνωση αυτή περιορίζει την έκθεση των μυστικών στοιχείων πρόσβασης, χωρίς να εξαλείφει όλους τους κινδύνους. Η Anthropic προειδοποιεί ότι κακόβουλοι παράγοντες θα μπορούσαν να επιχειρήσουν να μιμηθούν τις φόρμες εισαγωγής κωδικών. Για τον λόγο αυτό, οι χρήστες θα πρέπει να επαληθεύουν ότι τα αιτήματα σύνδεσης εμφανίζονται μέσα στην επίσημη εφαρμογή ή στο claude.ai και όχι μέσω ύποπτων email, SMS ή άλλων ιστοσελίδων.
Prompt injection: Όταν το περιεχόμενο γίνεται φορέας επίθεσης
Μία από τις πιο σύνθετες προκλήσεις για τους AI agents είναι το prompt injection, δηλαδή η προσπάθεια χειραγώγησης ενός συστήματος μέσω κακόβουλων οδηγιών που είναι ενσωματωμένες σε περιεχόμενο το οποίο καλείται να επεξεργαστεί.
Στην περίπτωση του Claude Duet, ο agent λειτουργεί μέσω ενός browser σε αποκλειστικό cloud virtual machine. Οι ιστοσελίδες εκτελούν τον δικό τους κώδικα μέσα στο περιβάλλον του browser, ενώ ο agent αλληλεπιδρά με αυτές μέσω ενεργειών όπως το άνοιγμα σελίδων, τα κλικ και η εισαγωγή κειμένου. Παρότι δεν έχει πρόσβαση στα browser cookies, το περιεχόμενο των ιστοσελίδων και τα αρχεία που κατεβάζει μπορεί να μεταφερθούν στο περιβάλλον επεξεργασίας του.
Αυτό δημιουργεί έναν δυνητικό δίαυλο επίθεσης: μια ιστοσελίδα ή ένα αρχείο μπορεί να περιέχει οδηγίες που επιχειρούν να πείσουν τον agent να παρακάμψει τους περιορισμούς του, να αποκαλύψει πληροφορίες ή να εκτελέσει ενέργειες που δεν ζήτησε ο χρήστης.
Η Anthropic αναφέρει ότι εφαρμόζει μηχανισμούς άμυνας απέναντι σε τέτοιου είδους επιθέσεις, ενώ ο ξεχωριστός έλεγχος των ενεργειών αποσκοπεί στο να μην μπορούν οι οδηγίες που διαβάζει ο agent να καθορίζουν από μόνες τους τι εγκρίνεται.
Η αντιμετώπιση του prompt injection παραμένει, ωστόσο, ζήτημα ευρύτερης σημασίας για την ασφάλεια της τεχνητής νοημοσύνης. Όσο περισσότεροι agents αποκτούν πρόσβαση σε εταιρικά δεδομένα, email, εργαλεία συνεργασίας και επιχειρησιακές εφαρμογές, τόσο μεγαλύτερη σημασία αποκτούν ο περιορισμός δικαιωμάτων, η απομόνωση περιβαλλόντων και η επαλήθευση κάθε ενέργειας με βάση την εξουσιοδότηση του χρήστη.
Δοκιμές ασφαλείας και περιορισμοί
Η Anthropic αναφέρει ότι το Claude Duet έχει υποβληθεί σε εσωτερικές δοκιμές από ομάδες red teaming, οι οποίες εξέτασαν μεταξύ άλλων αν ο agent μπορούσε να διαρρεύσει πληροφορίες, να ενεργήσει χωρίς έγκριση ή να ακολουθήσει κακόβουλες οδηγίες. Επιπλέον, εξωτερική εταιρεία πραγματοποίησε δοκιμές διείσδυσης με πρόσβαση στον πηγαίο κώδικα, ενώ η υπηρεσία καλύπτεται από το δημόσιο πρόγραμμα αναφοράς ευπαθειών της εταιρείας μέσω του HackerOne.
Η εταιρεία αναφέρει επίσης ότι συνεχίζονται δοκιμές σε επιμέρους στοιχεία της υποδομής, όπως ο cloud browser και η φόρμα εισαγωγής στοιχείων σύνδεσης. Ταυτόχρονα, αναγνωρίζει ότι οι μηχανισμοί ανίχνευσης ευαίσθητων πληροφοριών ενδέχεται να παρουσιάσουν αστοχίες.
Αξίζει να σημειωθεί ότι το Claude Duet βρίσκεται σε ερευνητική διάθεση (research preview), με πρόσβαση μέσω λίστας αναμονής για συνδρομητές Pro και Max στις ΗΠΑ. Συνεπώς, οι αναφερόμενες δικλίδες ασφαλείας περιγράφουν τον σχεδιασμό και τα μέτρα που δηλώνει η κατασκευάστρια εταιρεία, όχι μια ανεξάρτητη απόδειξη ότι κάθε κίνδυνος έχει αντιμετωπιστεί.
Η ασφάλεια των AI agents ως ζήτημα διακυβέρνησης
Η περίπτωση του Claude Duet αναδεικνύει μια ευρύτερη αλλαγή στις απαιτήσεις ασφάλειας των συστημάτων τεχνητής νοημοσύνης. Όταν ένας agent μπορεί να διαβάζει δεδομένα, να χρησιμοποιεί συνδεδεμένες εφαρμογές και να εκτελεί εργασίες στο παρασκήνιο, η αξιολόγησή του δεν μπορεί να περιορίζεται στην ακρίβεια των απαντήσεών του.
Οι οργανισμοί χρειάζεται να εξετάζουν ποια δεδομένα μπορεί να προσπελάσει κάθε agent, ποιες ενέργειες επιτρέπεται να εκτελεί, πότε απαιτείται ανθρώπινη έγκριση και πώς καταγράφονται και ελέγχονται οι ενέργειές του. Εξίσου σημαντικό είναι να διασφαλίζεται ότι η αποσύνδεση μιας εφαρμογής, η ανάκληση δικαιωμάτων και η διαχείριση της αποθηκευμένης μνήμης λειτουργούν σύμφωνα με τις πολιτικές του οργανισμού.
Σύμφωνα με τις πληροφορίες της Anthropic, η αποσύνδεση μιας εφαρμογής σταματά τη νέα πρόσβαση, αλλά δεν διαγράφει αυτομάτως πληροφορίες που έχουν ήδη διατηρηθεί στη μνήμη του Duet. Αυτό υπογραμμίζει ότι η διαχείριση πρόσβασης και η διαχείριση δεδομένων που έχουν ήδη αποθηκευτεί αποτελούν διαφορετικές λειτουργίες και πρέπει να αντιμετωπίζονται ξεχωριστά.
Το βασικό συμπέρασμα είναι ότι η ασφαλής αξιοποίηση των AI agents απαιτεί συνδυασμό τεχνικών ελέγχων, σαφών ορίων εξουσιοδότησης, προστασίας διαπιστευτηρίων, συνεχών δοκιμών και ανθρώπινης εποπτείας. Οι δικλίδες που παρουσιάζει η Anthropic αποτελούν ένα παράδειγμα αυτής της προσέγγισης, αλλά η αποτελεσματικότητά τους θα πρέπει να αξιολογείται διαρκώς, καθώς οι δυνατότητες των agents και οι τεχνικές επίθεσης εξελίσσονται.
Για τις ομάδες κυβερνοασφάλειας, το ζητούμενο δεν είναι απλώς να επιτρέψουν ή να απαγορεύσουν τη χρήση της τεχνητής νοημοσύνης. Είναι να καθορίσουν με ακρίβεια ποια δεδομένα και ποιες ενέργειες μπορούν να αναλαμβάνουν οι AI agents, με ποια δικαιώματα, υπό ποιους ελέγχους και με ποια δυνατότητα παρέμβασης όταν κάτι δεν εξελίσσεται όπως προβλέπεται.
Γράφει ο Βλάσης Αμανατίδης