





Ελεγκτές βιομηχανικής ψύξης μετατρέπονται σε κόμβους αποστολής ανεπιθύμητης αλληλογραφίας και δρομολόγησης κακόβουλης κίνησης. Η έρευνα της SecurityScorecard αποκαλύπτει πώς ευάλωτες συσκευές OT/IoT αξιοποιούνται από κυβερνοεγκληματίες, αναδεικνύοντας τους κινδύνους από την ανεπαρκή προστασία των συστημάτων που υποστηρίζουν κρίσιμες επιχειρησιακές λειτουργίες.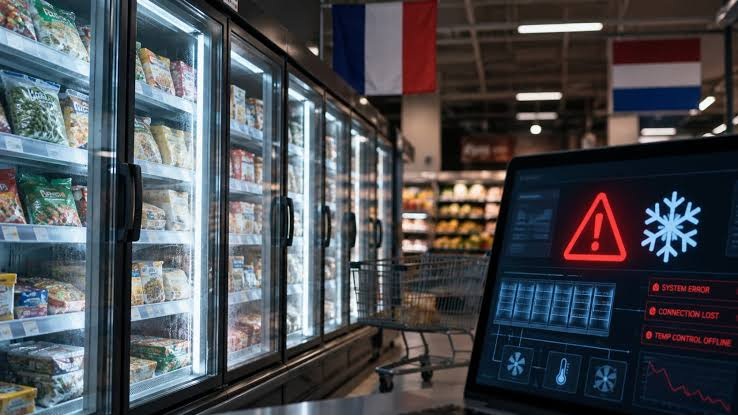
Μια νέα, ιδιαίτερα ανησυχητική διάσταση στις κυβερνοεπιθέσεις κατά συστημάτων βιομηχανικής ψύξης αποκαλύπτει έρευνα της SecurityScorecard. Σύμφωνα με τα ευρήματα της ομάδας STRIKE Threat Intelligence, ελεγκτές ψυκτικών εγκαταστάσεων που χρησιμοποιούνται σε super market και αποθηκευτικούς χώρους έχουν παραβιαστεί και αξιοποιούνται ως μέρος μιας ύποπτης υποδομής botnet, για την αποστολή spam emails, τη δρομολόγηση διαδικτυακής κίνησης και τη λειτουργία υπηρεσιών proxy.
Η εξέλιξη αυτή έρχεται σε μια περίοδο κατά την οποία καταγράφεται μια σειρά κυβερνοεπιθέσεων σε συστήματα ψύξης ευρωπαϊκών επιχειρήσεων. Τον Οκτώβριο, εκατοντάδες super market στη Γαλλία αναγκάστηκαν να απορρίψουν αλλοιωμένα τρόφιμα, όταν επιτιθέμενοι απέκτησαν πρόσβαση στα συστήματα διαχείρισης των ψυγείων και των καταψυκτών και άλλαξαν τις ρυθμίσεις λειτουργίας τους, προκαλώντας αύξηση της θερμοκρασίας.
Ακολούθησε νέο κύμα επιθέσεων σε καταστήματα στο Βέλγιο, το Λουξεμβούργο και τη Σουηδία, ενώ στη συνέχεια αναφέρθηκαν αντίστοιχα περιστατικά στη Φινλανδία, την Ιρλανδία, την Εσθονία και την Ολλανδία. Παράλληλα, το Γαλλικό Ίδρυμα Αίματος (EFS) επιβεβαίωσε ότι ψυκτικοί θάλαμοι σε τρεις εγκαταστάσεις του παρουσίασαν απότομη αύξηση θερμοκρασίας, έπειτα από παραβίαση προμηθευτή εξοπλισμού ψύξης.
Η νέα έρευνα της SecurityScorecard δεν αποδεικνύει ότι η δραστηριότητα του botnet συνδέεται με τις συγκεκριμένες επιθέσεις. Αναδεικνύει, ωστόσο, ότι οι ίδιες κατηγορίες εξοπλισμού μπορούν να αποτελέσουν στόχο και εργαλείο διαφορετικών μορφών κυβερνοεγκληματικής δραστηριότητας.
Ελεγκτές ψύξης ως κόμβοι κυβερνοεγκληματικής δραστηριότητας
Στο επίκεντρο της έρευνας βρίσκονται οι ελεγκτές Copeland XWEB PRO, οι οποίοι αρχικά αναπτύχθηκαν από την Dixell και χρησιμοποιούνται για την εποπτεία και τον έλεγχο ψυκτικών εγκαταστάσεων. Πρόκειται για συσκευές που διαχειρίζονται συστοιχίες ψυγείων και καταψυκτών, επιτρέποντας στους τεχνικούς να παρακολουθούν θερμοκρασίες και να τροποποιούν παραμέτρους λειτουργίας εξ αποστάσεως.
Η ομάδα STRIKE αξιοποίησε δεδομένα από σαρώσεις του διαδικτύου και ανάλυση δικτυακής κίνησης, προκειμένου να εντοπίσει εκτεθειμένους ελεγκτές και να εξετάσει τη δραστηριότητά τους. Εντόπισε εννέα διευθύνσεις IP που παρουσίαζαν ασυνήθιστη εξερχόμενη δραστηριότητα email, χωρίς να λαμβάνουν αντίστοιχα εισερχόμενα μηνύματα, συμπεριφορά που δεν συνάδει με τη λειτουργία ενός νόμιμου mail server.
Τρεις από τις εννέα διευθύνσεις επιβεβαιώθηκε ότι αντιστοιχούσαν σε πραγματικούς ελεγκτές XWEB, μέσω της ανάλυσης των ψηφιακών πιστοποιητικών TLS ή των χαρακτηριστικών των web interfaces τους.
Ιδιαίτερο ενδιαφέρον παρουσιάζει η επικάλυψη των στόχων των εξερχόμενων μηνυμάτων. Οι τρεις πιο δραστήριοι κόμβοι μοιράζονταν περίπου το 47% των διευθύνσεων στις οποίες έστελναν email, ενώ 508 από τους συνολικά 1.041 στόχους είχαν δεχθεί μηνύματα από τουλάχιστον δύο διαφορετικούς κόμβους. Σύμφωνα με τους ερευνητές, αυτή η σύγκλιση υποδηλώνει συντονισμένη δραστηριότητα και πιθανή λειτουργία υπό τον έλεγχο ενός κοινού φορέα.
Η έρευνα αποκάλυψε επίσης δύο ακόμη περιπτώσεις κατά τις οποίες ελεγκτές ψύξης χρησιμοποιούνταν για διαφορετικούς σκοπούς. Ένας ελεγκτής σε δίκτυο στη Ναμίμπια λειτουργούσε ως πύλη διοχέτευσης δικτυακής κίνησης (tunnel gateway), μεταφέροντας το 71% του συνολικού όγκου κίνησης που καταγράφηκε στο συγκεκριμένο δείγμα. Ένας δεύτερος, στο Τρινιντάντ και Τομπάγκο, συνδέθηκε με 10.643 διαφορετικά συστήματα μέσα σε μόλις 17 ώρες, παρουσιάζοντας συμπεριφορά αντίστοιχη με εκείνη ενός residential proxy exit point.
Η ευπάθεια που διευκολύνει την παραβίαση
Ως πιθανό σημείο αρχικής πρόσβασης των επιτιθέμενων, η SecurityScorecard υποδεικνύει την ευπάθεια CVE-2026-25085, η οποία αφορά μηχανισμό ελέγχου ταυτότητας των ελεγκτών Copeland XWEB PRO. Η συγκεκριμένη αδυναμία επιτρέπει σε μη πιστοποιημένους χρήστες να παρακάμψουν τη διαδικασία εισόδου και να αποκτήσουν πρόσβαση στο περιβάλλον διαχείρισης.
Η ευπάθεια αποτελεί μέρος ενός ευρύτερου συνόλου 23 αδυναμιών που εντόπισε η ομάδα Claroty Team82 και γνωστοποίησε στη CISA, η οποία δημοσίευσε σχετική προειδοποίηση τον Φεβρουάριο του 2026. Η CVE-2026-25085 αφορά εκδόσεις XWEB PRO έως και την 1.12.1, με τον κατασκευαστή να έχει διαθέσει διορθώσεις και να συστήνει την αναβάθμιση του λογισμικού.
Το πρόβλημα δεν περιορίζεται, ωστόσο, στην ύπαρξη μιας ευπάθειας. Όπως επισημαίνουν οι ερευνητές, οι συγκεκριμένοι ελεγκτές αποτελούν ουσιαστικά μικρούς υπολογιστές με λειτουργικό σύστημα Linux, σταθερή διεύθυνση IP και δυνατότητα απομακρυσμένης διαχείρισης. Όταν εκτίθενται απευθείας στο διαδίκτυο, χωρίς ενημερώσεις ασφαλείας, επαρκή καταγραφή συμβάντων ή συνεχή παρακολούθηση, μπορούν να παραμείνουν παραβιασμένοι για εβδομάδες ή ακόμη και μήνες χωρίς να γίνει αντιληπτό.
Παράλληλο περιστατικό: 743 αλλαγές στις ρυθμίσεις ψυκτικής εγκατάστασης
Την ίδια περίοδο, η Ransom-ISAC δημοσίευσε ξεχωριστή ανάλυση για την παραβίαση ενός ακόμη ελεγκτή Copeland XWEB Pro, σε εμπορική εγκατάσταση ψύξης, της οποίας η ταυτότητα δεν αποκαλύφθηκε.
Σύμφωνα με τα αρχεία καταγραφής, τις πρώτες πρωινές ώρες της 2ας Νοεμβρίου, δύο συνεδρίες Administrator, προερχόμενες από διευθύνσεις IP στην Αυστραλία και την Ολλανδία, απέκτησαν πρόσβαση στον ελεγκτή. Αρχικά διάβασαν τις ρυθμίσεις 31 συσκευών και στη συνέχεια πραγματοποίησαν συνολικά 743 αλλαγές παραμέτρων.
Μεταξύ άλλων, καταγράφηκαν ακραίες τιμές θερμοκρασίας-στόχου (setpoints), όπως 110°C και 150°C, εντολές σίγασης συναγερμών, ενεργοποίησης κύκλων απόψυξης και κλειδώματος των τοπικών πληκτρολογίων, με αποτέλεσμα να περιοριστούν οι δυνατότητες τοπικής παρέμβασης.
Ιδιαίτερα ανησυχητικό είναι ότι, σύμφωνα με την ανάλυση της Ransom-ISAC, οι επιτιθέμενοι δεν χρειάστηκε να εκμεταλλευτούν κάποια ευπάθεια λογισμικού. Η πρόσβαση επιτεύχθηκε με τη χρήση των προεπιλεγμένων διαπιστευτηρίων Administrator, τα οποία δεν είχαν αλλάξει από τον διαχειριστή της εγκατάστασης.
Τα διαθέσιμα αρχεία καταγραφής δεν επιτρέπουν να εξακριβωθεί εάν οι εντολές εκτελέστηκαν πλήρως, ποιες πραγματικές θερμοκρασίες αναπτύχθηκαν ή εάν υπήρξαν απώλειες προϊόντων. Επιπλέον, παρά τη χρονική σύμπτωση με την επίθεση στις γαλλικές εγκαταστάσεις αίματος, δεν έχει τεκμηριωθεί σύνδεση μεταξύ των περιστατικών.
Η ασφάλεια των OT συστημάτων στο επίκεντρο
Τα ευρήματα των δύο ερευνών αναδεικνύουν ένα ευρύτερο πρόβλημα για την ασφάλεια των βιομηχανικών συστημάτων ελέγχου (OT) και των συνδεδεμένων συσκευών IoT. Εξοπλισμός που παραδοσιακά αντιμετωπιζόταν ως μέρος της τεχνικής υποδομής μιας εγκατάστασης μετατρέπεται πλέον σε δυνητικό σημείο εισόδου για κυβερνοεπιθέσεις, αλλά και σε εργαλείο για την απόκρυψη και τη διευκόλυνση άλλων παράνομων δραστηριοτήτων.
Η απομακρυσμένη πρόσβαση, η χρήση προεπιλεγμένων κωδικών, η καθυστέρηση εγκατάστασης ενημερώσεων ασφαλείας και η απουσία συστηματικής παρακολούθησης δημιουργούν ένα ιδιαίτερα επικίνδυνο περιβάλλον. Ειδικά όταν ένας κεντρικός ελεγκτής μπορεί να επηρεάσει τη λειτουργία δεκάδων ψυκτικών μονάδων, η παραβίασή του δεν αποτελεί απλώς ένα περιστατικό IT security, αλλά ενδέχεται να έχει άμεσες επιπτώσεις στη φυσική λειτουργία μιας επιχείρησης.
Οι οργανισμοί που χρησιμοποιούν αντίστοιχο εξοπλισμό χρειάζεται να επανεξετάσουν την έκθεσή του στο διαδίκτυο, να περιορίσουν την απομακρυσμένη πρόσβαση μέσω ασφαλών μηχανισμών, να αλλάξουν τα προεπιλεγμένα διαπιστευτήρια, να εφαρμόζουν τις διαθέσιμες ενημερώσεις και να εντάξουν τις συσκευές OT σε διαδικασίες καταγραφής και παρακολούθησης συμβάντων.
Το σημαντικότερο συμπέρασμα είναι ότι η κυβερνοασφάλεια δεν αφορά πλέον μόνο τους servers, τους υπολογιστές και τα εταιρικά δίκτυα. Αφορά κάθε συνδεδεμένη συσκευή που μπορεί να επηρεάσει την επιχειρησιακή συνέχεια, την ασφάλεια των προϊόντων και την αξιοπιστία μιας εγκατάστασης. Ακόμη και ένας ελεγκτής ψύξης σε ένα super market μπορεί να αποτελέσει κρίσιμο κρίκο στην αλυσίδα μιας κυβερνοεπίθεσης.