





Στο στόχαστρο αλυσίδες σούπερ μάρκετ στο Βέλγιο και τη Σουηδία βρέθηκαν από νέες κυβερνοεπιθέσεις, κατά τις οποίες οι θερμοκρασίες σε ψυγεία και καταψύκτες αυξήθηκαν απότομα, θέτοντας σε κίνδυνο μεγάλες ποσότητες τροφίμων. Τα περιστατικά αναδεικνύουν τους κινδύνους που προκύπτουν όταν συστήματα Operational Technology (OT), τα οποία ελέγχουν κρίσιμες φυσικές λειτουργίες επιχειρήσεων, παραμένουν εκτεθειμένα σε κυβερνοαπειλές.
του Βλάση Αμανατίδη
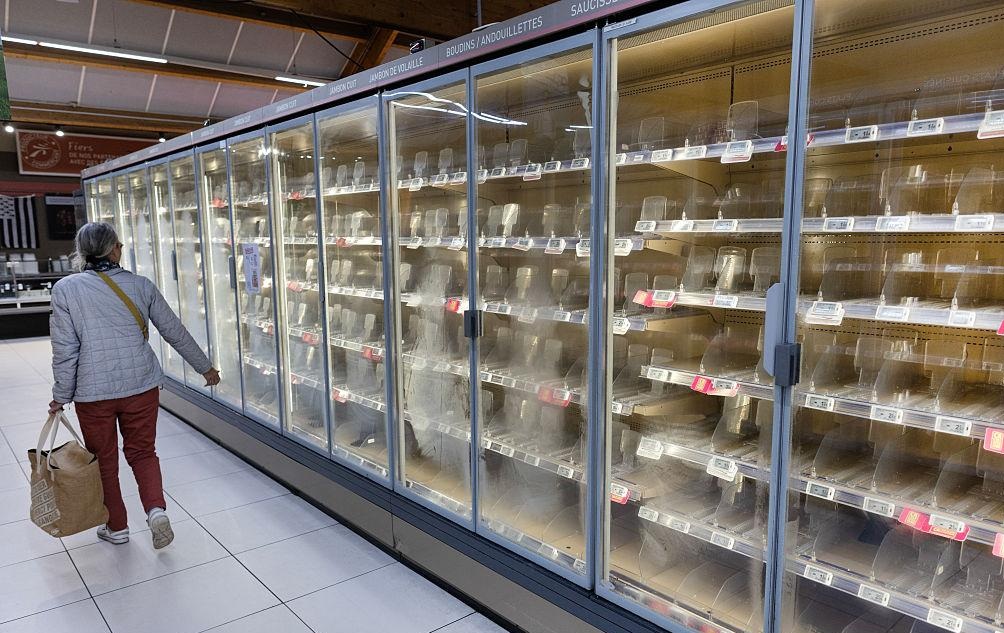
Νέο κύμα κυβερνοεπιθέσεων με στόχο τις υποδομές ψύξης μεγάλων αλυσίδων λιανεμπορίου καταγράφηκε στις 2 Νοεμβρίου 2026 σε Βέλγιο και Σουηδία, λίγες μόλις εβδομάδες μετά από αντίστοιχη επίθεση μεγάλης κλίμακας στη Γαλλία. Αυτή τη φορά, οι επιθέσεις επηρέασαν εγκαταστάσεις των αλυσίδων Delhaize και Carrefour στο Βέλγιο, καθώς και ICA και Coop στη Σουηδία, προκαλώντας απότομη αύξηση της θερμοκρασίας σε ψυγεία και καταψύκτες.
Σύμφωνα με δημοσίευμα των Financial Times, στο Βέλγιο επηρεάστηκαν περίπου 40 καταστήματα Delhaize, 15 Carrefour και πέντε καταστήματα Spar, ενώ στη Σουηδία αναφέρθηκαν επτά καταστήματα Coop και τουλάχιστον τέσσερα ICA. Η Delhaize επιβεβαίωσε ότι αντιμετώπισε περιστατικό πληροφορικής που επηρέασε τα συστήματα ψύξης, ενώ η ICA ανακοίνωσε ότι ορισμένα καταστήματά της αντιμετώπισαν αντίστοιχο πρόβλημα. Η Coop επιβεβαίωσε προβλήματα σε έξι καταστήματα, σύμφωνα με δηλώσεις της στον σουηδικό Τύπο.
Ιδιαίτερη αίσθηση προκάλεσε η αναφορά καταστήματος ICA στη Σουηδία, σύμφωνα με την οποία οι θερμοκρασίες των ψυκτικών εγκαταστάσεων έφτασαν τους 50°C. Το Reuters επιβεβαίωσε ότι το συγκεκριμένο κατάστημα απέδωσε το περιστατικό σε κυβερνοεπίθεση, χωρίς ωστόσο να υπάρχει ακόμη πλήρης τεχνική εικόνα για τον τρόπο με τον οποίο πραγματοποιήθηκε η παραβίαση.
Στο Βέλγιο, σύμφωνα με το RTL Info, η θερμοκρασία σε αρκετές ψυκτικές εγκαταστάσεις, κυρίως καταψύκτες, αυξήθηκε απότομα και έφτασε κατά μέσο όρο περίπου τους 15°C. Η Delhaize είχε ήδη ειδοποιήσει τους υπευθύνους των καταστημάτων με μηνύματα SMS περίπου στις 04:00 το πρωί, ζητώντας τους να αντιμετωπίσουν το πρόβλημα. Σε ορισμένες περιπτώσεις επιστρατεύτηκαν ακόμη και φορτηγά-ψυγεία για τη διάσωση των προϊόντων.
Από τον κυβερνοχώρο στη φυσική λειτουργία των επιχειρήσεων
Το ιδιαίτερο χαρακτηριστικό αυτών των επιθέσεων είναι ότι δεν φαίνεται να έχουν ως κύριο στόχο την υποκλοπή δεδομένων ή την παραβίαση συνηθισμένων πληροφοριακών συστημάτων. Αντίθετα, οι επιτιθέμενοι παρεμβαίνουν σε συστήματα ελέγχου που διαχειρίζονται πραγματικές εγκαταστάσεις και επηρεάζουν άμεσα τη λειτουργία των επιχειρήσεων.
Οι σύγχρονες εγκαταστάσεις ψύξης των σούπερ μάρκετ βασίζονται σε ένα δίκτυο ελεγκτών, αισθητήρων θερμοκρασίας και μονάδων αυτοματισμού, οι οποίοι συνεργάζονται για τη διατήρηση των κατάλληλων συνθηκών συντήρησης. Η λειτουργία τους συντονίζεται συχνά από κεντρικές μονάδες διαχείρισης, μέσω των οποίων οι τεχνικοί μπορούν να παρακολουθούν τις θερμοκρασίες, να ρυθμίζουν τα επιμέρους κυκλώματα, να διαχειρίζονται τα προγράμματα λειτουργίας και να λαμβάνουν ειδοποιήσεις για ενδεχόμενες δυσλειτουργίες.
Η απομακρυσμένη πρόσβαση διευκολύνει σημαντικά τη συντήρηση, καθώς επιτρέπει στους τεχνικούς να πραγματοποιούν διαγνωστικούς ελέγχους και αλλαγές ρυθμίσεων χωρίς να χρειάζεται να βρίσκονται φυσικά σε κάθε κατάστημα. Ωστόσο, όταν οι αντίστοιχες διεπαφές διαχείρισης είναι εκτεθειμένες στο διαδίκτυο ή προστατεύονται ανεπαρκώς, μπορούν να αποτελέσουν σημείο εισόδου για κακόβουλους χρήστες.
Οι τεχνικές ευπάθειες πίσω από τις επιθέσεις
Ιδιαίτερο ενδιαφέρον παρουσιάζει η προηγούμενη επίθεση στη Γαλλία, καθώς εκεί έχουν δημοσιοποιηθεί περισσότερες τεχνικές πληροφορίες για τις υποδομές που επηρεάστηκαν.
Σύμφωνα με το Reuters και το Le Monde, εκατοντάδες καταστήματα αντιμετώπισαν προβλήματα στις ψυκτικές τους εγκαταστάσεις κατά το διάστημα 11-12 Οκτωβρίου. Οι επιθέσεις συνδέθηκαν με συστήματα διαχείρισης ψύξης της δανέζικης Danfoss, ενώ η γαλλική υπηρεσία κυβερνοασφάλειας εντόπισε προβλήματα και σε συστήματα των Copeland και Dixell.
Στην περίπτωση της Danfoss, σημαντικό ενδιαφέρον παρουσιάζει ο κεντρικός ελεγκτής AK-SM 800A, μια πλατφόρμα που χρησιμοποιείται σε εγκαταστάσεις ψύξης σούπερ μάρκετ, αποθηκευτικούς χώρους και εμπορικά κτίρια. Παρέχει κεντρική εποπτεία των ψυκτικών κυκλωμάτων και επιτρέπει τη διαχείριση παραμέτρων θερμοκρασίας, συναγερμών, χρονοπρογραμμάτων και λειτουργιών συντήρησης μέσω ενσωματωμένης web διεπαφής.
Τον Αύγουστο του 2026, η ομάδα ερευνητών Team82 της εταιρείας Claroty δημοσίευσε αναλυτική έρευνα για ευπάθειες της συγκεκριμένης πλατφόρμας. Οι ερευνητές εντόπισαν, μεταξύ άλλων, μηχανισμό παράκαμψης αυθεντικοποίησης, καθώς και ευπάθεια τύπου Command Injection, η οποία μπορούσε να επιτρέψει την εκτέλεση αυθαίρετων εντολών στο λειτουργικό σύστημα της συσκευής μετά την απόκτηση πρόσβασης.
Ειδικότερα, η ευπάθεια CVE-2025-41450 αφορούσε αδυναμία στον μηχανισμό αυθεντικοποίησης, ενώ οι CVE-2025-41451 και CVE-2025-41452 σχετίζονταν αντίστοιχα με δυνατότητα εκτέλεσης εντολών στο λειτουργικό σύστημα και μη εξουσιοδοτημένη τροποποίηση ρυθμίσεων της web διεπαφής. Οι συγκεκριμένες αδυναμίες επηρέαζαν εκδόσεις της σειράς AK-SM 8xxA πριν από τις αντίστοιχες διορθώσεις.
Η Danfoss έχει δημοσιεύσει σχετικές προειδοποιήσεις ασφαλείας και έχει διαθέσει διορθωμένες εκδόσεις λογισμικού, με την έκδοση 4.3.1 να αντιμετωπίζει τις δύο τελευταίες ευπάθειες. Η Claroty ανέφερε επίσης ότι εντόπισε χιλιάδες δημόσια προσβάσιμες διεπαφές διαχείρισης της συγκεκριμένης πλατφόρμας κατά την έρευνά της.
Στη γαλλική επίθεση, σύμφωνα με το Le Monde, οι δράστες δεν περιορίστηκαν στην αύξηση της θερμοκρασίας. Σε ορισμένες περιπτώσεις φέρεται να παρέτειναν τον κύκλο απόψυξης των καταψυκτών από μία σε οκτώ ώρες, καθυστερώντας έτσι την ενεργοποίηση των συναγερμών και την αντίδραση του προσωπικού. Πρόκειται για μια ιδιαίτερα σημαντική τεχνική λεπτομέρεια, καθώς δείχνει ότι η κακόβουλη παρέμβαση μπορεί να επηρεάσει όχι μόνο τη λειτουργία ενός εξοπλισμού, αλλά και τους μηχανισμούς έγκαιρης προειδοποίησης.
Πρέπει, ωστόσο, να διευκρινιστεί ότι δεν έχει επιβεβαιωθεί πως οι επιθέσεις στο Βέλγιο και τη Σουηδία αξιοποίησαν τις ίδιες ευπάθειες ή τον ίδιο εξοπλισμό. Η Danfoss έχει επίσης επισημάνει ότι δεν έχει διαπιστωθεί σύνδεση των δικών της συστημάτων με τα νέα περιστατικά της 2ας Νοεμβρίου.
Το πρόβλημα της ασφάλειας των OT συστημάτων
Τα περιστατικά αναδεικνύουν μια σημαντική πρόκληση για τις επιχειρήσεις που διαθέτουν εκτεταμένες εγκαταστάσεις αυτοματισμού. Η ασφάλεια των πληροφοριακών συστημάτων (IT) δεν αρκεί όταν οι υποδομές OT, που ελέγχουν φυσικές λειτουργίες, δεν προστατεύονται με αντίστοιχο τρόπο.
Η διασύνδεση των συστημάτων ψύξης με εταιρικά δίκτυα και υπηρεσίες απομακρυσμένης διαχείρισης δημιουργεί πρόσθετες απαιτήσεις προστασίας. Η έκθεση των διεπαφών διαχείρισης στο διαδίκτυο, η χρήση παλαιών εκδόσεων firmware, οι ανεπαρκείς μηχανισμοί αυθεντικοποίησης και η απουσία ουσιαστικού διαχωρισμού δικτύων μπορούν να διευκολύνουν την πρόσβαση μη εξουσιοδοτημένων χρηστών.
Για τον περιορισμό των κινδύνων απαιτείται, μεταξύ άλλων, τακτική αναβάθμιση firmware και λογισμικού, κατάργηση της άμεσης έκθεσης των διεπαφών διαχείρισης στο διαδίκτυο, χρήση ασφαλών VPN και πολυπαραγοντικής αυθεντικοποίησης όπου υποστηρίζεται, καθώς και αυστηρός διαχωρισμός των δικτύων IT και OT. Παράλληλα, είναι σημαντικό να υπάρχουν ανεξάρτητοι μηχανισμοί παρακολούθησης θερμοκρασίας και συναγερμών, ώστε μια παραβίαση του κεντρικού συστήματος ελέγχου να μην μπορεί να καταργήσει ταυτόχρονα και τις δυνατότητες έγκαιρης ανίχνευσης.
Η επιχειρησιακή διάσταση της κυβερνοασφάλειας
Οι οικονομικές συνέπειες τέτοιων επιθέσεων είναι άμεσες. Η απώλεια της ψυκτικής αλυσίδας μπορεί να οδηγήσει στην καταστροφή μεγάλων ποσοτήτων τροφίμων, καθώς οι επιχειρήσεις υποχρεώνονται να αποσύρουν προϊόντα που δεν μπορούν πλέον να διατεθούν με ασφάλεια στους καταναλωτές. Στη Γαλλία, οι ζημιές από τα περιστατικά του Οκτωβρίου εκτιμήθηκε ότι θα μπορούσαν να φτάσουν δεκάδες εκατομμύρια ευρώ, ενώ ορισμένα καταστήματα χρειάστηκε να παραμείνουν προσωρινά κλειστά.
Το σημαντικότερο συμπέρασμα είναι ότι οι κυβερνοεπιθέσεις δεν χρειάζεται να προκαλέσουν διαρροή δεδομένων ή να παραλύσουν τα εταιρικά πληροφοριακά συστήματα για να έχουν σοβαρές επιπτώσεις. Η παρέμβαση σε έναν ελεγκτή ψύξης, σε ένα σύστημα κλιματισμού ή σε μια βιομηχανική μονάδα μπορεί να δημιουργήσει πραγματική ζημιά, να διαταράξει την επιχειρησιακή συνέχεια και να επηρεάσει ακόμη και την ασφάλεια των προϊόντων και των καταναλωτών.
Για τις επιχειρήσεις λιανεμπορίου, αλλά και για κάθε οργανισμό που βασίζεται σε συνδεδεμένες εγκαταστάσεις και αυτοματισμούς, η προστασία των OT υποδομών πρέπει πλέον να αποτελεί αναπόσπαστο μέρος της συνολικής στρατηγικής κυβερνοασφάλειας.