

Από την προστασία των δεδομένων και τη διαχείριση κινδύνων έως τα μετρήσιμα μέτρα ασφαλείας, η εμπειρία της κυβερνοασφάλειας μπορεί να αποτελέσει οδηγό για την υπεύθυνη ανάπτυξη της Τεχνητής Νοημοσύνης.
Η ανάπτυξη της Τεχνητής Νοημοσύνης (AI) μάς φέρνει μπροστά σε ένα γνώριμο σημείο καμπής για την ιδιωτικότητα, την κυβερνοασφάλεια και την προστασία των χρηστών. Έχουμε την ευκαιρία να αξιοποιήσουμε δεκαετίες εμπειρίας από την ασφάλεια των πληροφοριακών συστημάτων, προτού οι νέες τεχνολογίες δημιουργήσουν κινδύνους που θα είναι δύσκολο να αναστραφούν.
Ένα περιστατικό που αφορά ένα τρίχρονο παιδί, στο οποίο θα αναφερθώ με το ψευδώνυμο Adia για την προστασία της ταυτότητάς του, ανέδειξε με τον πιο σκληρό τρόπο τη σημασία αυτής της ευθύνης. Το παιδί εμφανιζόταν σε εικόνα σεξουαλικής κακοποίησης ανηλίκου που είχε αναρτηθεί στο διαδίκτυο. Για να παρέμβουν οι αρμόδιες αρχές, έπρεπε να εντοπιστεί η τοποθεσία του, να προσδιοριστεί η αρμόδια δικαιοδοσία και να διαβιβαστούν αξιοποιήσιμες πληροφορίες στον κατάλληλο αξιωματούχο.
Ενώ η τεχνολογία που διευκόλυνε την εκμετάλλευση λειτουργούσε παγκοσμίως και σχεδόν ακαριαία, οι διαδικασίες προστασίας μπορούσαν να διαρκέσουν περίπου 30 ημέρες. Μέσα από την πρωτοβουλία Intel Inside, Safer Children Outside, συνέβαλα σε μια συνεργασία δημόσιου και ιδιωτικού τομέα, με τη συμμετοχή εταιρειών τεχνολογίας, μη κερδοσκοπικών οργανισμών και διωκτικών αρχών. Η προσπάθεια συνέβαλε στη μείωση του χρόνου από περίπου 30 ημέρες σε περίπου 24 ώρες.
Η εμπειρία αυτή ενίσχυσε μια βασική πεποίθησή μου: όταν η τεχνολογία δημιουργεί κινδύνους για την ανθρώπινη ασφάλεια, ακόμη και ανταγωνιστικές επιχειρήσεις μπορούν να συνεργαστούν για έναν κοινό σκοπό.
Ύστερα από σχεδόν 30 χρόνια στον χώρο της τεχνολογίας, συμπεριλαμβανομένης της επαγγελματικής μου πορείας στην Intel, θεωρώ ότι η ασφάλεια της Τεχνητής Νοημοσύνης απαιτεί την ίδια προσέγγιση.
Οι νέοι κίνδυνοι απαιτούν γνώριμες αρχές ασφάλειας
Τα συστήματα AI μπορούν πλέον να δημιουργούν κώδικα, να αλληλεπιδρούν με εταιρικές εφαρμογές, να επεξεργάζονται ευαίσθητες πληροφορίες και να εκτελούν σύνθετες εργασίες με περιορισμένη ανθρώπινη παρέμβαση. Οι δυνατότητες αυτές προσφέρουν σημαντικές ευκαιρίες, αλλά παράλληλα διευρύνουν την επιφάνεια επίθεσης και δημιουργούν νέους επιχειρησιακούς κινδύνους.
Για τους επαγγελματίες της κυβερνοασφάλειας, πολλές από τις προκλήσεις είναι ήδη γνώριμες. Η διαχείριση ταυτοτήτων και δικαιωμάτων πρόσβασης, η αρχή των ελάχιστων προνομίων, η προστασία των δεδομένων, η ασφάλεια της εφοδιαστικής αλυσίδας και η διαχείριση ευπαθειών παραμένουν θεμελιώδεις απαιτήσεις.
Ωστόσο, οι περισσότερο αυτόνομοι AI agents εισάγουν πρόσθετες πολυπλοκότητες. Ένας agent με υπερβολικά δικαιώματα μπορεί να εκτελέσει μη εξουσιοδοτημένες ενέργειες. Μια επίθεση μέσω prompt injection μπορεί να χειραγωγήσει τη συμπεριφορά του, ενώ μια παραβιασμένη διασύνδεση με άλλο σύστημα μπορεί να οδηγήσει σε διαρροή πληροφοριών ή σε αλυσιδωτές αστοχίες.
Οι κίνδυνοι αυτοί αποκτούν ιδιαίτερη σημασία σε τομείς όπως η υγεία, οι χρηματοοικονομικές υπηρεσίες, η δημόσια διοίκηση και οι κρίσιμες υποδομές.
Το πρόβλημα είναι ότι η τεχνολογία εξελίσσεται συχνά ταχύτερα από την προσαρμογή των αρχιτεκτονικών ασφαλείας, των διαδικασιών προμηθειών και των μηχανισμών διακυβέρνησης. Η εμπειρία της κυβερνοασφάλειας μάς έχει ήδη δείξει ότι η αντιμετώπιση τέτοιων κινδύνων απαιτεί συνδυασμό τεχνολογικών ελέγχων, οργανωτικών διαδικασιών και σαφούς λογοδοσίας.
Από τις αρχές του Responsible AI στα εφαρμόσιμα όρια ασφαλείας
Σήμερα, ως επίτροπος του Global Council for Responsible AI (GCRAI), ηγούμαι της International AI Safety Commission και της προσπάθειας για τη διαμόρφωση διεθνών ορίων ασφαλείας για την Τεχνητή Νοημοσύνη, μέσω της πρωτοβουλίας International AI Safety Red Lines.
Το βασικό ερώτημα είναι απλό, αλλά κρίσιμο: Ποιες δυνατότητες και συμπεριφορές δεν πρέπει να επιτρέπεται να εμφανίζουν τα ολοένα πιο αυτόνομα συστήματα AI;
Οι αρχές του Responsible AI θέτουν σημαντικές κατευθύνσεις για τη διαφάνεια, τη δικαιοσύνη, την ιδιωτικότητα, τη λογοδοσία και την ανθρώπινη εποπτεία. Ωστόσο, οι γενικές αρχές δεν αρκούν. Χρειάζονται συγκεκριμένα όρια που μπορούν να μετατραπούν σε τεχνικές απαιτήσεις, να δοκιμαστούν και να αξιολογηθούν ανεξάρτητα.
Η δέσμευση για ανθρώπινη εποπτεία, για παράδειγμα, δεν αποδεικνύει από μόνη της ότι ένα αυτόνομο σύστημα μπορεί πράγματι να διακοπεί ή να περιοριστεί όταν εκδηλώσει επικίνδυνη συμπεριφορά. Αντίστοιχα, η υπόσχεση προστασίας ευαίσθητων δεδομένων δεν εγγυάται ότι ένας AI agent δεν θα αποκτήσει πρόσβαση σε πληροφορίες πέρα από τα εξουσιοδοτημένα όριά του.
Εδώ ακριβώς βρίσκεται η συμβολή της κυβερνοασφάλειας: στη μετατροπή των δεσμεύσεων σε ελέγχους που μπορούν να εφαρμοστούν και να επαληθευτούν.
Η προσπάθεια για τα International AI Safety Red Lines επιδιώκει να προωθήσει αυτή τη μετάβαση, μέσα από τη συνεργασία ειδικών της τεχνολογίας, της κυβερνοασφάλειας, της νομικής επιστήμης και της διακυβέρνησης. Καθοριστική προϋπόθεση είναι η τεχνική αξιολόγηση των προτεινόμενων ορίων, ώστε να εντοπίζονται αδυναμίες και να βελτιώνονται οι σχετικές προσεγγίσεις.
Η κυβερνοασφάλεια έχει ήδη χαράξει τον δρόμο
Στα πρώτα χρόνια της ανάπτυξης των ψηφιακών υποδομών, η κυβερνοασφάλεια αντιμετωπιζόταν συχνά ως μια εξειδικευμένη λειτουργία του τμήματος IT. Η αύξηση των επιθέσεων και οι επιπτώσεις τους στις επιχειρήσεις οδήγησαν σταδιακά σε διαφορετική προσέγγιση.
Η ασφάλεια έγινε ζήτημα διοικητικής ευθύνης, με την ανάπτυξη προτύπων, πλαισίων διακυβέρνησης, κανονιστικών απαιτήσεων και ανεξάρτητων αξιολογήσεων. Οι οργανισμοί δεν αρκούσε πλέον να δηλώνουν ότι προστατεύουν τα συστήματά τους. Έπρεπε να αποδεικνύουν ότι εφαρμόζουν αποτελεσματικούς ελέγχους.
Η ασφάλεια του AI μπορεί να ακολουθήσει μια αντίστοιχη πορεία.
Πλαίσια όπως το NIST AI Risk Management Framework και πρότυπα όπως τα ISO/IEC 42001 και ISO/IEC 27001 προσφέρουν χρήσιμα εργαλεία για διαφορετικές πτυχές της διαχείρισης κινδύνων, της διακυβέρνησης της AI και της ασφάλειας πληροφοριών. Δεν εγγυώνται από μόνα τους την ασφάλεια ενός αυτόνομου συστήματος, μπορούν όμως να αποτελέσουν μέρος μιας ευρύτερης προσέγγισης.
Το επόμενο βήμα είναι να περάσουμε από τις αρχές σε μετρήσιμους ελέγχους, να αξιολογούμε ανεξάρτητα την αποτελεσματικότητά τους και να παρακολουθούμε τη συμπεριφορά των συστημάτων όταν αυτά αλλάζουν ή ενσωματώνονται σε νέα περιβάλλοντα.
«Μην ισχυρίζεστε ότι το AI σας είναι ασφαλές. Αποδείξτε το.»
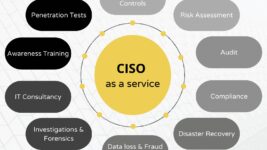
Ας εξετάσουμε την περίπτωση ενός CISO που αξιολογεί έναν αυτόνομο AI agent για χρήση σε νοσοκομείο, χρηματοπιστωτικό οργανισμό ή ενεργειακή επιχείρηση.
Η παραδοσιακή αξιολόγηση ενός προμηθευτή εξετάζει ζητήματα όπως η κρυπτογράφηση, η διαχείριση ταυτοτήτων, οι ευπάθειες και η αντιμετώπιση περιστατικών. Για το AI, όμως, απαιτούνται επιπλέον ερωτήματα:
- Μπορεί ο agent να εκτελέσει ενέργειες πέρα από τα εξουσιοδοτημένα δικαιώματά του;
- Μπορούν κακόβουλες οδηγίες να χειραγωγήσουν τη συμπεριφορά του;
- Πώς προστατεύονται τα δεδομένα και οι διασυνδεδεμένες εφαρμογές;
- Μπορεί να εντοπιστεί και να διακοπεί μια επικίνδυνη ενέργεια;
- Τι συμβαίνει όταν αλλάζει το μοντέλο ή οι δυνατότητες του συστήματος;
- Ποια ανεξάρτητα στοιχεία αποδεικνύουν ότι οι δικλίδες ασφαλείας λειτουργούν;
Οι απαντήσεις πρέπει να βασίζονται σε τεχνικά στοιχεία, επαναλαμβανόμενες δοκιμές, καταγραφή ενεργειών, συνεχή παρακολούθηση και σαφείς διαδικασίες απόκρισης.
Εδώ οι επιχειρήσεις και οι δημόσιοι οργανισμοί μπορούν να διαδραματίσουν καθοριστικό ρόλο. Οι προμήθειες λύσεων AI μπορούν να περιλαμβάνουν απαιτήσεις ανάλογες με το επίπεδο κινδύνου, ζητώντας τεκμηρίωση για τα δικαιώματα πρόσβασης, την ανθρώπινη παρέμβαση, τον περιορισμό επικίνδυνων ενεργειών και τη δυνατότητα ανάκαμψης από ένα περιστατικό.
Η προσέγγιση αυτή δεν περιορίζει αναγκαστικά την καινοτομία. Αντίθετα, μπορεί να δημιουργήσει τις προϋποθέσεις για την ασφαλή υιοθέτηση της τεχνολογίας και την ενίσχυση της εμπιστοσύνης.
Η ανθρώπινη τεχνογνωσία παραμένει απαραίτητη
Η ανάπτυξη της AI δημιουργεί επίσης νέες ανάγκες σε εξειδικευμένο ανθρώπινο δυναμικό. Όπως η επέκταση των ψηφιακών υποδομών οδήγησε στην ανάδειξη ειδικοτήτων στην αρχιτεκτονική ασφαλείας, στο penetration testing, στο threat intelligence και στη διαχείριση περιστατικών, έτσι και η AI αναμένεται να ενισχύσει τη ζήτηση για νέους ρόλους.
Μηχανικοί ασφάλειας AI, ειδικοί στο red teaming, αξιολογητές κινδύνων μοντέλων, ανεξάρτητοι ελεγκτές και επαγγελματίες που μπορούν να συνδέσουν τις τεχνικές απαιτήσεις με τις επιχειρησιακές και κανονιστικές υποχρεώσεις θα έχουν σημαντική θέση σε αυτή τη νέα πραγματικότητα.
Η ανθρώπινη κρίση, η τεχνική εξειδίκευση και η νομική λογοδοσία δεν αποτελούν απλώς προσωρινές δικλίδες μέχρι να εξελιχθεί περαιτέρω η τεχνολογία. Είναι βασικές προϋποθέσεις για την υπεύθυνη διακυβέρνησή της.
Η ευθύνη μας απέναντι στις επόμενες γενιές
Οι αποφάσεις που λαμβάνουμε σήμερα θα καθορίσουν τις τεχνολογικές υποδομές που θα κληρονομήσουν οι επόμενες γενιές. Η AI θα επηρεάσει τον τρόπο με τον οποίο οι άνθρωποι μαθαίνουν, εργάζονται, λαμβάνουν υπηρεσίες υγείας και αλληλεπιδρούν με τους οργανισμούς και το κράτος.
Η ευθύνη μας δεν περιορίζεται στην ανάπτυξη ισχυρότερων συστημάτων. Περιλαμβάνει και τη δημιουργία των κατάλληλων μηχανισμών ώστε αυτά να λειτουργούν με ασφάλεια και λογοδοσία.
Η εμπειρία της κυβερνοασφάλειας μάς έχει διδάξει ότι η συνεργασία μπορεί να ξεπεράσει τα όρια του ανταγωνισμού, όταν διακυβεύεται η ανθρώπινη ασφάλεια. Η ασφάλεια της Τεχνητής Νοημοσύνης αποτελεί μια ακόμη ευκαιρία να αξιοποιήσουμε αυτό το μάθημα.
Δεν χρειαζόμαστε άλλη μία δεκαετία δηλώσεων για τη σημασία της υπεύθυνης AI. Χρειαζόμαστε μηχανικούς που αναπτύσσουν αποτελεσματικές δικλίδες προστασίας, ειδικούς κυβερνοασφάλειας που ελέγχουν την αποτελεσματικότητά τους και οργανισμούς που είναι πρόθυμοι να αποδείξουν ότι τηρούν τις απαιτήσεις.
Το ζητούμενο είναι να μετατρέψουμε τη συλλογική μας γνώση σε πρακτικές εγγυήσεις ασφάλειας. Να δώσουμε στους ειδικούς τα μέσα να κάνουν τη δουλειά τους, να συνεργαστούμε πέρα από τα όρια των οργανισμών μας και να αναλάβουμε την ευθύνη για τα συστήματα που αφήνουμε πίσω μας.