



Τι είναι αυτό το (ρημάδι) το CRA και γιατί είναι (απτά) σημαντικό;
Το CRA (Cyber Resilience Act), ή Πράξη για την Κυβερνοανθεκτικότητα, είναι ένας σχετικά νέος, δεσμευτικός κανονισμός της Ευρωπαϊκής Ένωσης. Θεσπίζει κοινά πρότυπα κυβερνοασφάλειας για όλα τα προϊόντα με ψηφιακά στοιχεία (υλικό και λογισμικό) που κυκλοφορούν στην ευρωπαϊκή αγορά. Καλύπτει από «έξυπνες» συσκευές και εφαρμογές έως μεγάλα βιομηχανικά συστήματα.
 Argyris -Argy- Makrygeorgou,
SecOps BDM, GR | HU | CY,
FORTINET

Δε θα σταθώ περισσότερο στην περιγραφή μιας και θεωρώ πως το θέμα θα προσεγγίσουν οριζόντια και άρτια, και λοιποί συνάδελφοι. Θα τονίσω μόνο τα key points σε bullets, με χρήση παροντικού χρόνου, μιας και το παρόν άρθρο γράφεται Παρασκευή 11/09/2026 (δείτε παρακάτω τη σημασία της ημερομηνίας, πέραν του ότι ανοίγουν τα σχολεία στην Ελλάδα J ).
- Νομική υποχρέωση και πρόσβαση στην αγορά: Η συμμόρφωση είναι υποχρεωτική. Αν ένα προϊόν δεν πληροί τις προϋποθέσεις ασφαλείας, δε μπορεί να πουληθεί στην ΕΕ.
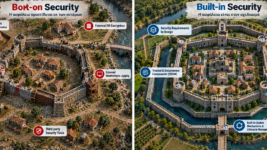
- Ασφάλεια εκ σχεδιασμού (Security by Design): Οι κατασκευαστές οφείλουν να σχεδιάζουν και να αναπτύσσουν τα προϊόντα τους με γνώμονα την ασφάλεια. Πρέπει να εξαλείφουν τις (τυχόν αρχικές) ευπάθειες πριν τη διάθεση στην αγορά.
- Υποστήριξη σε όλο τον κύκλο ζωής: Η ευθύνη δεν σταματά στην πώληση. Επιβάλλεται η παροχή δωρεάν ενημερώσεων ασφαλείας (updates) για όλη τη διάρκεια ζωής του προϊόντος.
- Υποχρεωτική αναφορά περιστατικών: Οι κατασκευαστές πρέπει να αναφέρουν άμεσα (εντός 24-72 ωρών) οποιαδήποτε ενεργή ευπάθεια ή κυβερνοεπίθεση.
- Σήμανση CE: Τα εγκεκριμένα προϊόντα θα φέρουν τη σήμανση CE, αποδεικνύοντας τη συμμόρφωσή τους.
- Πρόστιμα: Η μη συμμόρφωση επισύρει σημαντικές χρηματικές ποινές, που αγγίζουν (στο ψηλότερο tier) έως και 15 εκατομμύρια ευρώ ή το 2,5% του παγκόσμιου ετήσιου τζίρου.
Χρονοδιάγραμμα
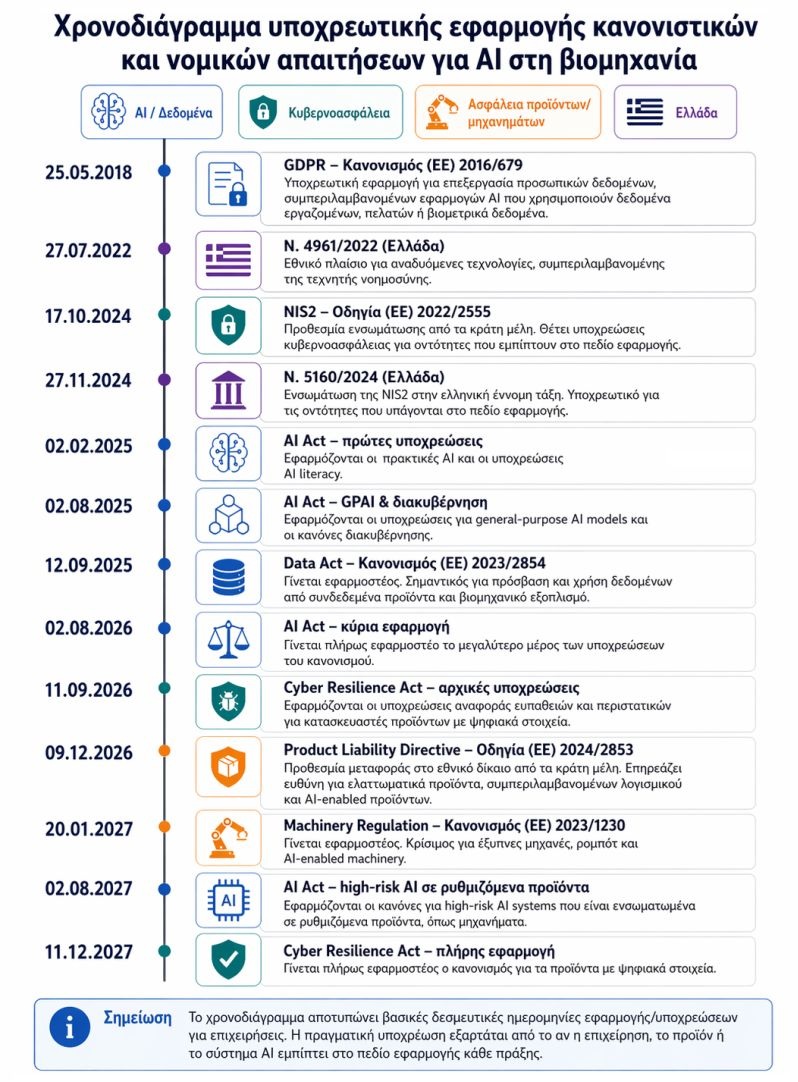
Θεώρησα πιο πλήρες και σημαντικό να απεικονιστεί ένα χρονοδιάγραμμα, με απαρχή το αγαπημένο μας GDPR πριν αρκετά πλέον χρόνια, και το πως συνθέτεται ένα πλάνο, μέχρι και το τέλος του 2027, με νόμους, κανονισμούς, και λοιπά mandates που οφείλουν να συνυπάρχουν.
Trust.Fortinet.Com
Στην public σελίδα αυτή μπορεί κανείς να ενημερωθεί για τα προγράμματα ασφάλειας πληροφοριών και ιδιωτικότητας της Fortinet, αλλά και να αιτηθεί πρόσβαση σε πιστοποιήσεις, εκθέσεις ελέγχου και λοιπά έγγραφα τεκμηρίωσης.
«Η δέσμευσή της Fortinet για την ασφάλεια και την προστασία των προσωπικών δεδομένων είναι βαθιά ριζωμένη σε κάθε πτυχή της επιχειρηματικής της δραστηριότητας, καθώς και σε κάθε φάση της ανάπτυξης, κατασκευής και διάθεσης των προϊόντων της.»
Ενδεικτικά, παραθέτω ένα screenshot από το Compliance μέρος της σελίδας:
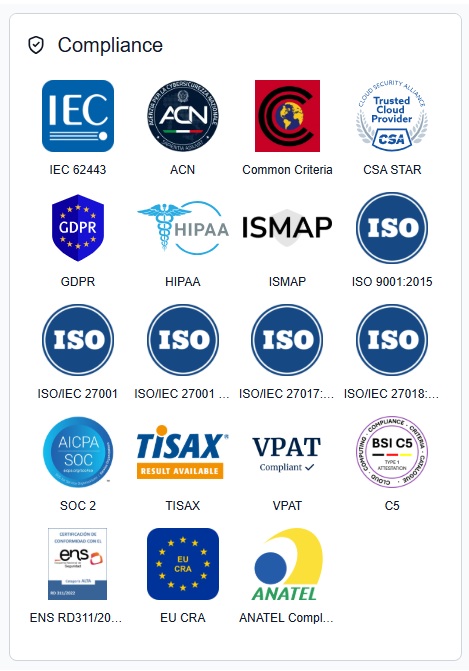
«Compliance, much?»
Κατανοώ και βιώνω, μιλώντας με πελάτες, συνεργάτες και συναδέλφους από άλλους κατασκευαστές, ότι έχει δημιουργηθεί ένα (ακόμη) fatigue, από το φαινομενικά δαιδαλώδες οικοσύστημα υφιστάμενων και μελλοντικών απαιτήσεων (δείξαμε πριν ένα χαρακτηριστικότατο timeline), το οποίο αφήνει ή καταλήγει καλύτερα και στη χροιά του overkill.
Κάνοντας το δικηγόρο του διαβόλου, έρχομαι και ρωτάω (ρητορικά):
Θα εμπιστευόσουν – πέραν των τυπικών mandates – εν έτει σχεδόν 2027, με το παγκόσμιο γίγνεσθαι στο επίπεδο κρισιμότητας που βρίσκεται, και με το ΑΙ να «κόβει βόλτες» από το air-condition μου μέχρι το πυρηνικό εργοστάσιο (!!), μία οντότητα ΧΩΡΙΣ σαφή:
- Supply Chain Risk Management – το incident με τη Maersk και τον NotPetya κλείνει του χρόνου, 10 χρόνια!
- Quality Management – ναι, το παλιό-καλό ISO 9001!
- Data Protection & Privacy – το GDPR έχει γίνει ήδη 8 χρονών, και έχουμε διανθίσει την καθημερινότητα μας, ανεβάζοντας όλων των λογιών δεδομένα σε public, free LLMs (…)
- Information Security Management System – ISO 27001, όχι ως “snapshot” αλλά infused στην επιχειρηματική και επιχειρησιακή καθημερινότητα.
- AI Safety & Security – Secure AI by Design / AI Security Policy / AI Governance.
- Clear Sub-processors relationship matrix – Το ότι χρησιμοποιώ έναν διάσημο και ευρέως αποδεκτό Hyperscaler ή Cloud Services Provider (SaaS), δε λέει κάτι από μόνο του…
- Examinations by independent auditors – System and Organizational Controls (SOC) assessments, followed/ officialized by Type I & II reports.
- Self–Assessment – Η ενδοσκόπηση είναι πολύ σημαντική, και οφείλει να διεξάγεται diligently (SIG Lite, CAIQ, etc.).
- Μπαίνω στον πειρασμό να συμπεριλάβω και τα περί Quantum–safe(ty), αποφυγή επιθέσεων HNDL (Harvest Now Decrypt Later), κλπ., αλλά θα το αφήσω για επόμενο, Quantum-dedicated άρθρο!
Outro
Τα περισσότερα πράγματα, τουλάχιστον στον κόσμο της Πληροφορικής και δει της Κυβερνοασφάλειας, είναι ένα ταξίδι (ένας μαραθώνιος στο repeat όπως συνηθίζει να αναφέρει ένα φίλος του χώρου), το οποίο οφείλουμε να το διανύσουμε τόσο με εσωτερικούς συνοδοιπόρους, αλλά και με συμμάχους αξιόπιστους, επαρκώς πιστοποιημένους και future–ready Integrators, Service Providers & Κατασκευαστές, όπως τη Fortinet 😉