


Από το προϊόν και τον κώδικα μέχρι την εφοδιαστική αλυσίδα, τη συμμόρφωση και τη διαχείριση ευπαθειών. Πώς ο CRA αλλάζει το cybersecurity οικοσύστημα στην Ευρώπη.
 Γεώργιος Ράικος,
CISO, TicTac Cyber Security
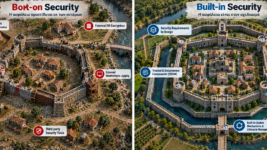
Ο Κανονισμός για την Κυβερνοανθεκτικότητα, γνωστός διεθνώς ως Cyber Resilience Act (CRA), έρχεται να ανατρέψει ριζικά τη λογική “security as an afterthought”, την αχίλλειο φτέρνα των ψηφιακών υποδομών κατά τις προηγούμενες δεκαετίες.
Ένας Κανονισμός με Νέα Δεδομένα για την Κυβερνοανθεκτικότητα (Cyber Resilience)
Ο Κανονισμός εγκρίθηκε επίσημα από το Ευρωπαϊκό Κοινοβούλιο τον Μάρτιο του 2024 και δημοσιεύθηκε στην Επίσημη Εφημερίδα της ΕΕ τον Νοέμβριο του ίδιου έτους. Ο Κανονισμός CRA αντιπροσωπεύει την πλέον φιλόδοξη και ολοκληρωμένη νομοθετική παρέμβαση της Ευρωπαϊκής Ένωσης στον τομέα της κυβερνοασφάλειας προϊόντων. Κάθε προϊόν με ψηφιακά στοιχεία που κυκλοφορεί στην ευρωπαϊκή αγορά πρέπει να είναι ασφαλές εξ ορισμού, από την αρχική σχεδίαση μέχρι το τέλος του κύκλου ζωής του.
Το Πρόβλημα που Καλείται να Λύσει ο Κανονισμός CRA
Σύμφωνα με στοιχεία της Ευρωπαϊκής Επιτροπής, το κόστος των κυβερνοεπιθέσεων στην παγκόσμια οικονομία για το έτος 2026 αναμένεται να υπερβεί τα 10 τρισεκατομμύρια δολάρια ετησίως. Ένα σημαντικό μέρος αυτού του κόστους αποδίδεται σε βασικές ευπάθειες λογισμικού και υλικού. Αυτές οι ευπάθειες, κατά μεγάλο ποσοστό, θα μπορούσαν να είχαν αποφευχθεί κατά τη φάση του σχεδιασμού.
Το σημερινό τοπίο είναι ιδιαίτερα ανησυχητικό. Συσκευές IoT που αποστέλλονται στην αγορά με προεπιλεγμένους κωδικούς πρόσβασης που δεν αλλάζουν ποτέ – ή ακόμη χειρότερα δεν μπορούν να αλλάξουν καθόλου – λογισμικό που δεν λαμβάνει ενημερώσεις ασφαλείας μετά από μερικά μόλις χρόνια από την κυκλοφορία του, βιβλιοθήκες ανοιχτού κώδικα με γνωστές ευπάθειες που ενσωματώνονται σε κρίσιμα συστήματα χωρίς επαρκή έλεγχο.
Ο Κανονισμός CRA αναγνωρίζει ότι η αγορά από μόνη της δεν επαρκεί για να διορθώσει αυτές τις αστοχίες στην ασφάλεια, και ότι χρειάζεται ένα δεσμευτικό κανονιστικό πλαίσιο που να μετατοπίσει την ευθύνη αλλά και τα κίνητρα ενός καλύτερου σχεδιασμού.
Πεδίο Εφαρμογής του Κανονισμού CRA
Ο Κανονισμός CRA εφαρμόζεται σε κάθε προϊόν με ψηφιακά στοιχεία (Product with Digital Elements — PDE) που κυκλοφορεί στην αγορά της ΕΕ ή διατίθεται σε αυτήν. Υλικό με ενσωματωμένο λογισμικό, αυτόνομο λογισμικό, λύσεις cloud που ενσωματώνονται σε φυσικά προϊόντα, και κάθε εφαρμογή που συνδέεται σε δίκτυα, εμπίπτει στον Κανονισμό CRA.
Ο Κανονισμός CRA καλύπτει πρακτικά όλα τα παρακάτω: δρομολογητές οικιακής και επαγγελματικής χρήσης, έξυπνες οικιακές συσκευές (thermostats, κάμερες ασφαλείας, έξυπνες κλειδαριές), βιομηχανικά συστήματα ελέγχου, εφαρμογές λογισμικού για επιχειρήσεις και καταναλωτές, ενσωματωμένα λειτουργικά συστήματα, στοιχεία ανοιχτού κώδικα όταν αυτά διατίθενται για εμπορική εκμετάλλευση, κ.α.
Ο Κανονισμός CRA διακρίνει τα προϊόντα σε τρεις κατηγορίες κινδύνου:
- Τα default προϊόντα χαμηλού κινδύνου τα οποία μπορούν να αξιολογηθούν από τους ίδιους τους κατασκευαστές.
- Τα Κρίσιμα Προϊόντα Κατηγορίας Ι, όπως διαχειριστές κωδικών πρόσβασης, λογισμικό antivirus και firewalls, απαιτούν αξιολόγηση τρίτου μέρους ή πιστοποιημένο πρότυπο.
- Τα Κρίσιμα Προϊόντα Κατηγορίας ΙΙ, όπως βιομηχανικά συστήματα ελέγχου και υποδομές κλειδιών δημοσίου (PKI), απαιτούν υποχρεωτική αξιολόγηση από κοινοποιημένο φορέα.
Secure-by-Design: Η Φιλοσοφία πίσω από τον Κανονισμό CRA
Ο Κανονισμός CRA εισάγει τη φιλοσοφία του Secure-by-Design ως νομική απαίτηση. Αυτό είναι αναμφίβολα η πλέον σημαντική συνεισφορά του Κανονισμού στο ευρωπαϊκό οικοσύστημα του cybersecurity.
Το Secure-by-Design δεν είναι απλώς μια τεχνική μεθοδολογία. Είναι μια θεμελιώδης αλλαγή στον τρόπο με τον οποίο αντιλαμβανόμαστε την ευθύνη για την κυβερνοασφάλεια. Σύμφωνα με αυτή την αρχή, η ευθύνη για την ασφάλεια ενός προϊόντος ανήκει πρωτίστως σε αυτόν που το σχεδιάζει και το κατασκευάζει και όχι σε αυτόν που το αγοράζει ή το χρησιμοποιεί. Ο Κανονισμός CRA απαιτεί από τους κατασκευαστές να διασφαλίζουν τα εξής:
- Ότι τα προϊόντα τους ανταποκρίνονται σε μια σειρά από ουσιαστικές απαιτήσεις κυβερνοασφάλειας.
- Τα προϊόντα πρέπει να σχεδιάζονται, να αναπτύσσονται και να παράγονται με τρόπο που να διασφαλίζει κατάλληλο επίπεδο κυβερνοασφάλειας βάσει των κινδύνων.
- Δεν επιτρέπεται η αποστολή στην αγορά προϊόντων με γνωστές ευπάθειες που μπορούν να τις εκμεταλλευτούν κακόβουλοι τρίτοι.
- Τα προϊόντα πρέπει να αποστέλλονται με ασφαλή προεπιλεγμένη διαμόρφωση, ενώ η επιφάνεια επίθεσης πρέπει να ελαχιστοποιείται.
- Τα δεδομένα πρέπει να προστατεύονται μέσω κρυπτογράφησης και η ακεραιότητα λογισμικού και δεδομένων πρέπει να διασφαλίζεται.
- Τα προϊόντα πρέπει να παρέχουν μηχανισμούς καταγραφής και ανίχνευσης περιστατικών, η πρόσβαση σε δεδομένα και λειτουργίες πρέπει να ελέγχεται. Ιδιαίτερη προσοχή απαιτείται στην προστασία ευαίσθητων δεδομένων, συμπεριλαμβανομένων των προσωπικών δεδομένων.
Διαχείριση Ευπαθειών: Μία Υποχρέωση σε Όλο τον Κύκλο Ζωής Ενός Προϊόντος
Ίσως η πλέον επαναστατική πτυχή του Κανονισμού CRA είναι η εισαγωγή δεσμευτικών υποχρεώσεων διαχείρισης ευπαθειών που εκτείνονται σε ολόκληρο τον κύκλο ζωής του προϊόντος, και όχι μόνο κατά την κυκλοφορία του στην αγορά.
Ο Κανονισμός CRA υποχρεώνει τους κατασκευαστές να παρέχουν ενημερώσεις ασφαλείας για ελάχιστη περίοδο πέντε ετών από την κυκλοφορία του προϊόντος, ή για τον αναμενόμενο κύκλο ζωής του εάν αυτός είναι μικρότερος.
Ο Κανονισμός CRA επίσης απαιτεί από τους κατασκευαστές να γνωστοποιούν ευπάθειες που ανακαλύπτονται στα προϊόντα τους στον Οργανισμό της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια (ENISA) εντός 24 ωρών από τη γνώση τους, με πλήρη αναφορά να ακολουθεί εντός 72 ωρών. Αυτή η ευθυγράμμιση με τα χρονοδιαγράμματα αναφοράς περιστατικών της NIS2, είναι εσκεμμένη και αποτελεί μέρος μιας ευρύτερης στρατηγικής ολοκλήρωσης του ευρωπαϊκού κανονιστικού πλαισίου για τη κυβερνοασφάλεια.
Η Εφοδιαστική Αλυσίδα στο Επίκεντρο του Κανονισμού CRA
Μία από τις πλέον σημαντικές διαστάσεις του Κανονισμού CRA είναι η επίδρασή του στην εφοδιαστική αλυσίδα λογισμικού και υλικού. Ο Κανονισμός CRA αναγνωρίζει ότι ένα προϊόν είναι αποτέλεσμα πολύπλοκων αλυσίδων εξαρτήσεων, βιβλιοθηκών τρίτων, components ανοιχτού κώδικα και υπηρεσιών εξωτερικών παρόχων.
Η απαίτηση για Software Bill of Materials (SBOM), ένα λεπτομερή κατάλογο όλων των συστατικών στοιχείων ενός λογισμικού (συμπεριλαμβανομένων των βιβλιοθηκών ανοιχτού κώδικα και των εξωτερικών εξαρτήσεων), αποτελεί ακρογωνιαίο λίθο της προσέγγισης του Κανονισμού CRA. Μέσω του SBOM, οι κατασκευαστές και οι Αρχές Εποπτείας μπορούν να εντοπίσουν γρήγορα ποια προϊόντα περιέχουν ευάλωτες εξαρτήσεις.
Ο Κανονισμός CRA επεκτείνει την ευθύνη και στους εισαγωγείς και διανομείς προϊόντων. Ακόμη και αν ένας κατασκευαστής εδρεύει εκτός ΕΕ, ο εισαγωγέας που φέρνει το προϊόν στην ευρωπαϊκή αγορά αναλαμβάνει συγκεκριμένες νομικές υποχρεώσεις συμμόρφωσης. Αυτό αλλάζει δραματικά τη δυναμική των διεθνών εφοδιαστικών αλυσίδων, ιδιαίτερα σε ό,τι αφορά προϊόντα ασιατικής κατασκευής που εισάγονται μαζικά στην ευρωπαϊκή αγορά.
Η Σήμανση CE ως Εγγύηση Κυβερνοασφάλειας
Ο Κανονισμός CRA εισάγει ένα νέο νόημα στην οικεία σήμανση CE. Από τη στιγμή που ο κανονισμός τεθεί πλήρως σε ισχύ — με τις περισσότερες απαιτήσεις να εφαρμόζονται από τον Δεκέμβριο του 2027 — ένα προϊόν με ψηφιακά στοιχεία δεν θα μπορεί να φέρει τη σήμανση CE εκτός εάν συμμορφώνεται με τις απαιτήσεις κυβερνοασφάλειας του Κανονισμού CRA.
Αυτό πρακτικά σημαίνει ότι η κυβερνοασφάλεια γίνεται απαίτηση πρόσβασης στην αγορά, τοποθετημένη στο ίδιο επίπεδο με την ηλεκτρική ασφάλεια, την ηλεκτρομαγνητική συμβατότητα και άλλες ιδιότητες που ελέγχονται μέσω της σήμανσης CE. Ο αντίκτυπος αυτού του μετασχηματισμού είναι τεράστιος για την Ευρωπαϊκή αγορά, μία από τις μεγαλύτερες στον κόσμο, μετατρέποντάς την σε μοχλό παγκόσμιας ανύψωσης προτύπων κυβερνοασφάλειας.
Κυρώσεις: Η Συμμόρφωση Γίνεται Ζήτημα Επιβίωσης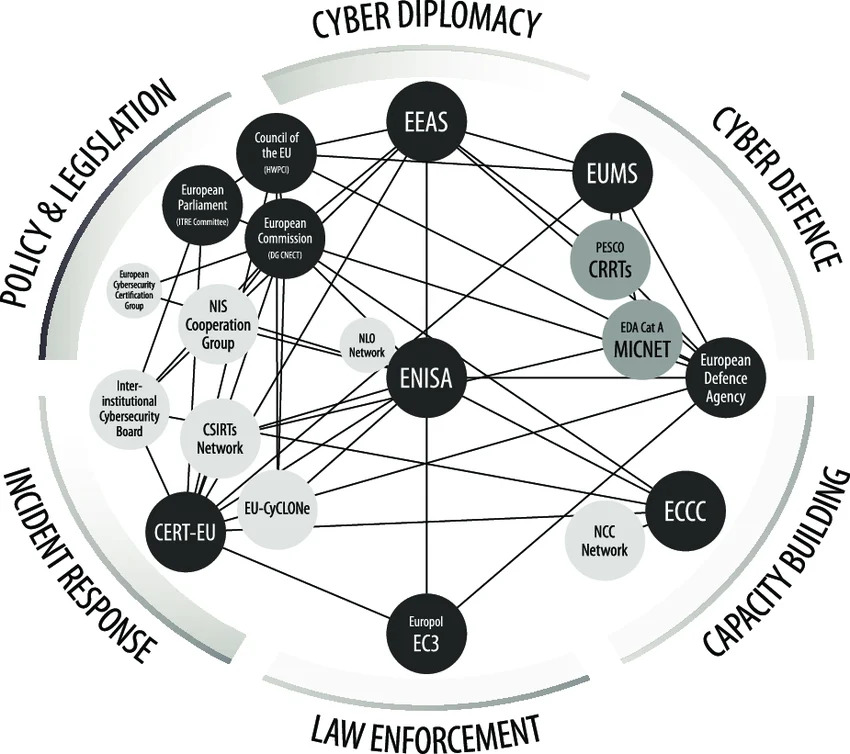
Οι κυρώσεις που προβλέπει ο Κανονισμός CRA για μη συμμόρφωση είναι ικανές να αναδιαρθρώσουν τις επιχειρηματικές προτεραιότητες ακόμη και των πλέον «αδιάφορων» οργανισμών. Για τις σοβαρότερες παραβιάσεις, όπως τη μη τήρηση των ουσιαστικών απαιτήσεων κυβερνοασφάλειας, τα πρόστιμα μπορούν να φτάσουν έως τα 15 εκατομμύρια ευρώ ή το 2,5% του παγκόσμιου ετήσιου κύκλου εργασιών, ανάλογα με το ποιο ποσό είναι υψηλότερο (για λιγότερο σοβαρές παραβιάσεις, το ανώτατο όριο ορίζεται στα 10 εκατομμύρια ευρώ ή 2% του κύκλου εργασιών).
Οι Αρχές Εποπτείας της αγοράς αποκτούν πλέον εκτεταμένες εξουσίες. Μπορούν να αποσύρουν προϊόντα από την αγορά, να τα ανακαλέσουν, να απαγορεύσουν ή να περιορίσουν τη διάθεσή τους, ακόμη και να απαιτήσουν διορθωτικές ενέργειες από τον κατασκευαστή. Για μια εταιρεία που έχει επενδύσει εκατομμύρια στην ανάπτυξη ενός προϊόντος, η απόσυρσή του από την αγορά λόγω μη συμμόρφωσης αποτελεί σημαντικό επιχειρησιακό πλήγμα.
Η Ρυθμιστική Πρόκληση για το Λογισμικό Ανοιχτού Κώδικα
Μία από τις πλέον περίπλοκες και αμφιλεγόμενες πτυχές του Κανονισμού CRA κατά την περίοδο των διαβουλεύσεων υπήρξε η αντιμετώπιση του λογισμικού ανοιχτού κώδικα. Ο τελικός Κανονισμός ορίζει ότι το λογισμικό ανοιχτού κώδικα που διατίθεται δωρεάν και χωρίς εμπορική εκμετάλλευση εξαιρείται από τις κύριες απαιτήσεις του Κανονισμού. Ωστόσο, από τη στιγμή που ένα project ανοιχτού κώδικα ενσωματώνεται σε εμπορικό προϊόν ή διατίθεται στο πλαίσιο εμπορικής δραστηριότητας, ο κατασκευαστής του τελικού προϊόντος αναλαμβάνει πλήρως τις υποχρεώσεις του Κανονισμού CRA.
Ο Κανονισμός CRA στο Οικοσύστημα των Ευρωπαϊκών Κανονισμών Κυβερνοασφάλειας
Ο Κανονισμός CRA δεν λειτουργεί αυτόνομα. Αποτελεί αναπόσπαστο μέρος ενός ευρύτερου και συνεκτικού κανονιστικού πλαισίου που η ΕΕ συστήνει με συνέπεια και συνέχεια τη τελευταία δεκαετία.
Η Οδηγία NIS2 καθορίζει τις υποχρεώσεις κυβερνοασφάλειας για οργανισμούς και παρόχους κρίσιμων υπηρεσιών. Ο Κανονισμός DORA καθορίζει τις υποχρεώσεις κυβερνοασφάλειας για τον χρηματοπιστωτικό τομέα. Η νομοθεσία για την τεχνητή νοημοσύνη (AI Act) εισάγει απαιτήσεις ασφάλειας για συστήματα υψηλού κινδύνου. Ο European Chips Act αντιμετωπίζει την ασφάλεια στο επίπεδο της κατασκευής ημιαγωγών. Και ο Κανονισμός CRA αναφέρεται στο επίπεδο προϊόντος, απαιτώντας σε ό,τι προϊόν κυκλοφορεί στην Ευρωπαϊκή αγορά, η ασφάλεια να είναι ενσωματωμένη από το στάδιο του σχεδιασμού.
Αυτή η κανονιστική συνεκτικότητα είναι εσκεμμένη και αντιπροσωπεύει μια στρατηγική πρόθεση. Η ΕΕ επιδιώκει να δημιουργήσει ένα ενιαίο, ολοκληρωμένο πλαίσιο κυβερνοασφάλειας που να καλύπτει κάθε επίπεδο του ψηφιακού οικοσυστήματος, από τα chips στους servers, από τα προϊόντα στις υπηρεσίες, από τις επιχειρήσεις στις κρίσιμες υποδομές.
Επιπτώσεις του Κανονισμού για τις Επιχειρήσεις
Για τις επιχειρήσεις που αναπτύσσουν ή εισάγουν προϊόντα με ψηφιακά στοιχεία, ο Κανονισμός CRA απαιτεί άμεση και ουσιαστική προσαρμογή. Ο χρόνος που απομένει μέχρι την πλήρη εφαρμογή τον Δεκέμβριο του 2027 μπορεί να φαίνεται επαρκής, αλλά η ωρίμανση διαδικασιών ασφαλείας, η εκπαίδευση ομάδων, η ανάπτυξη SBOM και η υιοθέτηση DevSecOps μεθοδολογιών απαιτούν πολύ χρόνο.
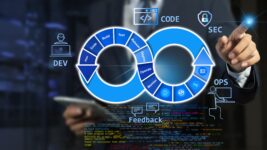
Οι επιχειρήσεις πρέπει να προχωρήσουν σε χαρτογράφηση του χαρτοφυλακίου προϊόντων τους και αξιολόγηση ποιων προϊόντων εμπίπτουν στο πεδίο εφαρμογής του Κανονισμού CRA και σε ποια κατηγορία κινδύνου αυτά ανήκουν. Επίσης, απαιτείται ενσωμάτωση της ασφάλειας στον κύκλο ανάπτυξης μέσω της υιοθέτησης DevSecOps πρακτικών και εργαλείων SAST, DAST και SCA.
Η δημιουργία και συντήρηση SBOM για κάθε προϊόν είναι επιτακτική ανάγκη, όπως και η ανάπτυξη διαδικασιών διαχείρισης ευπαθειών με σαφώς καθορισμένα SLA για την ανίχνευση, γνωστοποίηση και επιδιόρθωση ευπαθειών. Τέλος, απαιτείται επανεξέταση συμβάσεων εφοδιαστικής αλυσίδας ώστε να περιλαμβάνουν σαφείς απαιτήσεις για προμηθευτές και τρίτα μέρη.
Ο Κανονισμός CRA ως Καταλύτης Αλλαγής
Ο Κανονισμός Cyber Resilience Act δεν είναι απλώς ένας ακόμη Κανονισμός που επιβάλλει επιπλέον γραφειοκρατικό βάρος. Είναι μια θεμελιώδης αναδιάταξη των ευθυνών και των κινήτρων στο Ευρωπαϊκό ψηφιακό οικοσύστημα. Για πρώτη φορά στην ιστορία της ψηφιακής αγοράς, ο κατασκευαστής ενός προϊόντος φέρει συγκεκριμένη, νομική ευθύνη για την ασφάλειά του προϊόντος, όχι μόνο κατά την κυκλοφορία του, αλλά και καθ’ όλη τη διάρκεια του κύκλου ζωής του.
Αυτή η μετατόπιση ευθύνης έχει τη δυνατότητα να μετασχηματίσει τον τρόπο με τον οποίο σχεδιάζονται, αναπτύσσονται, δοκιμάζονται, αποστέλλονται και συντηρούνται ψηφιακά προϊόντα.
Αν εφαρμοστεί αποτελεσματικά, ο Κανονισμός CRA μπορεί να καταστήσει την Ευρωπαϊκή αγορά όχι απλώς πιο ασφαλή, αλλά και ένα σημείο αναφοράς για τον υπόλοιπο κόσμο, με τον ίδιο τρόπο που η Οδηγία GDPR διαμόρφωσε παγκόσμιες πρακτικές προστασίας δεδομένων πολύ πέρα από τα σύνορα της ΕΕ.
Η εποχή του Secure-by-Design είναι ήδη εδώ.