


Η Μετατόπιση προς την Προληπτική Ασφάλεια
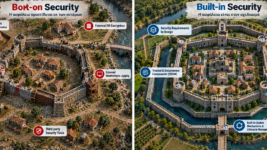
Φανταστείτε ότι χτίζετε ένα σπίτι. Είναι προτιμότερο να τοποθετήσετε ενισχυμένα θεμέλια και αδιάρρηκτα παράθυρα κατά την ώρα της οικοδόμησης ή να προσπαθήσετε να τα προσθέσετε μαζί με κλειδαριές και κάγκελα αφού το σπίτι έχει ήδη ολοκληρωθεί; Η απάντηση είναι προφανής: η ασφάλεια που ενσωματώνεται στη δομή είναι πάντα πιο αποτελεσματική και οικονομική από την “εκ των υστέρων” προσθήκη (retrofitting).
Αθανάσιος Θ. Κοσμόπουλος
Εθνικός Αντιπρόσωπος Ελλάδος & μέλος του ΔΣ στο
European Cybersecurity Competence Center (ECCC)
Στις 30 Ιουλίου, o ENISA (Οργανισμός της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια) δημοσίευσε 22 πρακτικά playbooks για την εφαρμογή αρχών ασφάλειας, ήδη από τον σχεδιασμό και εξ ορισμού, σε ολόκληρο τον κύκλο ζωής ψηφιακών προϊόντων, με έμφαση στις μικρομεσαίες επιχειρήσεις. Με τον τρόπο αυτό οι γενικές υποχρεώσεις του Cyber Resilience Act αποκτούν επαναλήψιμα βήματα που μπορούν να ενσωματωθούν σε διαδικασίες ανάπτυξης, έκδοσης και συντήρησης προϊόντων.
Στο σύγχρονο ψηφιακό τοπίο, ο ENISA αναγνωρίζει έτσι, ότι οι Μικρομεσαίες Επιχειρήσεις (μΜΕ) συχνά αντιμετωπίζουν περιορισμούς σε πόρους και τεχνογνωσία. Για να γεφυρώσει το χάσμα ανάμεσα στις θεωρητικές αρχές και την πρακτική εφαρμογή, δημιούργησε έναν οδηγό που βασίζεται σε 22 δομημένα εγχειρίδια. Σκοπός αυτού του οδηγού είναι να βοηθήσει να κατανοηθούν οι δύο κεντρικές φιλοσοφίες του ENISA: το Secure by Design και το Secure by Default, μετατρέποντας τις “φιλόδοξες αρχές” σε καθημερινή προγραμματιστική πράξη.
Κατανοώντας αυτές τις έννοιες, προετοιμαζόμαστε για ένα περιβάλλον όπου η ασφάλεια δεν είναι προαιρετική, αλλά αποτελεί δομικό στοιχείο του DNA κάθε προϊόντος.
Secure by Design: Το “DNA” της Ασφαλούς Ανάπτυξης
Η αρχή του Secure by Design (Ασφάλεια από τον Σχεδιασμό) πρεσβεύει ότι η προστασία ενός προϊόντος ξεκινά από τη στιγμή της σύλληψης της ιδέας για την δημιουργία του (conception). Δεν αντιμετωπίζουμε την ασφάλεια ως μια λίστα ελέγχου στο τέλος του έργου, αλλά ως μια συνεχή διαδικασία διαχείρισης κινδύνου κατά την ανάπτυξη και υλοποίηση.
Η προσέγγιση αυτή οργανώνεται μέσω των 22 playbooks του ENISA σε δύο κύριες κατηγορίες:
- Αρχιτεκτονικά Θεμέλια (Architectural Foundations)
Αυτές είναι οι δομικές επιλογές που καθιστούν ένα προϊόν εγγενώς ανθεκτικό σε επιθέσεις:
- Ελαχιστοποίηση της επιφάνειας επίθεσης (Attack surface minimisation): Μείωση των σημείων εισόδου που μπορεί να εκμεταλλευτεί ένας επιτιθέμενος.
- Άμυνα σε βάθος (Defence in depth): Σχεδιασμός πολλαπλών επιπέδων ασφαλείας, ώστε η αποτυχία ενός μηχανισμού να μην οδηγεί σε πλήρη παραβίαση.
- Ανοικτός Σχεδιασμός (Open Design): Η ασφάλεια του συστήματος δεν πρέπει να βασίζεται στη μυστικότητα του σχεδιασμού (αποφεύγοντας το “security through obscurity”), ακολουθώντας την ακαδημαϊκή αρχή του Kerckhoffs.
- Περιορισμός ορίων εμπιστοσύνης και Μοντελοποίηση απειλών (Trust boundaries and threat modelling): Εντοπισμός των σημείων όπου τα δεδομένα αλλάζουν επίπεδο εμπιστοσύνης και ανάλυση των πιθανών απειλών.
- Επιχειρησιακή Ακεραιότητα (Operational Integrity)
Διαδικασίες που διατηρούν την ασφάλεια σε όλο τον κύκλο ζωής:
- Πρακτικές ασφαλούς κωδικοποίησης και επαλήθευσης (Secure coding and verification): Χρήση προτύπων που προλαμβάνουν κοινά τρωτά σημεία.
- Διαχείριση εφοδιαστικής αλυσίδας (Supply-chain controls): Διασφάλιση ότι οι βιβλιοθήκες τρίτων και τα εξαρτήματα λογισμικού που χρησιμοποιούμε είναι αξιόπιστα.
- Καταγραφή και παρακολούθηση (Logging, monitoring and alerting): Δυνατότητα ανίχνευσης ύποπτης δραστηριότητας σε πραγματικό χρόνο.
Η σωστή αρχιτεκτονική θέτει τις βάσεις, όμως η ασφάλεια πρέπει να είναι εγγυημένη και τη στιγμή που το προϊόν φτάνει στα χέρια του τελικού χρήστη.
Secure by Default: Η Ασφάλεια ως “Εργοστασιακή Ρύθμιση”
Το Secure by Default (Ασφάλεια εξ Ορισμού) διασφαλίζει ότι το προϊόν παραδίδεται με την πιο ασφαλή δυνατή διαμόρφωση. Ο στόχος είναι η μείωση της εξάρτησης από την εμπειρογνωμοσύνη του χρήστη: ο πελάτης δεν πρέπει να είναι ειδικός στην κυβερνοασφάλεια για να είναι προστατευμένος.
Οι δύο κατευθύνσεις εφαρμογής είναι:
- Σκλήρυνση Προεπιλογών (Default Hardening):
- Ελαχιστοποίηση προεπιλεγμένων υπηρεσιών: Απενεργοποίηση κάθε λειτουργίας που δεν είναι απαραίτητη για τη βασική λειτουργία του προϊόντος.
- Περιοριστική αρχική πρόσβαση: Τα συστήματα “κλειδώνουν” αυτόματα κάθε πρόσβαση που δεν έχει ρητά επιτραπεί.
- Ασφαλής επικοινωνία από προεπιλογή: Χρήση κρυπτογραφημένων πρωτοκόλλων (π.χ. HTTPS, TLS) χωρίς την ανάγκη παρέμβασης του χρήστη.
- Καθοδηγούμενη Προστασία (Guided Protection):
- Μοναδικά αναγνωριστικά συσκευών και μυστικά: Αποφυγή κοινών εργοστασιακών κωδικών (π.χ. admin/admin) μέσω χρήσης μοναδικών κωδικών ανά συσκευή.
- Υποχρεωτική εισαγωγή ασφαλείας (Mandatory security onboarding): Καθοδήγηση του χρήστη στις απαραίτητες ρυθμίσεις ασφαλείας κατά την πρώτη χρήση.
- Αυτοματοποιημένη συντήρηση και ενημερώσεις: Το λογισμικό παραμένει ασφαλές μέσω αυτόματων διορθώσεων (patches).
Σύγκριση και Συνέργεια: Πώς Λειτουργούν Μαζί
Η επιτυχία ενός προγραμματιστή κρίνεται από την ικανότητά του να συνδυάζει και τις δύο έννοιες στο πλαίσιο της διαχείρισης κινδύνου (risk management).
| Χαρακτηριστικό | Secure by Design | Secure by Default |
| Εστίαση | Δομή, αρχιτεκτονική και διαδικασία ανάπτυξης. | Κατάσταση παράδοσης και εμπειρία χρήστη. |
| Χρονική Φάση | Κατά το “χτίσιμο” (Build Phase). | Κατά την εγκατάσταση (Deployment). |
| Στόχος | Δημιουργία ανθεκτικής υποδομής. | Ελαχιστοποίηση σφαλμάτων διαμόρφωσης. |
| Σημεία Ελέγχου (Release Gates) | Ενσωματωμένα σε κάθε στάδιο της ανάπτυξης. | Πριν την τελική παράδοση/κυκλοφορία. |
| Τεκμηρίωση (Evidence) | Αρχιτεκτονικά διαγράμματα, αναφορές threat modeling. | Ρυθμίσεις παραμετροποίησης, οδηγοί εγκατάστασης. |
Γιατί η συνέργεια είναι κρίσιμη; Το Secure by Design εξαλείφει τα δομικά ελαττώματα, ενώ το Secure by Default διασφαλίζει ότι ακόμη και ένας μη εξειδικευμένος χρήστης δεν θα εκθέσει το σύστημα σε κίνδυνο λόγω λάθος ρυθμίσεων.
Ο Κύκλος Ζωής του Προϊόντος και τα Playbooks του ENISA
Η υιοθέτηση αυτών των αρχών είναι μια δυναμική διαδικασία. Ο ENISA προτείνει την Προοδευτική Υιοθέτηση (Progressive adoption), η οποία επιτρέπει στις μΜΕ να χτίσουν τις πρακτικές τους σταδιακά, χωρίς όμως να καθυστερούν νομικές υποχρεώσεις που απορρέουν από κανονισμούς όπως η Πράξη για την Κυβερνοανθεκτικότητα (Cyber Resilience Act – CRA).
Η διαδικασία χωρίζεται σε 3 στάδια:
- Establish context and priorities (Καθορισμός πλαισίου και προτεραιοτήτων): Χρήση του threat modelling για τον εντοπισμό των πιο κρίσιμων απειλών και ορίων εμπιστοσύνης.
- Establish a foundational engineering baseline (Δημιουργία θεμελιώδους τεχνικής βάσης): Εφαρμογή των βασικών ελέγχων (ασφαλής κωδικοποίηση, διαχείριση ευπαθειών, περιοριστική πρόσβαση).
- Broaden and strengthen implementation (Διεύρυνση και ενίσχυση της εφαρμογής): Αυξημένη κάλυψη, αυτοματισμός και συνεχή αξιολόγηση της προόδου.
- Κρίσιμα Οφέλη (Intended Outcomes)
Η εφαρμογή των playbooks οδηγεί σε:
- Λιγότερα επαναλαμβανόμενα και προβλέψιμα τρωτά σημεία.
- Ισχυρότερη ορατότητα και προστασία των εξαρτήσεων (dependencies) και της εφοδιαστικής αλυσίδας.
- Ταχύτερη ανίχνευση, αποκατάσταση και επικοινωνία τυχόν ευπαθειών.
- Μειωμένο αντίκτυπο περιστατικών κυβερνοασφάλειας σε όλο τον κύκλο ζωής.
Το Μέλλον στα Χέρια μας
Ως μελλοντικοί προγραμματιστές και αρχιτέκτονες συστημάτων, πρέπει να κατανοήσουμε ότι η ασφάλεια δεν είναι ένα “στατικό πλαίσιο κανόνων” (prescriptive framework). Είναι μια συνεχής διαδικασία προσαρμογής που πρέπει να εναρμονίζεται με το συγκεκριμένο προφίλ κινδύνου κάθε προϊόντος.
Η υιοθέτηση των αρχών Secure by Design και Secure by Default δεν αποτελεί απλώς συμμόρφωση με τα πρότυπα του ENISA ή τις απαιτήσεις του CRA. Είναι μια δέσμευση ποιότητας και επαγγελματικής ηθικής. Ενσωματώνοντας αυτές τις πρακτικές, χτίζουμε προϊόντα που κερδίζουν την εμπιστοσύνη των χρηστών και αντέχουν στις προκλήσεις ενός διαρκώς εξελισσόμενου ψηφιακού κόσμου.