


Από τον σχεδιασμό και το λογισμικό έως την εφοδιαστική αλυσίδα και τη διαχείριση ευπαθειών, ο CRA φέρνει νέες και σημαντικές προκλήσεις!

Παναγιώτης Καλαντζής
Cyber Security & Privacy Expert
ISC2 Hellenic Chapter BoD Member
Ο ευρωπαϊκός Κανονισμός για την Κυβερνοανθεκτικότητα συνδέει την πρόσβαση στην αγορά με την ασφάλεια του προϊόντος και τη διαχείριση των ευπαθειών του. Για τις διοικήσεις, η πρόκληση αφορά πλέον τον σχεδιασμό, τις επενδύσεις, τους προμηθευτές και τη σχέση εμπιστοσύνης με τον πελάτη σε όλη τη διάρκεια υποστήριξης.
Ένα ψηφιακό προϊόν μπορεί να λειτουργεί ακριβώς όπως υποσχέθηκε ο κατασκευαστής του και ταυτόχρονα να δημιουργεί απαράδεκτο κίνδυνο για εκείνον που το χρησιμοποιεί. Μια δικτυακή συσκευή με κοινό κωδικό διαχειριστή, μια εφαρμογή με παραμελημένες βιβλιοθήκες ή ένας βιομηχανικός ελεγκτής χωρίς αξιόπιστη διαδικασία ενημέρωσης μπορούν να μετατρέψουν μια συνηθισμένη αγορά τεχνολογίας σε πολυετή επιχειρησιακή έκθεση. Το κόστος εμφανίζεται αργότερα, όταν η αποκατάσταση απαιτεί διακοπή λειτουργίας, έκτακτες δαπάνες και δύσκολες εξηγήσεις προς πελάτες.
Ο Cyber Resilience Act, ο Κανονισμός (ΕΕ) 2024/2847, επιχειρεί να αλλάξει αυτή τη σχέση ευθύνης. Θέτει οριζόντιες απαιτήσεις κυβερνοασφάλειας για προϊόντα με ψηφιακά στοιχεία που διατίθενται στην ευρωπαϊκή αγορά και συνδέει την ασφάλειά τους με υποχρεώσεις σε όλη την προβλεπόμενη περίοδο υποστήριξης. Η διοίκηση μιας επιχείρησης χρειάζεται επομένως να γνωρίζει ποιος αναλαμβάνει την ασφάλεια κάθε προϊόντος, για πόσο χρόνο και με ποιους διαθέσιμους πόρους. (1)
Σήμερα, η εφαρμογή έχει ήδη αρχίσει σε ένα κρίσιμο πεδίο. Οι υποχρεώσεις αναφοράς του άρθρου 14 ισχύουν από τις 11 Σεπτεμβρίου 2026, ενώ οι κύριες απαιτήσεις εφαρμόζονται από τις 11 Δεκεμβρίου 2027. Οι διατάξεις για την κοινοποίηση οργανισμών αξιολόγησης της συμμόρφωσης εφαρμόζονται από τις 11 Ιουνίου 2026. Η διαφορά αυτών των ημερομηνιών επηρεάζει άμεσα την προτεραιοποίηση: η ετοιμότητα αναφοράς χρειάζεται να λειτουργεί ήδη, ενώ ο μετασχηματισμός του χαρτοφυλακίου πρέπει να ολοκληρωθεί εγκαίρως για το 2027. (2)
Γιατί δημιουργήθηκε ο CRA
Η αγορά ψηφιακών προϊόντων χαρακτηρίζεται από ένα επίμονο πρόβλημα πληροφόρησης. Ο αγοραστής μπορεί να συγκρίνει τιμή, ταχύτητα, χωρητικότητα και λειτουργίες. Δυσκολεύεται όμως να αξιολογήσει την ποιότητα του κώδικα, την επάρκεια των δοκιμών ασφαλείας, τις εξαρτήσεις από τρίτους και την πραγματική δυνατότητα του προμηθευτή να διορθώνει ευπάθειες μετά την πώληση. Ακόμη και μια επιχείρηση με έμπειρο τμήμα πληροφορικής συχνά διαπραγματεύεται χωρίς πρόσβαση στα στοιχεία που θα της επέτρεπαν να εκτιμήσει το συνολικό κόστος κινδύνου.
Παράλληλα, τα εμπορικά κίνητρα ευνοούσαν συχνά την ταχεία κυκλοφορία. Μια νέα λειτουργία αύξανε τις πωλήσεις αμέσως, ενώ η συντήρηση ενός παλαιότερου προϊόντος δημιουργούσε επαναλαμβανόμενη δαπάνη. Όταν εμφανιζόταν μια ευπάθεια, σημαντικό μέρος του κόστους μεταφερόταν στον πελάτη, στον integrator ή σε άλλες επιχειρήσεις που εξαρτώνταν από το ίδιο ψηφιακό οικοσύστημα. Η ανασφάλεια ενός προϊόντος μπορούσε έτσι να προκαλέσει συνέπειες πολύ πέρα από τη διμερή εμπορική σχέση.
Ο CRA απαντά στο ανεπαρκές επίπεδο ασφάλειας πολλών προϊόντων, στην έλλειψη έγκαιρων ενημερώσεων και στη δυσκολία των χρηστών να επιλέξουν και να διαμορφώσουν ασφαλή προϊόντα. Η οριζόντια προσέγγισή του επιδιώκει επίσης κοινές απαιτήσεις στην ενιαία αγορά. Για έναν κατασκευαστή, αυτό σημαίνει πιο συνεκτικό πλαίσιο υποχρεώσεων. Για έναν εταιρικό αγοραστή, σημαίνει ισχυρότερη βάση για να ζητήσει συγκεκριμένες αποδείξεις και σαφείς δεσμεύσεις. (3)
Η επιχειρηματική σημασία βρίσκεται στον χρονικό ορίζοντα. Η ασφάλεια αποκτά θέση στον προϋπολογισμό του προϊόντος από την αρχική επένδυση μέχρι το τέλος υποστήριξης. Το περιθώριο κέρδους χρειάζεται να περιλαμβάνει τη μελλοντική εργασία διορθώσεων, την επικοινωνία με πελάτες και τη διατήρηση τεχνικής γνώσης. Μια φθηνή επιλογή εξαρτήματος μπορεί να αποδειχθεί ακριβή όταν εγκαταλειφθεί από τον προμηθευτή της πριν ολοκληρωθεί η δέσμευση υποστήριξης του τελικού προϊόντος.
Για το διοικητικό συμβούλιο, η αλλαγή είναι επομένως συγκεκριμένη. Οι αποφάσεις για χρόνο κυκλοφορίας, διάρκεια ζωής, εξωτερική ανάθεση και επιλογή προμηθευτών επηρεάζουν την ικανότητα συμμόρφωσης. Η διαχείριση αυτών των αποφάσεων χρειάζεται κοινή συμμετοχή διοίκησης, τεχνολογίας, ασφάλειας, νομικών υπηρεσιών και οικονομικής διεύθυνσης.
Ποια προϊόντα καλύπτονται
Ο CRA καλύπτει προϊόντα με ψηφιακά στοιχεία των οποίων η προβλεπόμενη ή ευλόγως προβλέψιμη χρήση περιλαμβάνει άμεση ή έμμεση, λογική ή φυσική σύνδεση με συσκευή ή δίκτυο. Η έννοια περιλαμβάνει υλικό, λογισμικό και επιμέρους στοιχεία που διατίθενται χωριστά στην αγορά. Η εμπορική διάθεση μπορεί να γίνεται έναντι αντιτίμου ή δωρεάν. Καθοριστικά είναι το προϊόν, η λειτουργία και το πλαίσιο διάθεσής του. (1)
Στην πράξη, ο έλεγχος υπαγωγής αφορά εφαρμογές, λειτουργικά συστήματα, δρομολογητές, συνδεδεμένες κάμερες, έξυπνες οικιακές συσκευές και πολλά βιομηχανικά προϊόντα. Η απουσία απευθείας σύνδεσης στο διαδίκτυο δεν αρκεί για εξαίρεση. Ένα στοιχείο μπορεί να επικοινωνεί μέσω άλλης συσκευής ή να ενσωματώνεται σε μεγαλύτερο σύστημα. Αντίστοιχα, η εγκατάσταση αποκλειστικά στις υποδομές του πελάτη δεν αποκλείει ένα εμπορικό λογισμικό από το πεδίο εφαρμογής.
Ιδιαίτερη προσοχή απαιτούν οι λύσεις απομακρυσμένης επεξεργασίας δεδομένων. Όταν έχουν σχεδιαστεί από τον κατασκευαστή ή υπό την ευθύνη του και η απουσία τους εμποδίζει το προϊόν να εκτελέσει κάποια λειτουργία του, μπορούν να αποτελούν μέρος του προϊόντος κατά τον CRA. Αντίθετα, μια αυτοτελής υπηρεσία SaaS δεν υπάγεται αυτομάτως επειδή παρέχεται ψηφιακά. Η αξιολόγηση απαιτεί χαρτογράφηση της συγκεκριμένης αρχιτεκτονικής και της ευθύνης ανάπτυξης. (4)
Υπάρχουν συγκεκριμένες εξαιρέσεις για προϊόντα που καλύπτονται από ειδικά ενωσιακά πλαίσια, όπως ορισμένα ιατροτεχνολογικά προϊόντα, προϊόντα αυτοκινητοβιομηχανίας, πιστοποιημένα αεροπορικά προϊόντα και ναυτιλιακός εξοπλισμός. Εξαιρούνται επίσης προϊόντα που αναπτύσσονται ή τροποποιούνται αποκλειστικά για σκοπούς εθνικής ασφάλειας ή άμυνας, καθώς και ειδικά σχεδιασμένα προϊόντα για διαβαθμισμένες πληροφορίες. Οι εξαιρέσεις συνδέονται με τις προϋποθέσεις του άρθρου 2 και χρειάζονται τεκμηρίωση ανά προϊόν. (1)
Το ελεύθερο λογισμικό ανοικτού κώδικα που διατίθεται εκτός εμπορικής δραστηριότητας αντιμετωπίζεται διαφορετικά. Η εμπορική αξιοποίηση απαιτεί προσεκτικό χαρακτηρισμό, ενώ οι open-source software stewards υπάγονται σε ειδικό, προσαρμοσμένο καθεστώς. Ένας προγραμματιστής που απλώς συνεισφέρει κώδικα σε έργο τρίτου δεν μετατρέπεται αυτομάτως σε κατασκευαστή. Ωστόσο, η ενσωμάτωση ανοικτού κώδικα σε εμπορικό προϊόν δεν απαλλάσσει τον κατασκευαστή του τελικού προϊόντος από τις δικές του υποχρεώσεις. (5)
Το πρώτο διοικητικό παραδοτέο πρέπει συνεπώς να είναι ένα τεκμηριωμένο μητρώο χαρτοφυλακίου. Για κάθε προϊόν χρειάζονται ο υπεύθυνος οικονομικός φορέας, η αρχιτεκτονική, οι αγορές διάθεσης, οι κρίσιμες εξαρτήσεις και η αιτιολόγηση υπαγωγής ή εξαίρεσης. Η ίδια εταιρεία μπορεί να έχει διαφορετικούς ρόλους σε διαφορετικές σειρές προϊόντων. Ένας γενικός χαρακτηρισμός σε επίπεδο εταιρείας αφήνει εύκολα κενά.
Ασφάλεια στον σχεδιασμό και στις προεπιλογές
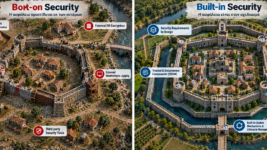
Το Secure-by-Design σημαίνει ότι οι κίνδυνοι αντιμετωπίζονται όταν λαμβάνονται οι αποφάσεις αρχιτεκτονικής. Η ομάδα προϊόντος εξετάζει ποιος μπορεί να επιτεθεί, τι προσπαθεί να πετύχει, ποια δεδομένα ή λειτουργίες κινδυνεύουν και πώς θα περιοριστούν οι συνέπειες. Ο CRA απαιτεί αξιολόγηση κινδύνου και κατάλληλο επίπεδο ασφάλειας. Οι ουσιώδεις απαιτήσεις του Παραρτήματος Ι εξειδικεύονται με βάση αυτή την αξιολόγηση και, όπου προβλέπεται, την εφαρμοσιμότητά τους στο συγκεκριμένο προϊόν. (1)
Πρακτικά, αυτό οδηγεί σε περιορισμό της επιφάνειας επίθεσης, έλεγχο πρόσβασης, προστασία εμπιστευτικότητας και ακεραιότητας, ελαχιστοποίηση δεδομένων και ανθεκτικότητα βασικών λειτουργιών. Η δυνατότητα ασφαλούς ενημέρωσης χρειάζεται να αποτελεί αρχιτεκτονικό χαρακτηριστικό. Αν προστεθεί βιαστικά μετά την κυκλοφορία, μπορεί να δημιουργήσει νέο δρόμο παραβίασης ή να αποδειχθεί ανεπαρκής για συσκευές που λειτουργούν επί χρόνια σε δύσκολα προσβάσιμα σημεία.
Στις απαιτήσεις περιλαμβάνεται η διάθεση προϊόντων χωρίς γνωστές εκμεταλλεύσιμες ευπάθειες. Αυτό προϋποθέτει αξιολόγηση των ευρημάτων πριν από την κυκλοφορία και τεκμηρίωση του τρόπου αντιμετώπισής τους. Η επιτυχής ολοκλήρωση μιας δοκιμής δεν αποκλείει μελλοντική ανακάλυψη προβλήματος. Για τον υπεύθυνο ανάπτυξης, πρακτικό κριτήριο έγκρισης είναι να μπορεί να εξηγήσει ποιοι έλεγχοι πραγματοποιήθηκαν, ποια ευρήματα εντοπίστηκαν και γιατί η τελική κατάσταση ανταποκρίνεται στις εφαρμοστέες απαιτήσεις. Η έγκριση κυκλοφορίας πρέπει να βασίζεται σε αυτά τα στοιχεία, με συμμετοχή όσων μπορούν να δεσμεύσουν τους αναγκαίους διαθέσιμους πόρους. (1)
Το Secure-by-Default αφορά την κατάσταση στην οποία παραδίδεται το προϊόν. Ο χρήστης πρέπει να ξεκινά από ασφαλή διαμόρφωση, με τις προβλεπόμενες ειδικές εξαιρέσεις για εξατομικευμένα επιχειρηματικά προϊόντα. Ως πρακτικές εφαρμογές, περιττές υπηρεσίες μπορούν να παραμένουν απενεργοποιημένες, τα δικαιώματα να περιορίζονται στις αναγκαίες λειτουργίες και η αρχική πρόσβαση να αποφεύγει κοινά, προβλέψιμα διαπιστευτήρια. Οι ασφαλείς επιλογές χρειάζεται να είναι κατανοητές και λειτουργικές για τον πραγματικό χρήστη.
Οι ενημερώσεις αναδεικνύουν τη σύνδεση ασφάλειας και χρηστικότητας. Ο κανονισμός προβλέπει, όπου εφαρμόζεται, αυτόματες ενημερώσεις ασφαλείας ενεργοποιημένες ως προεπιλογή, με εύχρηστο μηχανισμό εξαίρεσης και δυνατότητα προσωρινής αναβολής. Σε βιομηχανικό περιβάλλον, η εφαρμογή τους χρειάζεται σχεδιασμό με βάση τη διαθεσιμότητα, τις εξαρτήσεις και τις συνθήκες λειτουργίας. Η ασφάλεια μιας ενημέρωσης περιλαμβάνει και την αξιόπιστη εγκατάστασή της. (1)
Για τη διοίκηση, η ουσιαστική ερώτηση είναι αν ο οργανισμός επιβραβεύει αυτές τις επιλογές. Όταν ένας υπεύθυνος προϊόντος αξιολογείται αποκλειστικά για την ημερομηνία κυκλοφορίας, οι διορθώσεις αρχιτεκτονικής εμφανίζονται ως καθυστέρηση. Χρειάζονται συμφωνημένα κριτήρια έγκρισης, καταγεγραμμένες εξαιρέσεις και πόροι για αποκατάσταση. Η μεταφορά ενός γνωστού κινδύνου στην επόμενη έκδοση πρέπει να αποτελεί ορατή απόφαση με υπεύθυνο και προθεσμία.
Ένα πρακτικό σημείο εκκίνησης προσφέρει το Secure by Design and Default Playbook της ENISA, που δημοσιεύθηκε τον Ιούλιο του 2026 και απευθύνεται ιδιαίτερα στις μικρομεσαίες επιχειρήσεις. Η αξία τέτοιων εργαλείων βρίσκεται στην ενσωμάτωση επαναλαμβανόμενων ενεργειών στις υφιστάμενες διαδικασίες ανάπτυξης. Η παραγωγή τεκμηρίων μπορεί έτσι να ακολουθεί την πραγματική εργασία των ομάδων. (6)
Διαχείριση ευπαθειών σε όλο τον κύκλο ζωής
Η ανακάλυψη μιας ευπάθειας μετά την κυκλοφορία είναι αναμενόμενο ενδεχόμενο. Το κρίσιμο στοιχείο είναι η ικανότητα του κατασκευαστή να την αξιολογήσει, να προσδιορίσει τα επηρεαζόμενα προϊόντα και να μειώσει γρήγορα την έκθεση των χρηστών. Ο CRA συνδέει τη διάθεση προϊόντων με οργανωμένες διαδικασίες χειρισμού ευπαθειών και απαιτεί την αποτελεσματική εφαρμογή τους κατά την περίοδο υποστήριξης. (1)
Μια ώριμη λειτουργία ξεκινά από σαφές σημείο επικοινωνίας και πολιτική συντονισμένης γνωστοποίησης ευπαθειών. Ερευνητές, πελάτες και προμηθευτές πρέπει να μπορούν να υποβάλουν αναφορές που φτάνουν έγκαιρα στους κατάλληλους ανθρώπους. Ακολουθούν η επιβεβαίωση, η εκτίμηση κινδύνου, η ανάπτυξη και δοκιμή διόρθωσης, η ασφαλής διανομή και η ενημέρωση χρηστών. Κάθε στάδιο χρειάζεται υπεύθυνο, στοιχεία και διαδρομή κλιμάκωσης όταν ο συνηθισμένος χρόνος απόκρισης δεν επαρκεί.
Η περίοδος υποστήριξης αποτελεί σημαντική επιχειρηματική δέσμευση. Πρέπει να αντανακλά τον χρόνο κατά τον οποίο αναμένεται να χρησιμοποιείται το προϊόν, λαμβάνοντας υπόψη τη φύση του, τον σκοπό του και εύλογες προσδοκίες χρηστών. Ο γενικός κανόνας ορίζει τουλάχιστον πέντε χρόνια. Εάν η αναμενόμενη χρήση είναι μικρότερη, η υποστήριξη αντιστοιχεί σε αυτήν. Για προϊόντα μεγαλύτερης αναμενόμενης διάρκειας, η πενταετία δεν αποτελεί αυτόματη επαρκή επιλογή. (1)
Η επιχείρηση χρειάζεται επομένως να κοστολογήσει την υποστήριξη πριν εγκρίνει το προϊόν. Πρέπει να γνωρίζει αν θα διατηρήσει ομάδες, περιβάλλοντα δοκιμών, εργαλεία μεταγλώττισης και σχέσεις με κρίσιμους προμηθευτές. Η διακοπή πωλήσεων δεν εξαφανίζει τις υποχρεώσεις για ήδη διατεθειμένα προϊόντα. Αντίστοιχα, η αποχώρηση ενός εξωτερικού συνεργάτη δεν πρέπει να καθιστά αδύνατη την έκδοση διορθώσεων.
Οι ενημερώσεις ασφαλείας διανέμονται χωρίς καθυστέρηση και καταρχήν δωρεάν, με ειδική δυνατότητα διαφορετικής συμφωνίας για εξατομικευμένα προϊόντα μεταξύ κατασκευαστή και επιχειρηματικού χρήστη. Επιπλέον, κάθε ενημέρωση που εκδίδεται εντός της περιόδου υποστήριξης πρέπει να παραμένει διαθέσιμη για τουλάχιστον δέκα χρόνια από την έκδοσή της ή για το υπόλοιπο της περιόδου υποστήριξης, όποιο είναι μεγαλύτερο. Η διατήρηση διαθέσιμων διορθώσεων είναι διαφορετική υποχρέωση από την παραγωγή νέων. (1)
Για τα στελέχη, χρήσιμος δείκτης είναι ο χρόνος μέχρι να προστατευθεί ο πελάτης. Η έκδοση ενός patch αποτελεί ενδιάμεσο αποτέλεσμα. Η τελική εικόνα περιλαμβάνει την ενημέρωση των επηρεαζόμενων χρηστών, τη δυνατότητα εγκατάστασης και τα προσωρινά μέτρα για εγκαταστάσεις που δεν μπορούν να αναβαθμιστούν αμέσως. Εκεί η συνεργασία με integrators και παρόχους υποστήριξης γίνεται καθοριστική.
SBOM και ασφάλεια της εφοδιαστικής αλυσίδας λογισμικού
Τα περισσότερα ψηφιακά προϊόντα συνδυάζουν κώδικα από πολλές πηγές. Ένα πρόβλημα σε μία βιβλιοθήκη μπορεί να επηρεάσει διαφορετικές εφαρμογές, συσκευές και γενιές προϊόντων. Η επιχείρηση χρειάζεται να εντοπίζει αυτή τη σχέση γρήγορα και με ακρίβεια. Χωρίς αξιόπιστη καταγραφή, η πρώτη φάση κάθε σοβαρής ευπάθειας καταναλώνεται στην αναζήτηση του τι έχει πραγματικά παραδοθεί και σε ποιον.
Το Software Bill of Materials, το SBOM, λειτουργεί ως δομημένη απογραφή των συστατικών του λογισμικού. Το Παράρτημα Ι απαιτεί την κατάρτισή του σε ευρέως χρησιμοποιούμενο, μηχαναγνώσιμο μορφότυπο, καλύπτοντας τουλάχιστον τις εξαρτήσεις ανώτατου επιπέδου. Η απαίτηση αφορά την αναγνώριση και τεκμηρίωση ευπαθειών και συστατικών. Δεν συνεπάγεται γενική υποχρέωση δημοσίευσης του SBOM σε όλους τους πελάτες ή στο διαδίκτυο, ενώ προβλέπεται πρόσβαση αρμόδιων αρχών υπό τις σχετικές προϋποθέσεις. (1)
Η επιχειρησιακή αξία προκύπτει όταν η απογραφή αντιστοιχεί στην πραγματική έκδοση που κυκλοφορεί. Ένα αρχείο που δημιουργήθηκε πριν από μήνες και δεν ανανεώθηκε μπορεί να οδηγήσει σε λανθασμένη εκτίμηση έκθεσης. Ως πρακτική εφαρμογής, το SBOM πρέπει να συνδέεται με τη διαδικασία παραγωγής κάθε έκδοσης, την προέλευση των συστατικών και την παρακολούθηση νέων ευπαθειών. Η κάλυψη βαθύτερων εξαρτήσεων βελτιώνει την εικόνα κινδύνου πέρα από το ελάχιστο κανονιστικό επίπεδο.
Εξίσου κρίσιμο είναι να αξιολογείται αν μια καταγεγραμμένη ευπάθεια μπορεί πράγματι να αξιοποιηθεί στο συγκεκριμένο προϊόν. Η παρουσία μιας βιβλιοθήκης δεν αποδεικνύει από μόνη της επιχειρησιακή έκθεση. Χρειάζεται να εξετάζονται η χρησιμοποιούμενη λειτουργία, η διαμόρφωση και οι υφιστάμενοι μηχανισμοί προστασίας. Η τεκμηριωμένη ανάλυση αποτρέπει τόσο την υποτίμηση ενός πραγματικού κινδύνου όσο και τη σπατάλη πόρων σε αδιαφοροποίητες ειδοποιήσεις.
Η ασφάλεια της αλυσίδας εφοδιασμού επεκτείνεται και στον τρόπο παραγωγής. Προτείνεται έλεγχος πρόσβασης στα αποθετήρια, προστασία των περιβαλλόντων κατασκευής εκδόσεων, ασφαλής διαχείριση κλειδιών υπογραφής και επαλήθευση της προέλευσης εξαρτήσεων. Ένα προϊόν μπορεί να έχει καθαρό πηγαίο κώδικα και να παραβιαστεί κατά τη συσκευασία ή τη διανομή. Η απογραφή αποκτά μεγαλύτερη αξία όταν συνοδεύεται από εμπιστοσύνη στη διαδικασία που δημιούργησε το τελικό πακέτο.
Ο CRA απαιτεί δέουσα επιμέλεια κατά την ενσωμάτωση στοιχείων τρίτων, συμπεριλαμβανομένων στοιχείων ανοικτού κώδικα που δεν διατίθενται εμπορικά. Η ευθύνη του κατασκευαστή απαιτεί αξιολόγηση του συνολικού προϊόντος. Ένα πιστοποιητικό προμηθευτή μπορεί να αποτελεί χρήσιμο τεκμήριο, αλλά η ορθή ενσωμάτωση, οι νέες διασυνδέσεις και οι τελικές ρυθμίσεις χρειάζονται δική τους εξέταση. (1)
Για τη διοίκηση προμηθειών, αυτό μεταφράζεται σε πιο συγκεκριμένες συμφωνίες. Απαιτούνται κανάλια άμεσης ειδοποίησης, σαφής διάρκεια υποστήριξης και πρόσβαση στα στοιχεία που επιτρέπουν αξιολόγηση έκθεσης. Όπου ένα κρίσιμο συστατικό συντηρείται από μικρή κοινότητα, η χρηματοδότηση συντήρησης ή η προετοιμασία εναλλακτικής λύσης μπορεί να είναι ουσιαστικό μέτρο περιορισμού επιχειρηματικού κινδύνου.
Η διευρυμένη ατζέντα του CISO
Ο Chief Information Security Officer καλείται να συνδέσει την προστασία της εταιρείας με την ασφάλεια όσων αυτή κατασκευάζει, διαθέτει ή χρησιμοποιεί. Σε μια εταιρεία προϊόντων, αυτό απαιτεί στενή συνεργασία με την ανάπτυξη, τη διαχείριση προϊόντος και την τεχνική υποστήριξη. Σε έναν οργανισμό που αγοράζει τεχνολογία, απαιτεί καλύτερη αξιολόγηση προμηθευτών και αξιοποίηση των πληροφοριών για υποστήριξη, ενημερώσεις και γνωστούς κινδύνους.
Ο CRA δεν επιβάλλει γενικά τη δημιουργία θέσης με τον τίτλο CISO. Οι υποχρεώσεις συνδέονται με τους οικονομικούς φορείς και τα προϊόντα. Η διοίκηση όμως χρειάζεται έναν σαφή μηχανισμό συντονισμού. Σε μεγαλύτερους οργανισμούς, μια λειτουργία Product Security Incident Response Team, γνωστή ως PSIRT, μπορεί να αναλάβει τον χειρισμό θεμάτων ασφάλειας προϊόντος. Σε μικρότερες επιχειρήσεις, ο ίδιος σκοπός μπορεί να καλυφθεί με λιγότερους ανθρώπους και κατάλληλη εξωτερική υποστήριξη.
Οι αρμοδιότητες πρέπει να συμφωνηθούν πριν από το πρώτο επείγον περιστατικό. Ο υπεύθυνος προϊόντος ορίζει τη λειτουργική προτεραιότητα, η ανάπτυξη αξιολογεί και διορθώνει, η ασφάλεια εκτιμά την έκθεση και οι νομικές υπηρεσίες συνδράμουν στον χαρακτηρισμό των υποχρεώσεων. Η διοίκηση εγκρίνει τους αναγκαίους πόρους και τις σημαντικές επιχειρηματικές αποφάσεις. Το μοντέλο χρειάζεται έναν ονομαστικό υπεύθυνο για κάθε τελικό αποτέλεσμα και σαφή αναπλήρωση σε περίπτωση απουσίας.
Η σχέση με NIS2, DORA και GDPR απαιτεί επίσης συντονισμό. Τα πλαίσια έχουν διαφορετικά αντικείμενα, υποκείμενους φορείς και προϋποθέσεις αναφοράς. Ένα γεγονός μπορεί να ενεργοποιήσει περισσότερες από μία υποχρεώσεις, ανάλογα με τον οργανισμό και τις επιπτώσεις. Η συμμόρφωση με τον CRA δεν τεκμηριώνει αυτομάτως συμμόρφωση με τα υπόλοιπα. Η επιχειρησιακή πρόταση είναι κοινή συλλογή γεγονότων, με ξεχωριστή αξιολόγηση των εφαρμοστέων νομικών απαιτήσεων και των αποδεκτών τους. (1)
Η αναφορά προς το διοικητικό συμβούλιο πρέπει να επιτρέπει αποφάσεις. Χρήσιμα μεγέθη είναι η κάλυψη του χαρτοφυλακίου με αξιολογήσεις κινδύνου, η πληρότητα των απογραφών συστατικών, ο χρόνος διάθεσης διορθώσεων και η έκταση των προϊόντων με ανεπαρκή υποστήριξη. Κάθε δείκτης χρειάζεται σαφή παρονομαστή και ιδιοκτήτη. Ένας μικρός αριθμός ευρημάτων μπορεί να αντανακλά περιορισμένη ορατότητα, οπότε απαιτείται σύνδεση με την πραγματική κάλυψη ελέγχων.
Ο CISO μπορεί επίσης να αναδείξει τη συγκέντρωση κινδύνου. Αν πολλά προϊόντα βασίζονται στον ίδιο εγκαταλελειμμένο μηχανισμό ενημέρωσης, η αντιμετώπιση ανά προϊόν ίσως αποκρύπτει ένα κοινό πρόβλημα. Η οριζόντια εικόνα βοηθά τη διοίκηση να χρηματοδοτήσει κοινές υποδομές, να περιορίσει επαναλαμβανόμενη εργασία και να κατανείμει εξειδικευμένους πόρους εκεί όπου μειώνεται περισσότερο η συνολική έκθεση της επιχείρησης.
Τι αλλάζει για κατασκευαστές και εμπορικούς φορείς
Ο κατασκευαστής βρίσκεται στο κέντρο του πλαισίου. Οι υποχρεώσεις του καλύπτουν αξιολόγηση κινδύνου, ασφαλή σχεδιασμό, τεχνική τεκμηρίωση, αξιολόγηση συμμόρφωσης, δήλωση συμμόρφωσης ΕΕ, σήμανση CE και διαχείριση ευπαθειών. Η ανάθεση ανάπτυξης ή παραγωγής σε τρίτους δεν καταργεί τον ρόλο του φορέα που διαθέτει το προϊόν με το δικό του όνομα ή εμπορικό σήμα. Η εταιρεία χρειάζεται επομένως επαρκή έλεγχο και αποδεικτικά στοιχεία για το έργο των συνεργατών της. (1)
Για τους developers, η αλλαγή αφορά κυρίως τον τρόπο εργασίας και την τεκμηρίωση αποφάσεων. Η εξέταση εξαρτήσεων, οι δοκιμές, η ασφαλής διαχείριση μυστικών και η αντιμετώπιση ευρημάτων ενσωματώνονται στη διαδικασία έκδοσης. Η τελική νομική ιδιότητα εξαρτάται από το επιχειρηματικό μοντέλο. Μια εταιρεία ανάπτυξης που διαθέτει δικό της λογισμικό μπορεί να είναι κατασκευαστής, ενώ ένας εξωτερικός προγραμματιστής που εργάζεται υπό την ευθύνη άλλου φορέα έχει διαφορετική θέση.
Οι εισαγωγείς αναλαμβάνουν υποχρεώσεις επαλήθευσης πριν τοποθετήσουν προϊόν στην ευρωπαϊκή αγορά. Πρέπει να διασφαλίζουν ότι έχουν πραγματοποιηθεί οι απαιτούμενες διαδικασίες αξιολόγησης, υπάρχει τεχνική τεκμηρίωση και το προϊόν συνοδεύεται από τη σήμανση και τις αναγκαίες πληροφορίες. Εάν έχουν λόγο να θεωρούν ότι δεν υπάρχει συμμόρφωση, απαιτείται αποκατάσταση πριν από τη διάθεση. Προβλέπονται επίσης υποχρεώσεις ενημέρωσης και διορθωτικών ενεργειών όταν ανακύπτουν προβλήματα. (1)
Οι διανομείς οφείλουν να ενεργούν με τη δέουσα προσοχή και να ελέγχουν συγκεκριμένα στοιχεία, όπως τη σήμανση CE και τα συνοδευτικά έγγραφα. Χρειάζονται διαδικασία διαβίβασης πληροφοριών για ευπάθειες και αντιμετώπισης μη συμμορφούμενων προϊόντων. Ο πρακτικός αντίκτυπος αφορά την επιλογή προμηθευτών, τη διαχείριση αποθέματος και τη δυνατότητα εντοπισμού πελατών που πρέπει να ενημερωθούν. Τα τμήματα πωλήσεων και υποστήριξης αποκτούν επομένως ουσιαστικό ρόλο στην εφαρμογή. (1)
Η σήμανση CE προϋποθέτει την κατάλληλη διαδρομή αξιολόγησης. Για πολλά προϊόντα επιτρέπεται εσωτερικός έλεγχος. Για σημαντικά προϊόντα της κλάσης Ι, οι διαθέσιμες επιλογές συνδέονται με την εφαρμογή κατάλληλων εναρμονισμένων προτύπων ή άλλων προβλεπόμενων μέσων. Η κλάση ΙΙ και τα κρίσιμα προϊόντα υπόκεινται σε αυστηρότερες διαδικασίες, με συμμετοχή τρίτου φορέα κατά τους εφαρμοστέους κανόνες. Υπάρχουν ειδικές διατάξεις, οπότε απαιτείται ταξινόμηση κάθε προϊόντος πριν επιλεγεί η διαδικασία. (7)
Η κατηγορία δεν προσδιορίζεται από το πόσο σημαντικός είναι ο πελάτης για την επιχείρηση. Συνδέεται με τη βασική λειτουργία του προϊόντος και τις κατηγορίες των παραρτημάτων. Η ενσωμάτωση σημαντικού συστατικού επίσης δεν μεταφέρει αυτομάτως την ίδια ταξινόμηση στο τελικό προϊόν. Ένας λανθασμένος χαρακτηρισμός μπορεί να δημιουργήσει καθυστέρηση αξιολόγησης λίγο πριν από την προγραμματισμένη κυκλοφορία. (1)
Η αξιοποίηση εναρμονισμένων προτύπων διευκολύνει την τεκμηρίωση. Το τεκμήριο συμμόρφωσης αφορά τις απαιτήσεις που καλύπτουν τα πρότυπα των οποίων οι αναφορές έχουν δημοσιευθεί στην Επίσημη Εφημερίδα. Μια γενική πιστοποίηση ασφάλειας της εταιρείας δεν υποκαθιστά αυτομάτως την αξιολόγηση του προϊόντος. Η διοίκηση χρειάζεται να παρακολουθεί την εξέλιξη προτύπων και πράξεων εφαρμογής χωρίς να αναβάλλει τις βασικές βελτιώσεις ασφάλειας. (8)
Οι μικρομεσαίες επιχειρήσεις και οι integrators τους
Ο CRA δεν προβλέπει γενική εξαίρεση επειδή μια επιχείρηση είναι μικρομεσαία. Μια μικρή εταιρεία που αναπτύσσει και διαθέτει προϊόν μπορεί να έχει βασικές υποχρεώσεις κατασκευαστή αντίστοιχες με μεγαλύτερο ανταγωνιστή. Ωστόσο, η οργανωτική υλοποίηση μπορεί να είναι αναλογική. Η ανάγκη για αποτελεσματική διαχείριση ευπαθειών δεν συνεπάγεται ότι κάθε επιχείρηση πρέπει να δημιουργήσει μεγάλο, αυτόνομο τμήμα ασφάλειας.
Για μια μικρή ομάδα, καλή αφετηρία είναι ο ορισμός υπευθύνου προϊόντος, μια λειτουργική απογραφή εξαρτήσεων και μια εφαρμόσιμη διαδικασία αναφορών και ενημερώσεων. Οι εξωτερικοί συνεργάτες μπορούν να παρέχουν εξειδικευμένες δοκιμές, συνδρομή σε περιστατικά και υποστήριξη τεκμηρίωσης. Η επιχείρηση όμως πρέπει να διατηρεί εσωτερικά τη γνώση των υποχρεώσεών της και τη δυνατότητα λήψης αποφάσεων. Η πλήρης εξάρτηση από έναν συνεργάτη δημιουργεί πρόβλημα όταν αυτός δεν είναι διαθέσιμος.
Ο κανονισμός προβλέπει μέτρα διευκόλυνσης, ενώ υπάρχουν ευρωπαϊκές πρωτοβουλίες τεχνικής και χρηματοδοτικής υποστήριξης. Η Επιτροπή συγκεντρώνει σχετικούς πόρους για πολύ μικρές, μικρές και μεσαίες επιχειρήσεις. Υπάρχουν επίσης ειδικές προβλέψεις για την επιβολή προστίμων, μεταξύ άλλων για πολύ μικρούς και μικρούς κατασκευαστές σε σχέση με την προθεσμία πρώιμης προειδοποίησης. Αυτές δεν πρέπει να ερμηνεύονται ως γενική απαλλαγή από την υποχρέωση αναφοράς. (9) (1)
Οι integrators χρειάζονται ιδιαίτερη προσοχή στον νομικό τους ρόλο. Η συνήθης εγκατάσταση και παραμετροποίηση σύμφωνα με τις οδηγίες δεν τους καθιστά αυτομάτως κατασκευαστές. Όταν όμως διαθέτουν προϊόν με δικό τους όνομα ή πραγματοποιούν ουσιώδη τροποποίηση υπό τις προϋποθέσεις του κανονισμού, μπορεί να αναλάβουν υποχρεώσεις κατασκευαστή. Η αξιολόγηση αφορά την πραγματική επέμβαση, την επίδραση στην ασφάλεια και τη μεταβολή της προβλεπόμενης χρήσης. (1)
Ας εξετάσουμε ένα υποθετικό παράδειγμα. Ένας integrator συνδυάζει μια εμπορική πύλη επικοινωνίας με δικό του λογισμικό διαχείρισης και πουλά τη συνολική λύση με την επωνυμία του. Πρέπει να εξετάσει αν διαθέτει νέο προϊόν και ποιες υποχρεώσεις αναλαμβάνει. Οι συμφωνίες με τον αρχικό κατασκευαστή χρειάζεται να εξασφαλίζουν τις πληροφορίες και τη συνεργασία που θα απαιτηθούν όταν εμφανιστεί ευπάθεια. Το εμπορικό συμβόλαιο πρέπει να αντανακλά την πραγματική τεχνική ευθύνη.
Για μια μικρομεσαία επιχείρηση που αγοράζει και χρησιμοποιεί τεχνολογία, η προτεραιότητα είναι διαφορετική. Χρειάζεται να γνωρίζει μέχρι πότε υποστηρίζεται ο εξοπλισμός, ποιος εγκαθιστά ενημερώσεις και τι συμβαίνει αν ο προμηθευτής διακόψει τη λειτουργία του. Ο integrator μπορεί να μεταφράσει αυτές τις πληροφορίες σε πρόγραμμα συντήρησης, κατάλογο επηρεαζόμενων εγκαταστάσεων και διαδικασία έγκαιρης προειδοποίησης.
Οι σχετικές συμβάσεις πρέπει να προσδιορίζουν χρόνους διαβίβασης ειδοποιήσεων, υπεύθυνους επικοινωνίας, παράθυρα συντήρησης και διαδικασία επείγουσας αλλαγής. Χρειάζεται επίσης σαφής κατανομή εργασίας για δοκιμή, εγκατάσταση και επαλήθευση διορθώσεων. Η υπηρεσία του συνεργάτη αποκτά μετρήσιμη αξία όταν μπορεί να δείξει ότι μια ενημέρωση έφτασε στις σωστές εγκαταστάσεις και εφαρμόστηκε χωρίς να διαταραχθεί απαράδεκτα η λειτουργία του πελάτη.
Αναφορές ενεργά εκμεταλλευόμενων ευπαθειών και σοβαρών περιστατικών
Οι υποχρεωτικές αναφορές αφορούν δύο διαφορετικές περιπτώσεις. Η πρώτη είναι ευπάθεια για την οποία υπάρχουν αξιόπιστα στοιχεία ότι κακόβουλος παράγοντας την εκμεταλλεύτηκε χωρίς άδεια του ιδιοκτήτη του συστήματος. Ένας υψηλός βαθμός τεχνικής σοβαρότητας ή η δημοσίευση δοκιμαστικού κώδικα εκμετάλλευσης δεν ισοδυναμεί αυτομάτως με ενεργή εκμετάλλευση. Η αξιολόγηση πρέπει να βασίζεται στα πραγματικά διαθέσιμα στοιχεία και να καταγράφεται.
Η δεύτερη περίπτωση αφορά σοβαρό περιστατικό που επηρεάζει την ασφάλεια του προϊόντος. Τα κριτήρια περιλαμβάνουν πραγματική ή δυνητική αρνητική επίδραση στην προστασία της διαθεσιμότητας, αυθεντικότητας, ακεραιότητας ή εμπιστευτικότητας ευαίσθητων ή σημαντικών δεδομένων ή λειτουργιών. Περιλαμβάνουν επίσης περιστατικό που έχει οδηγήσει ή μπορεί να οδηγήσει σε εισαγωγή ή εκτέλεση κακόβουλου κώδικα στο προϊόν ή στα συστήματα του χρήστη. Η εξέταση δεν περιορίζεται συνεπώς σε επιβεβαιωμένη διαρροή δεδομένων. (1)
Οι βασικές προθεσμίες για τους κατασκευαστές συνοψίζονται ως εξής. Οι πρώτες δύο αναφορές υποβάλλονται χωρίς αδικαιολόγητη καθυστέρηση και πάντως εντός των αντίστοιχων ανώτατων ορίων. (10)
| Στάδιο | Ενεργά εκμεταλλευόμενη ευπάθεια | Σοβαρό περιστατικό |
| Πρώιμη προειδοποίηση | Εντός 24 ωρών από τη γνώση | Εντός 24 ωρών από τη γνώση |
| Αναφορά | Εντός 72 ωρών από τη γνώση | Εντός 72 ωρών από τη γνώση |
| Τελική έκθεση | Έως 14 ημέρες μετά τη διάθεση διορθωτικού ή μετριαστικού μέτρου | Εντός ενός μήνα από την υποβολή της αναφοράς των 72 ωρών |
Οι 72 ώρες υπολογίζονται από τη στιγμή που ο κατασκευαστής λαμβάνει γνώση, με τις προϋποθέσεις του κανονισμού. Η υποβολή της πρώιμης προειδοποίησης δεν δημιουργεί νέα προθεσμία 72 ωρών. Επίσης, η πρώτη ενημέρωση δεν μπορεί να αναβάλλεται μέχρι να ολοκληρωθεί η διερεύνηση ή να εκδοθεί διόρθωση. Η σταδιακή διαδικασία επιτρέπει την υποβολή των απαιτούμενων διαθέσιμων στοιχείων και τη συμπλήρωσή τους στα επόμενα στάδια. (1)
Υπάρχει και σημαντική μεταβατική διάσταση. Οι αναφορές του άρθρου 14 αφορούν και προϊόντα εντός πεδίου εφαρμογής που έχουν διατεθεί πριν από τις 11 Δεκεμβρίου 2027. Για τις υπόλοιπες απαιτήσεις, τα ήδη διατεθειμένα προϊόντα εξετάζονται με βάση τις μεταβατικές διατάξεις και την ενδεχόμενη ουσιώδη τροποποίησή τους. Η παλαιότητα ενός προϊόντος δεν αρκεί επομένως ως λόγος απόρριψης μιας αναφοράς ασφάλειας. (1)
Η εξέταση πρέπει επίσης να διακρίνει την πρώτη διάθεση ενός συγκεκριμένου προϊόντος από την ημερομηνία παρουσίασης ενός μοντέλου. Το γεγονός ότι μια σειρά εξοπλισμού κυκλοφόρησε πριν από το 2027 δεν δημιουργεί γενική εξαίρεση για κάθε νέα μονάδα της ίδιας σειράς που τοποθετείται αργότερα στην αγορά. Για τη διοίκηση παραγωγής και πωλήσεων, αυτό σημαίνει ότι ο σχεδιασμός αποθέματος και η συνέχεια διάθεσης χρειάζονται προσεκτικό έλεγχο των μεταβατικών κανόνων, σε συνδυασμό με την τεκμηρίωση κάθε σχετικής εμπορικής ροής. (1)
Σε επίπεδο λειτουργίας, χρειάζεται καταγραφή της στιγμής γνώσης, του αρχικού χαρακτηρισμού και των αποφάσεων. Μια αναφορά πελάτη μπορεί να φτάσει αρχικά στο εμπορικό τμήμα, σε helpdesk ή σε εξωτερικό συνεργάτη. Η διαδρομή προς την αρμόδια ομάδα πρέπει να είναι σύντομη και γνωστή. Η ύπαρξη προθεσμιών σε πολιτική συμμόρφωσης έχει μικρή αξία αν το μήνυμα παραμείνει αδιάβαστο μέχρι την επόμενη εργάσιμη ημέρα.
Ας υποθέσουμε ότι μια εταιρεία λαμβάνει αξιόπιστη ενημέρωση για ενεργή εκμετάλλευση σε προϊόν της την Παρασκευή το απόγευμα. Χρειάζεται διαθέσιμο υπεύθυνο, πρόσβαση στα στοιχεία εκδόσεων, υποστήριξη για τον αρχικό χαρακτηρισμό και δυνατότητα έγκαιρης υποβολής. Παράλληλα πρέπει να οργανώσει περιορισμό της έκθεσης και ενημέρωση των επηρεαζόμενων χρηστών. Η άσκηση αυτού του σεναρίου αναδεικνύει κενά που δύσκολα εμφανίζονται σε μια απλή ανασκόπηση εγγράφων.
Η ενημέρωση των χρηστών αποτελεί ξεχωριστό μέρος της απόκρισης. Το άρθρο 14 προβλέπει ενημέρωση χωρίς αδικαιολόγητη καθυστέρηση για το σχετικό ζήτημα και, όπου χρειάζεται, για μέτρα που μπορούν να λάβουν. Η επικοινωνία πρέπει να επιτρέπει ενέργεια: επηρεαζόμενες εκδόσεις, εφαρμόσιμες οδηγίες και διαθέσιμες διορθώσεις. Η έγκαιρη αναφορά στις αρχές και η προστασία του πελάτη πρέπει να οργανώνονται παράλληλα. (1)
Η Single Reporting Platform της ENISA
Η Single Reporting Platform, γνωστή ως SRP, είναι η ενιαία πλατφόρμα αναφορών που αναπτύσσει, λειτουργεί και συντηρεί η ENISA. Βρίσκεται σε λειτουργία από τις 11 Σεπτεμβρίου 2026 και υποστηρίζει τις υποχρεωτικές αναφορές του CRA. Η επίσημη πύλη είναι το portal.cra-srp.enisa.europa.eu. Η πλατφόρμα επιτρέπει την υποβολή μέσω ενιαίου μηχανισμού και την επικοινωνία των σχετικών πληροφοριών στις αρμόδιες αρχές. (11)
Ο κατασκευαστής επιλέγει το αρμόδιο CSIRT που έχει οριστεί ως συντονιστής. Κατά κανόνα, αυτό προσδιορίζεται από την κύρια εγκατάστασή του στην Ένωση σύμφωνα με τα κριτήρια του άρθρου 14, με έμφαση στον τόπο λήψης αποφάσεων για την κυβερνοασφάλεια προϊόντων. Προβλέπεται ειδική σειρά κριτηρίων για κατασκευαστές χωρίς κύρια εγκατάσταση στην Ένωση. Η επιλογή πρέπει να τεκμηριώνεται και να συντονίζεται εσωτερικά στους ομίλους. (1)
Οι πληροφορίες καθίστανται κατά κανόνα ταυτόχρονα διαθέσιμες στην ENISA, ενώ το συντονίζον CSIRT αναλαμβάνει τη διαβίβαση προς άλλα αρμόδια CSIRTs. Προβλέπονται εξαιρετικοί μηχανισμοί περιορισμού ή καθυστέρησης της διάδοσης για συγκεκριμένους λόγους κυβερνοασφάλειας. Αυτοί χρειάζονται προσεκτική εφαρμογή των νόμιμων προϋποθέσεων. Δεν αποτελούν γενική δυνατότητα αναβολής της αρχικής αναφοράς επειδή η υπόθεση είναι εμπορικά δυσάρεστη. (1)
Η προετοιμασία πρόσβασης έχει διοικητική σημασία. Οι Assigned Representatives χρησιμοποιούν προσωπικό EU Login με πολυπαραγοντικό έλεγχο ταυτότητας. Η επιχείρηση χρειάζεται ορισμό κύριου εκπροσώπου και σχέδιο αναπλήρωσης, καθώς και συγκεντρωμένα στοιχεία κατασκευαστή και προϊόντων. Η τρέχουσα καθοδήγηση της ENISA συστήνει εγγραφή στην SRP και έναρξη επαλήθευσης όταν υπάρχει ανάγκη υποβολής αναφοράς. Η προετοιμασία λογαριασμών και εσωτερικών διαδικασιών μπορεί να προηγείται. (12)
Η ίδια καθοδήγηση διευκρινίζει ότι η επαλήθευση της σχέσης εκπροσώπου και κατασκευαστή εξελίσσεται παράλληλα με την αναφορά. Δεν πρέπει επομένως να αντιμετωπίζεται ως λόγος αναμονής πριν από την υποβολή. Στην αρχική έκδοση δεν παρέχεται API, οπότε η επιχείρηση χρειάζεται να έχει προβλέψει ανθρώπινη υποβολή μέσω της διεπαφής. Οι τεχνικές δυνατότητες εξελίσσονται και πρέπει να ελέγχονται στην τρέχουσα τεκμηρίωση. (12)
Χρειάζεται επίσης προσοχή στη διάκριση μεταξύ νομικής πρόβλεψης και διαθέσιμης λειτουργίας. Η αρχική πλατφόρμα υποστηρίζει τις υποχρεωτικές αναφορές κατασκευαστών, ενώ η εθελοντική αναφορά προβλέπεται για επόμενη φάση. Οι ειδικές υποχρεώσεις αναφοράς των open-source software stewards εφαρμόζονται από τις 11 Δεκεμβρίου 2027. Το «single» αφορά τον μηχανισμό του CRA και δεν αποτελεί από μόνο του απόδειξη εκπλήρωσης υποχρεώσεων άλλων κανονιστικών πλαισίων. (12)
Για τη διοίκηση, η επιτυχία κρίνεται πριν ανοίξει η οθόνη υποβολής. Τα δεδομένα πρέπει να είναι διαθέσιμα, οι υπεύθυνοι να έχουν εξουσιοδότηση και η νομική αξιολόγηση να υποστηρίζει έγκαιρες αποφάσεις. Μια εσωτερική προσομοίωση με υποθετικό περιστατικό μπορεί να ελέγξει αυτές τις δυνατότητες χωρίς να δημιουργήσει δοκιμαστική αναφορά στο πραγματικό περιβάλλον. Η πλατφόρμα ολοκληρώνει μια οργανωμένη διαδικασία απόκρισης.
Από τη συμμόρφωση στην πραγματική κυβερνοανθεκτικότητα
Η συμμόρφωση δημιουργεί υποχρεώσεις που μπορούν να ελεγχθούν. Η κυβερνοανθεκτικότητα αποδεικνύεται όταν η επιχείρηση διατηρεί κρίσιμες λειτουργίες, περιορίζει τις συνέπειες και αποκαθιστά με ασφάλεια τη λειτουργία των προϊόντων της. Για να συνδεθούν τα δύο, κάθε τεκμήριο πρέπει να αντιστοιχεί σε πραγματική δυνατότητα. Μια πολιτική ενημερώσεων χρειάζεται λειτουργικό μηχανισμό διανομής, μια απογραφή χρειάζεται ακρίβεια και μια διαδικασία περιστατικών χρειάζεται ανθρώπους που μπορούν να την εφαρμόσουν υπό πίεση.
Ο οικονομικός κίνδυνος είναι ουσιαστικός. Στο πλήρες καθεστώς εφαρμογής, για συγκεκριμένες παραβάσεις ουσιωδών απαιτήσεων και υποχρεώσεων κατασκευαστών προβλέπονται ανώτατα διοικητικά πρόστιμα έως 15 εκατομμύρια ευρώ ή 2,5% του συνολικού παγκόσμιου ετήσιου κύκλου εργασιών του προηγούμενου οικονομικού έτους, όποιο ποσό είναι υψηλότερο. Προβλέπονται επίσης διορθωτικά και περιοριστικά μέτρα, συμπεριλαμβανομένης απόσυρσης ή ανάκλησης όπου απαιτείται. Οι συνέπειες στην εμπορική συνέχεια πρέπει να περιλαμβάνονται στην εκτίμηση κινδύνου. (1)
Η άμεση προτεραιότητα είναι να ελεγχθεί η λειτουργία των ήδη εφαρμοστέων αναφορών. Η διοίκηση χρειάζεται επιβεβαίωση ότι υπάρχουν υπεύθυνοι, αναπληρωτές, κριτήρια χαρακτηρισμού, διαθέσιμα δεδομένα και δυνατότητα υποβολής. Όπου διαπιστωθεί κενό, η αντιμετώπιση πρέπει να ξεκινήσει άμεσα. Η προετοιμασία για το 2027 δεν δικαιολογεί αναβολή υποχρεώσεων που έχουν ήδη ενεργοποιηθεί.
Για τις επόμενες εβδομάδες, μια πρακτική προσέγγιση είναι η ιεράρχηση του χαρτοφυλακίου. Προτεραιότητα μπορούν να έχουν προϊόντα με μεγάλο εγκατεστημένο πληθυσμό, υψηλή έκθεση, περιορισμένη δυνατότητα ενημέρωσης ή απαιτητική διαδρομή αξιολόγησης συμμόρφωσης. Για καθένα χρειάζεται συγκεκριμένο σχέδιο, κόστος και υπεύθυνος. Οι ίδιες πληροφορίες επιτρέπουν τεκμηριωμένη επιλογή ανάμεσα σε ανασχεδιασμό, ενίσχυση υποστήριξης και προγραμματισμένη αντικατάσταση.
Στη συνέχεια, οι επενδύσεις πρέπει να ενσωματωθούν στον κύκλο ανάπτυξης. Οι ομάδες χρειάζονται κοινά εργαλεία όπου αυτό μειώνει τον φόρτο, επαναχρησιμοποιήσιμες ασφαλείς αρχιτεκτονικές και αυτοματοποιημένη παραγωγή στοιχείων τεκμηρίωσης. Η διοίκηση πρέπει να προστατεύσει χρόνο για διορθώσεις και συντήρηση, ακόμη όταν πιέζουν οι νέες λειτουργίες. Διαφορετικά, το πρόγραμμα συμμόρφωσης θα παράγει έγγραφα ταχύτερα από όσο μειώνει την πραγματική έκθεση.
Ιδιαίτερη σημασία έχει η προμήθεια νέας τεχνολογίας. Το συνολικό κόστος ιδιοκτησίας πρέπει να περιλαμβάνει τη διάρκεια υποστήριξης, τη δυσκολία εγκατάστασης ενημερώσεων και το κόστος αντικατάστασης όταν αυτή λήξει. Ένας φθηνότερος εξοπλισμός με σύντομη υποστήριξη μπορεί να επιβαρύνει τον προϋπολογισμό περισσότερο μέσα στον πραγματικό ορίζοντα χρήσης. Η καλύτερη πληροφόρηση που επιδιώκει ο CRA αποκτά οικονομική αξία όταν επηρεάζει την τελική επιλογή αγοράς.
Η πρόοδος πρέπει να αξιολογείται μέσα από ασκήσεις και μετρήσιμα αποτελέσματα. Πόσο γρήγορα εντοπίζονται όλες οι επηρεαζόμενες εκδόσεις; Μπορεί η εταιρεία να ανακαλέσει μια προβληματική ενημέρωση και να διαθέσει ασφαλή αντικατάσταση; Γνωρίζει ποιες εγκαταστάσεις παραμένουν εκτεθειμένες; Οι απαντήσεις δείχνουν πού απαιτείται επένδυση και βοηθούν τη διοίκηση να διακρίνει την πραγματική βελτίωση από την αύξηση της γραφειοκρατίας.
Η ανθεκτικότητα απαιτεί και ειλικρινή αντιμετώπιση των αβεβαιοτήτων. Μια εταιρεία μπορεί να μην έχει πλήρη εικόνα για παλαιές εγκαταστάσεις ή για εξαρτήσεις που παρέλαβε μέσω εξαγοράς. Η διοίκηση χρειάζεται να γνωρίζει το μέγεθος αυτού του κενού και το σχέδιο κάλυψής του. Οι εξαγορές και οι συνεργασίες πρέπει επομένως να εξετάζουν το ιστορικό υποστήριξης, τις εκκρεμείς ευπάθειες και τη δυνατότητα συντήρησης. Έτσι, το κόστος ασφάλειας μπορεί να αποτιμηθεί πριν ενσωματωθεί στο νέο εταιρικό χαρτοφυλάκιο και επηρεάσει τις μελλοντικές επιχειρηματικές δεσμεύσεις προς πελάτες.
Ο CRA μπορεί να ενισχύσει και την εμπορική αξιοπιστία μιας επιχείρησης. Σαφής υποστήριξη, τεκμηριωμένος χειρισμός ευπαθειών και αξιόπιστη επικοινωνία μειώνουν την αβεβαιότητα του πελάτη. Αυτά τα χαρακτηριστικά μπορούν να αξιοποιηθούν σε διαγωνισμούς, αξιολογήσεις προμηθευτών και μακροχρόνιες συνεργασίες, εφόσον αντιστοιχούν σε πραγματικές υπηρεσίες. Η υπόσχεση ασφάλειας χρειάζεται να παραμένει επαληθεύσιμη μετά την υπογραφή της σύμβασης.
Για τα στελέχη διοίκησης, η τελική ευθύνη είναι να εξασφαλίσουν ότι η επιχείρηση μπορεί να υποστηρίζει τις ψηφιακές δεσμεύσεις που αναλαμβάνει. Αυτό προϋποθέτει προϊόντα που μπορούν να διορθωθούν, ανθρώπους που μπορούν να ανταποκριθούν και συνεργασίες που παραμένουν λειτουργικές όταν εμφανιστεί κίνδυνος. Η ουσιαστική επιτυχία του CRA θα φανεί στην επόμενη ευπάθεια: στην ταχύτητα με την οποία ο οργανισμός θα την κατανοήσει και στην αποτελεσματικότητα με την οποία θα προστατεύσει τους χρήστες του.
Πηγές και τεκμηρίωση
- Κανονισμός (ΕΕ) 2024/2847 για την κυβερνοανθεκτικότητα. Ιδίως άρθρα 2–3, 13–16, 19–24, 27, 32, 64, 69 και 71 και Παραρτήματα Ι–IV. Οι αναφορές στο κείμενο αφορούν τις αντίστοιχες διατάξεις για πεδίο εφαρμογής, υποχρεώσεις, αναφορές, συμμόρφωση και μεταβατικό καθεστώς.
- Ευρωπαϊκή Επιτροπή — Χρονοδιάγραμμα εφαρμογής του CRA.
- Ευρωπαϊκή Επιτροπή — Cyber Resilience Act. Στόχοι και γενική παρουσίαση.
- Ευρωπαϊκή Επιτροπή — Συχνές ερωτήσεις εφαρμογής του CRA. Έκδοση 1.4 της 4ης Σεπτεμβρίου 2026.
- Ευρωπαϊκή Επιτροπή — CRA και ανοικτός κώδικας.
- ENISA — Secure by Design and Default Playbook. 30 Ιουλίου 2026.
- Ευρωπαϊκή Επιτροπή — Αξιολόγηση συμμόρφωσης.
- Ευρωπαϊκή Επιτροπή — Τυποποίηση και εναρμονισμένα πρότυπα.
- Ευρωπαϊκή Επιτροπή — Πολύ μικρές και μικρομεσαίες επιχειρήσεις.
- Ευρωπαϊκή Επιτροπή — Υποχρεώσεις αναφοράς του CRA.
- ENISA — Single Reporting Platform. Επίσημη παρουσίαση και σύνδεσμος πρόσβασης.
- ENISA — Συχνές ερωτήσεις για την SRP.