


Η Εθνική Αρχή Κυβερνοασφάλειας παρουσίασε στην ενότητα «Συστάσεις» του επίσημου ιστότοπού της ένα δωρεάν εργαλείο που αντιστοιχίζει τα πακέτα Microsoft 365 στα μέτρα της ΚΥΑ 1689/2025.
Πίσω του βρίσκεται ένας Έλληνας CIO/CISO, ο Δημοσθένης Αττέια.
Η απόσταση ανάμεσα στο κανονιστικό κείμενο και στην καθημερινή λειτουργία ενός οργανισμού είναι συχνά μεγαλύτερη από όσο φαίνεται στο χαρτί. Η ΚΥΑ 1689/2025 ορίζει τι πρέπει να επιτύχουν οι βασικές και οι σημαντικές οντότητες του ν. 5160/2024. Δεν ορίζει με ποιο προϊόν θα το επιτύχουν. Εκεί ακριβώς γεννιέται μια ερώτηση που ακούγεται σε σχεδόν κάθε σύσκεψη συμμόρφωσης: ποια άδεια Microsoft 365 χρειαζόμαστε;
Στις 16 Οκτωβρίου 2026, η ΕΑΚ ανάρτησε στο cyber.gov.gr το εργαλείο «Ποια άδεια Microsoft 365 για την ΚΥΑ 1689/2025;». Το εργαλείο φιλοξενείται στο thecybersec.gr και είχε δημοσιευθεί δύο ημέρες νωρίτερα, στις 14 Οκτωβρίου. Η Αρχή το παρουσιάζει ως δωρεάν διαδικτυακό εργαλείο που βοηθά τους οργανισμούς να συγκρίνουν τα διαθέσιμα πακέτα Microsoft 365, λαμβάνοντας υπόψη το μέγεθός τους και τις ανάγκες προστασίας τους.
Η επιλογή της ενότητας έχει τη δική της σημασία. Στις «Συστάσεις» η ΕΑΚ συγκεντρώνει την πρακτική καθοδήγηση που απευθύνει σε επιχειρήσεις, δημόσιους φορείς και πολίτες. Η τοποθέτηση ενός εργαλείου που ανέπτυξε επαγγελματίας της αγοράς δίπλα σε αυτή την καθοδήγηση δείχνει ότι η Αρχή το θεωρεί χρήσιμο για τους οργανισμούς που καλούνται να εφαρμόσουν την ΚΥΑ στην πράξη.
Το πρακτικό πρόβλημα της αδειοδότησης
Η αδειοδότηση Microsoft 365 είναι από μόνη της ένα σύνθετο πεδίο. Τα πακέτα ξεκινούν από το Business Basic και φτάνουν μέχρι το E7, ενώ τα F1 και F3 απευθύνονται στους frontline εργαζόμενους της παραγωγής, της αποθήκης και των βαρδιών. Ανάμεσά τους υπάρχουν πρόσθετες άδειες, όπως το Defender Suite for Business Premium, το Purview Suite και το Agent 365, η καθεμία με τις δικές της προϋποθέσεις.
Οι αλλαγές είναι επίσης συχνές. Από την 1η Μαΐου 2026 διατίθεται το Microsoft 365 E7, που συνδυάζει το E5 με το Microsoft 365 Copilot, το Microsoft Entra Suite και το Agent 365. Από την 1η Ιουλίου 2026 το E3 περιλαμβάνει Defender for Office 365 Plan 1. Ένας πίνακας σύγκρισης που ήταν σωστός την άνοιξη μπορεί να μην ισχύει το φθινόπωρο.
Για έναν ΥΑΣΠΕ ή έναν CISO, το λάθος έχει κόστος προς δύο κατευθύνσεις. Μια φθηνότερη άδεια μπορεί να αφήσει ακάλυπτο ένα μέτρο, όπως το EDR στους σταθμούς εργασίας ή την τήρηση του audit log για ένα έτος. Μια ακριβότερη μπορεί να πληρώνει δυνατότητες που ο οργανισμός δεν θα ενεργοποιήσει ποτέ. Και στις δύο περιπτώσεις, η απόφαση λαμβάνεται συχνά χωρίς σύνδεση με το συγκεκριμένο άρθρο της ΚΥΑ που καλείται να καλύψει.
Υπάρχουν και λεπτομέρειες που ξεφεύγουν εύκολα. Στα πακέτα Business, το auditing δεν ενεργοποιείται αυτόματα. Ένας οργανισμός μπορεί να πιστεύει ότι διατηρεί τεκμήρια, ενώ στην πράξη δεν καταγράφει τίποτα μέχρι τη μέρα που θα τα χρειαστεί.
Πώς λειτουργεί το εργαλείο
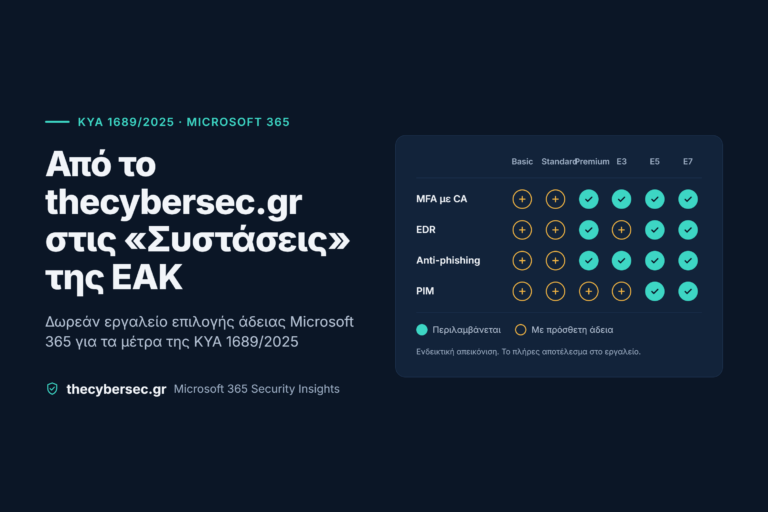
Το εργαλείο ξεκινά από τον οργανισμό και όχι από το προϊόν. Ο χρήστης απαντά σε έξι ερωτήσεις: τι είναι ο οργανισμός κατά τον ν. 5160/2024, πόσους χρήστες έχει, ποιο πακέτο διαθέτει σήμερα, ποια μέτρα της ΚΥΑ θέλει να καλύψει, αν έχει servers προς προστασία και αν λειτουργεί συστήματα OT.
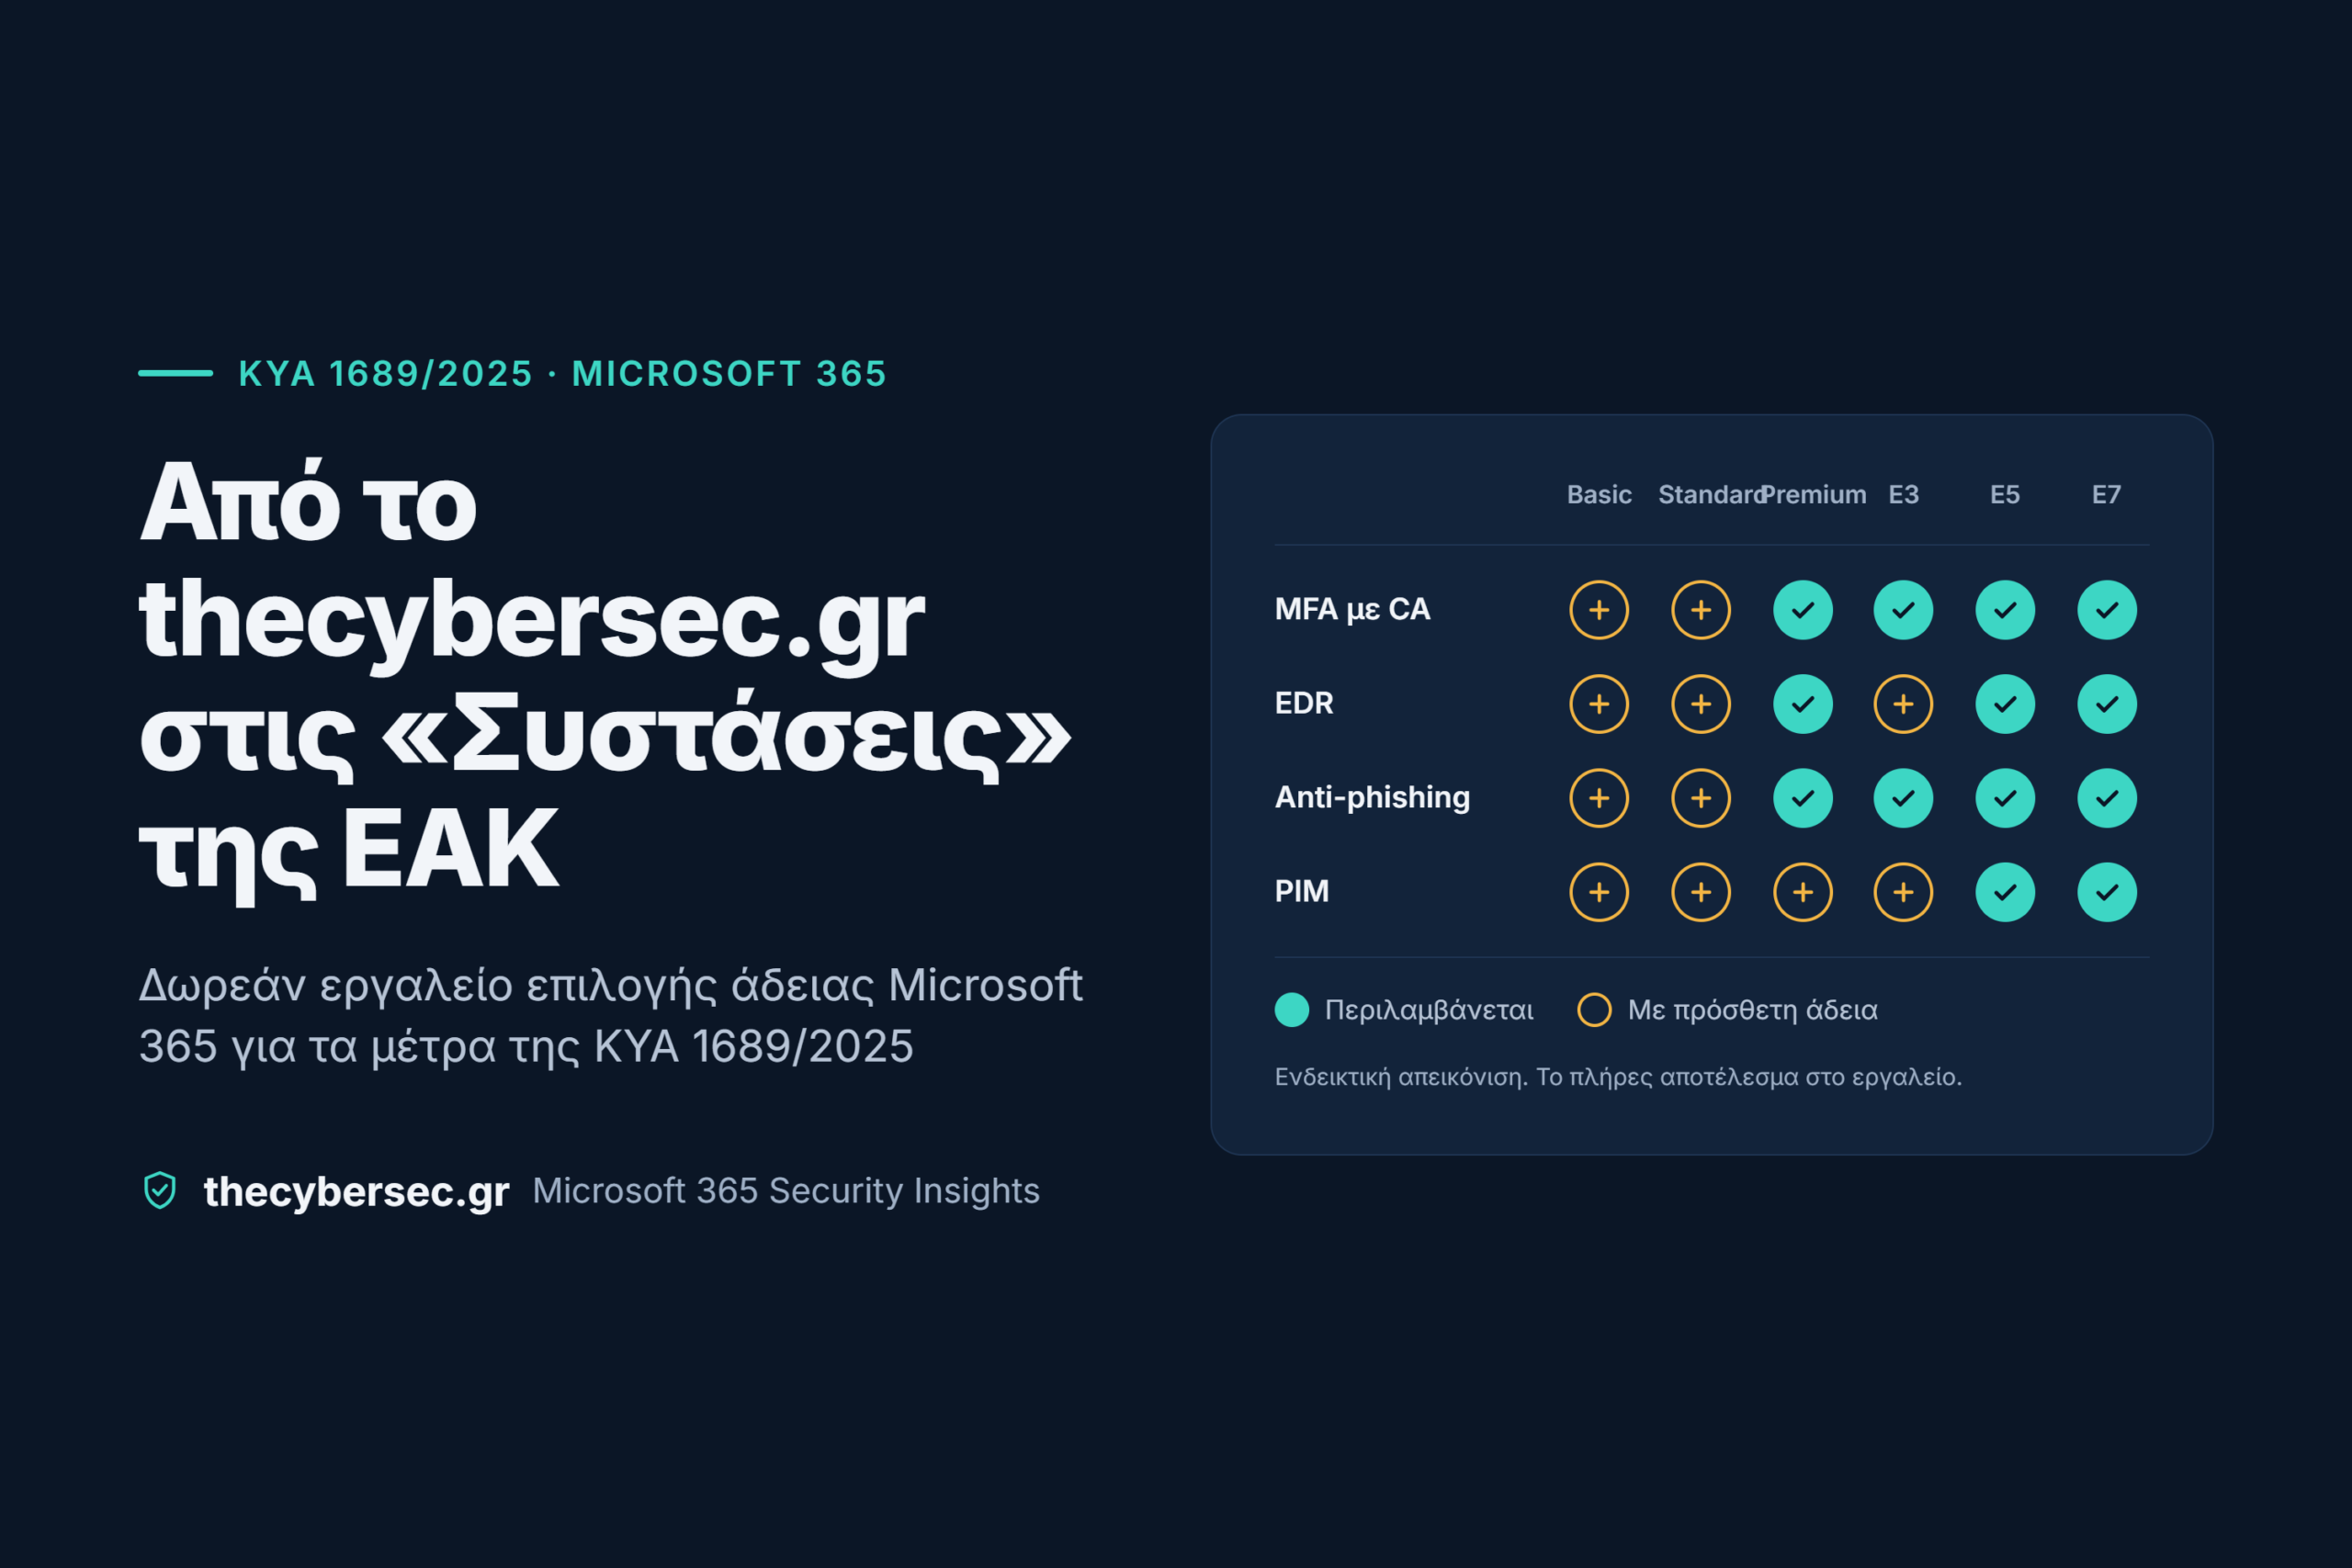
Η καρδιά του εργαλείου είναι τα είκοσι μέτρα, καθένα με τα άρθρα της ΚΥΑ στα οποία αντιστοιχεί. Ενδεικτικά:
- MFA με Conditional Access (13.ζ, 13.στ)
- Antimalware και EDR στους σταθμούς εργασίας (20.α)
- Safe Links, Safe Attachments και anti-phishing (20.γ)
- Privileged Identity Management (13.δ, 25.1.στ)
- Τήρηση audit log για ένα έτος (24.δ)
- Αντίγραφα ασφαλείας Exchange, SharePoint και OneDrive (25.1.ε)
Στην ανακοίνωσή της, η ΕΑΚ ξεχωρίζει την πολυπαραγοντική ταυτοποίηση, την προστασία από κακόβουλο λογισμικό και phishing, τη διαχείριση ευπαθειών, τον έλεγχο πρόσβασης και την προστασία δεδομένων.
Για κάθε μέτρο, κάθε πακέτο παίρνει μία από τρεις τιμές: περιλαμβάνεται, χρειάζεται πρόσθετη άδεια ή απαιτεί άλλο πακέτο. Όπου η Microsoft δεν το γράφει ρητά, το εργαλείο το σημειώνει και παραπέμπει στον licensing partner. Το αποτέλεσμα προτείνει το απλούστερο πακέτο που καλύπτει όλα τα επιλεγμένα μέτρα, καθώς και εκείνο που τα περιλαμβάνει χωρίς πρόσθετες άδειες, όπου υπάρχει.
Ο αριθμός των χρηστών αλλάζει τη λογική της σύγκρισης. Έως 300 χρήστες, το E3 δεν προτείνεται ως βάση, επειδή το Business Premium περιλαμβάνει EDR και vulnerability management που στο E3 απαιτούν πρόσθετη άδεια. Πάνω από 300, η πρόταση περιορίζεται στα E3, E5 και E7. Τα F1 και F3 εμφανίζονται πάντα στον πίνακα, αλλά δεν προτείνονται ποτέ ως βάση για όλο τον οργανισμό.
Επαλήθευση, διαφάνεια και όρια
Η αξιοπιστία ενός τέτοιου εργαλείου κρίνεται από τις πηγές του. Κάθε κανόνας συνδέεται με τη σελίδα του Microsoft Learn ή των Microsoft Product Terms από την οποία προκύπτει, μαζί με την ημερομηνία ελέγχου και τη φάση κυκλοφορίας. Η πιο πρόσφατη επαλήθευση έγινε στις 11 Νοεμβρίου 2026 και καλύπτει 17 χαρακτηριστικά.
Το εργαλείο δεν δείχνει τιμές και δεν πουλά τίποτα. Δεν ζητά εγγραφή. Ο υπολογισμός γίνεται μέσα στον browser και οι απαντήσεις δεν αποστέλλονται πουθενά. Για ένα εργαλείο που ρωτά έναν οργανισμό για την κατηγορία του κατά τον ν. 5160/2024 και για τα συστήματα OT του, αυτή η επιλογή σχεδιασμού έχει ουσία.
Τα όρια δηλώνονται ανοιχτά. Οι τιμές εξαρτώνται από τη σύμβαση και τον partner, οπότε ένας συνδυασμός Business Premium με πρόσθετες άδειες δεν είναι πάντα φθηνότερος από το E5, ούτε το αντίθετο. Το εργαλείο υποθέτει ότι όλοι οι χρήστες έχουν το ίδιο πακέτο. Microsoft Sentinel, Azure, Defender for Cloud και Defender for IoT έχουν δική τους αδειοδότηση και μένουν εκτός.
Το σημαντικότερο όριο είναι και το πιο απλό: η άδεια δίνει το εργαλείο, όχι τη συμμόρφωση. Την ίδια επισήμανση κάνει και η ΕΑΚ στην ανάρτησή της. Πολιτικές, ρόλοι, εκτίμηση κινδύνων, συμβάσεις με προμηθευτές, φυσική ασφάλεια και δοκιμές επιχειρησιακής συνέχειας είναι οργανωτικά μέτρα που κανένα πακέτο δεν καλύπτει. Η λειτουργία πρέπει να ρυθμιστεί, να τεκμηριωθεί και να ελέγχεται.
Τι σημαίνει η αναγνώριση από την ΕΑΚ
Για τον δημιουργό του, η ανάρτηση έχει και προσωπική διάσταση. Ο Δημοσθένης Αττέια είναι CIO/CISO στη Μύλοι Κεπενού Α.Β.Ε.Ε. και διατηρεί το thecybersec.gr, ένα προσωπικό blog για το Microsoft 365 Security. Η μεθοδολογία πίσω από αυτή τη δουλειά απέσπασε μάλιστα και Gold Award.
«Όταν είδα το εργαλείο στις Συστάσεις της Εθνικής Αρχής Κυβερνοασφάλειας, ένιωσα τεράστια τιμή. Το έφτιαξα επειδή έκανα κι εγώ την ίδια ερώτηση στον δικό μου οργανισμό και δεν βρήκα απάντηση δεμένη με τα άρθρα της ΚΥΑ. Η ανάρτηση της Αρχής μού λέει ότι η ερώτηση αυτή δεν ήταν μόνο δική μου», σημειώνει ο ίδιος.
Πέρα από την προσωπική διάσταση, η κίνηση έχει και θεσμικό ενδιαφέρον. Η ανάρτηση της ΕΑΚ παραπέμπει στο τέλος στη σύστασή της για τους εκτεθειμένους βιομηχανικούς ελεγκτές. Η σύνδεση δείχνει ότι το εργαλείο αντιμετωπίζεται ως μέρος της πρακτικής καθοδήγησης προς τους οργανισμούς και όχι ως μεμονωμένη πρωτοβουλία.
Η αναγνώριση λειτουργεί και ως δέσμευση. Ένα εργαλείο που προτείνεται από την Αρχή πρέπει να μένει σωστό καθώς αλλάζουν οι άδειες της Microsoft, γι’ αυτό η ημερομηνία επαλήθευσης εμφανίζεται δίπλα σε κάθε κανόνα. Ο δημιουργός του συνεχίζει στο ίδιο πνεύμα με περισσότερα δωρεάν εργαλεία στο thecybersec.gr: αναφορά περιστατικών με βάση τα έντυπα της ΕΑΚ, ερωτηματολόγιο αξιολόγησης προμηθευτών, μητρώο υποχρεωτικών πολιτικών της ΚΥΑ και αντιστοίχιση του Microsoft Secure Score στη συμμόρφωση. Το thecybersec.gr παραμένει προσωπικό blog και δεν εκπροσωπεί τη Microsoft ή την ΕΑΚ.
Το thecybersec.gr: Microsoft 365 Security στα Ελληνικά
Το εργαλείο αδειοδότησης δεν είναι μεμονωμένη δουλειά. Το thecybersec.gr, με τον τίτλο «Microsoft 365 Security Insights», γράφεται εξ ολοκλήρου στα Ελληνικά και αποτυπώνει πρακτική εμπειρία από υλοποιήσεις σε περιβάλλοντα παραγωγής. Απευθύνεται σε ΥΑΣΠΕ, CISO και ομάδες πληροφορικής που πρέπει να μετατρέψουν τις κανονιστικές απαιτήσεις σε ρυθμίσεις.
Το περιεχόμενό του οργανώνεται σε τρεις άξονες:
- Συμμόρφωση: οδηγοί για την ΚΥΑ 1689/2025, την Οδηγία NIS2, το ISO/IEC 27001:2022 Annex A και τον GDPR, όπου κάθε απαίτηση αντιστοιχίζεται σε δυνατότητες του Microsoft 365.
- Ενημέρωση: η εβδομαδιαία σειρά «Τι άλλαξε αυτή την εβδομάδα στο Microsoft 365 Security» για το Microsoft Defender XDR και το Microsoft Sentinel, μαζί με τη σελίδα Release Status για New Features, Public Preview και Generally Available.
- Δωρεάν εργαλεία: αναφορά περιστατικών με βάση τα έντυπα της ΕΑΚ, ερωτηματολόγιο αξιολόγησης προμηθευτών, μητρώο υποχρεωτικών πολιτικών της ΚΥΑ, αντιστοίχιση του Microsoft Secure Score στη συμμόρφωση, Βιβλιοθήκη KQL και πολιτικές Conditional Access με έτοιμο JSON. Όλα συγκεντρώνονται στη σελίδα Εργαλεία.
Κοινός παρονομαστής είναι η σύνδεση κάθε τεχνικής δυνατότητας με συγκεκριμένη απαίτηση και πηγή. Το thecybersec.gr παραμένει προσωπικό blog και δεν εκπροσωπεί τη Microsoft ή την ΕΑΚ.
Τι κρατούν οι διοικήσεις
Για τις διοικήσεις, η αξία του εργαλείου βρίσκεται σε μια κοινή γλώσσα ανάμεσα στην ομάδα πληροφορικής, την οικονομική διεύθυνση και τον licensing partner. Η συζήτηση μετακινείται από το «ποιο πακέτο είναι καλύτερο» στο «ποια μέτρα της ΚΥΑ πρέπει να καλύψουμε και με τι». Τρία βήματα βοηθούν να αξιοποιηθεί σωστά:
- Ορίστε πρώτα τα μέτρα της ΚΥΑ που θέλετε να καλύψετε με το Microsoft 365 και μετά συζητήστε το πακέτο.
- Ελέγξτε τι διαθέτετε ήδη, γιατί πολλές δυνατότητες που πληρώνονται δεν έχουν ενεργοποιηθεί ποτέ.
- Επιβεβαιώστε το αποτέλεσμα με τον licensing partner και τους Microsoft Product Terms πριν από κάθε αγορά.
Η άδεια είναι η αρχή της διαδρομής. Η συμμόρφωση κρίνεται στη ρύθμιση, στα τεκμήρια και στον έλεγχο. Το ότι η Εθνική Αρχή Κυβερνοασφάλειας επέλεξε να προβάλει ένα εργαλείο που το λέει αυτό ξεκάθαρα, αποτελεί ίσως το πιο χρήσιμο μήνυμα της ανάρτησης για κάθε ΥΑΣΠΕ και κάθε CISO.